1日1万回を超えるノック。狙われる会社の「通用口」
会社のサーバー室の棚に、弁当箱ほどの黒い箱が一つ置かれている。社員が自宅や出張先から社内のシステムに入るための「VPN装置」だ。社外と社内をつなぐ通用口のような箱で、インターネットに向かって24時間、扉を開けて待っている。
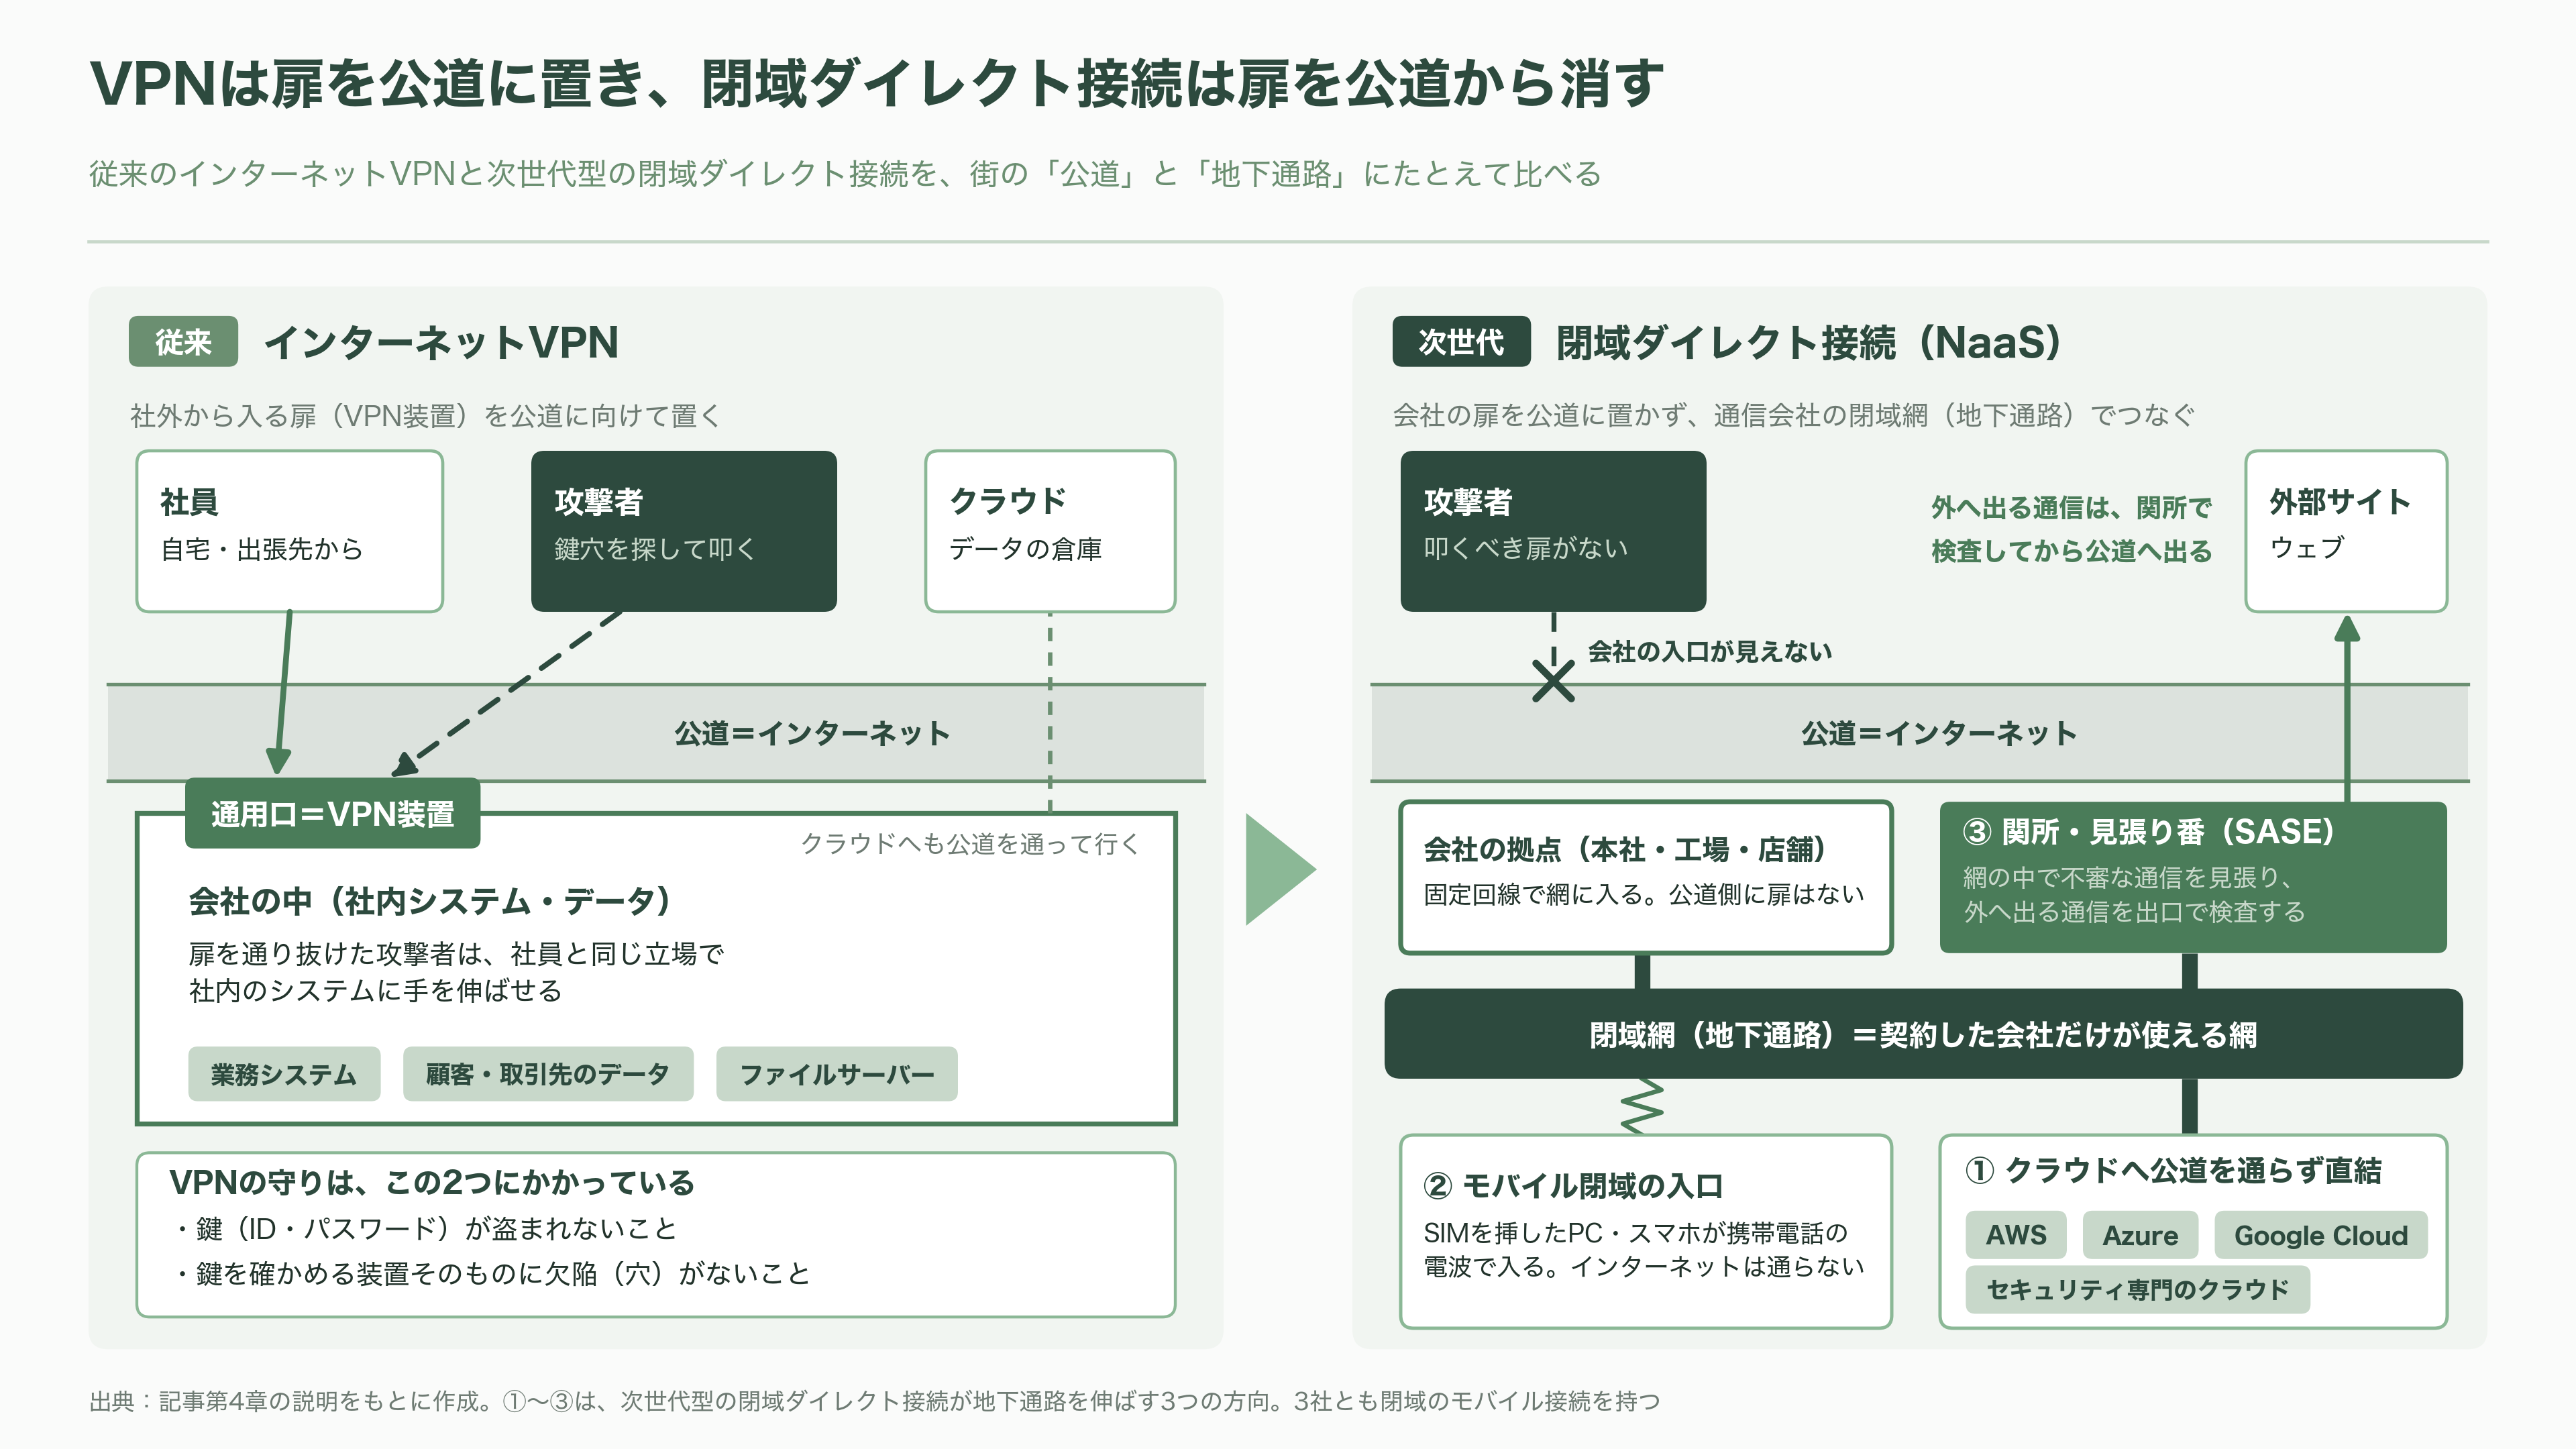
VPNとは、インターネットの上に「仮想の専用線」を作る技術だ。誰もが行き交う公道にあたるインターネットを使いながら、通信を暗号で包んで中身を見えなくし、社外にいる社員や離れた拠点を社内のネットワークにつなぐ。公衆無線LANで盗み見を防ぐスマートフォンのVPNアプリも、通信を暗号で包む点では同じ仕組みだ。ただし、暗号で守られるのは運ぶ荷物の中身で、通る道は公道のままである。
社員が自宅からでも出張先からでも入れるようにするには、入口のVPN装置を公道に向けて置くしかない。社員がたどり着ける扉には、攻撃者もたどり着ける。VPNの守りは、扉の鍵にあたるIDやパスワードと、装置そのものに欠陥がないことにかかっている。鍵を盗まれても、鍵を確かめる仕組みに穴が見つかっても、攻撃者は扉を通り抜ける。扉の内側に入った攻撃者は、社員と同じ立場で社内のシステムに手を伸ばせる。
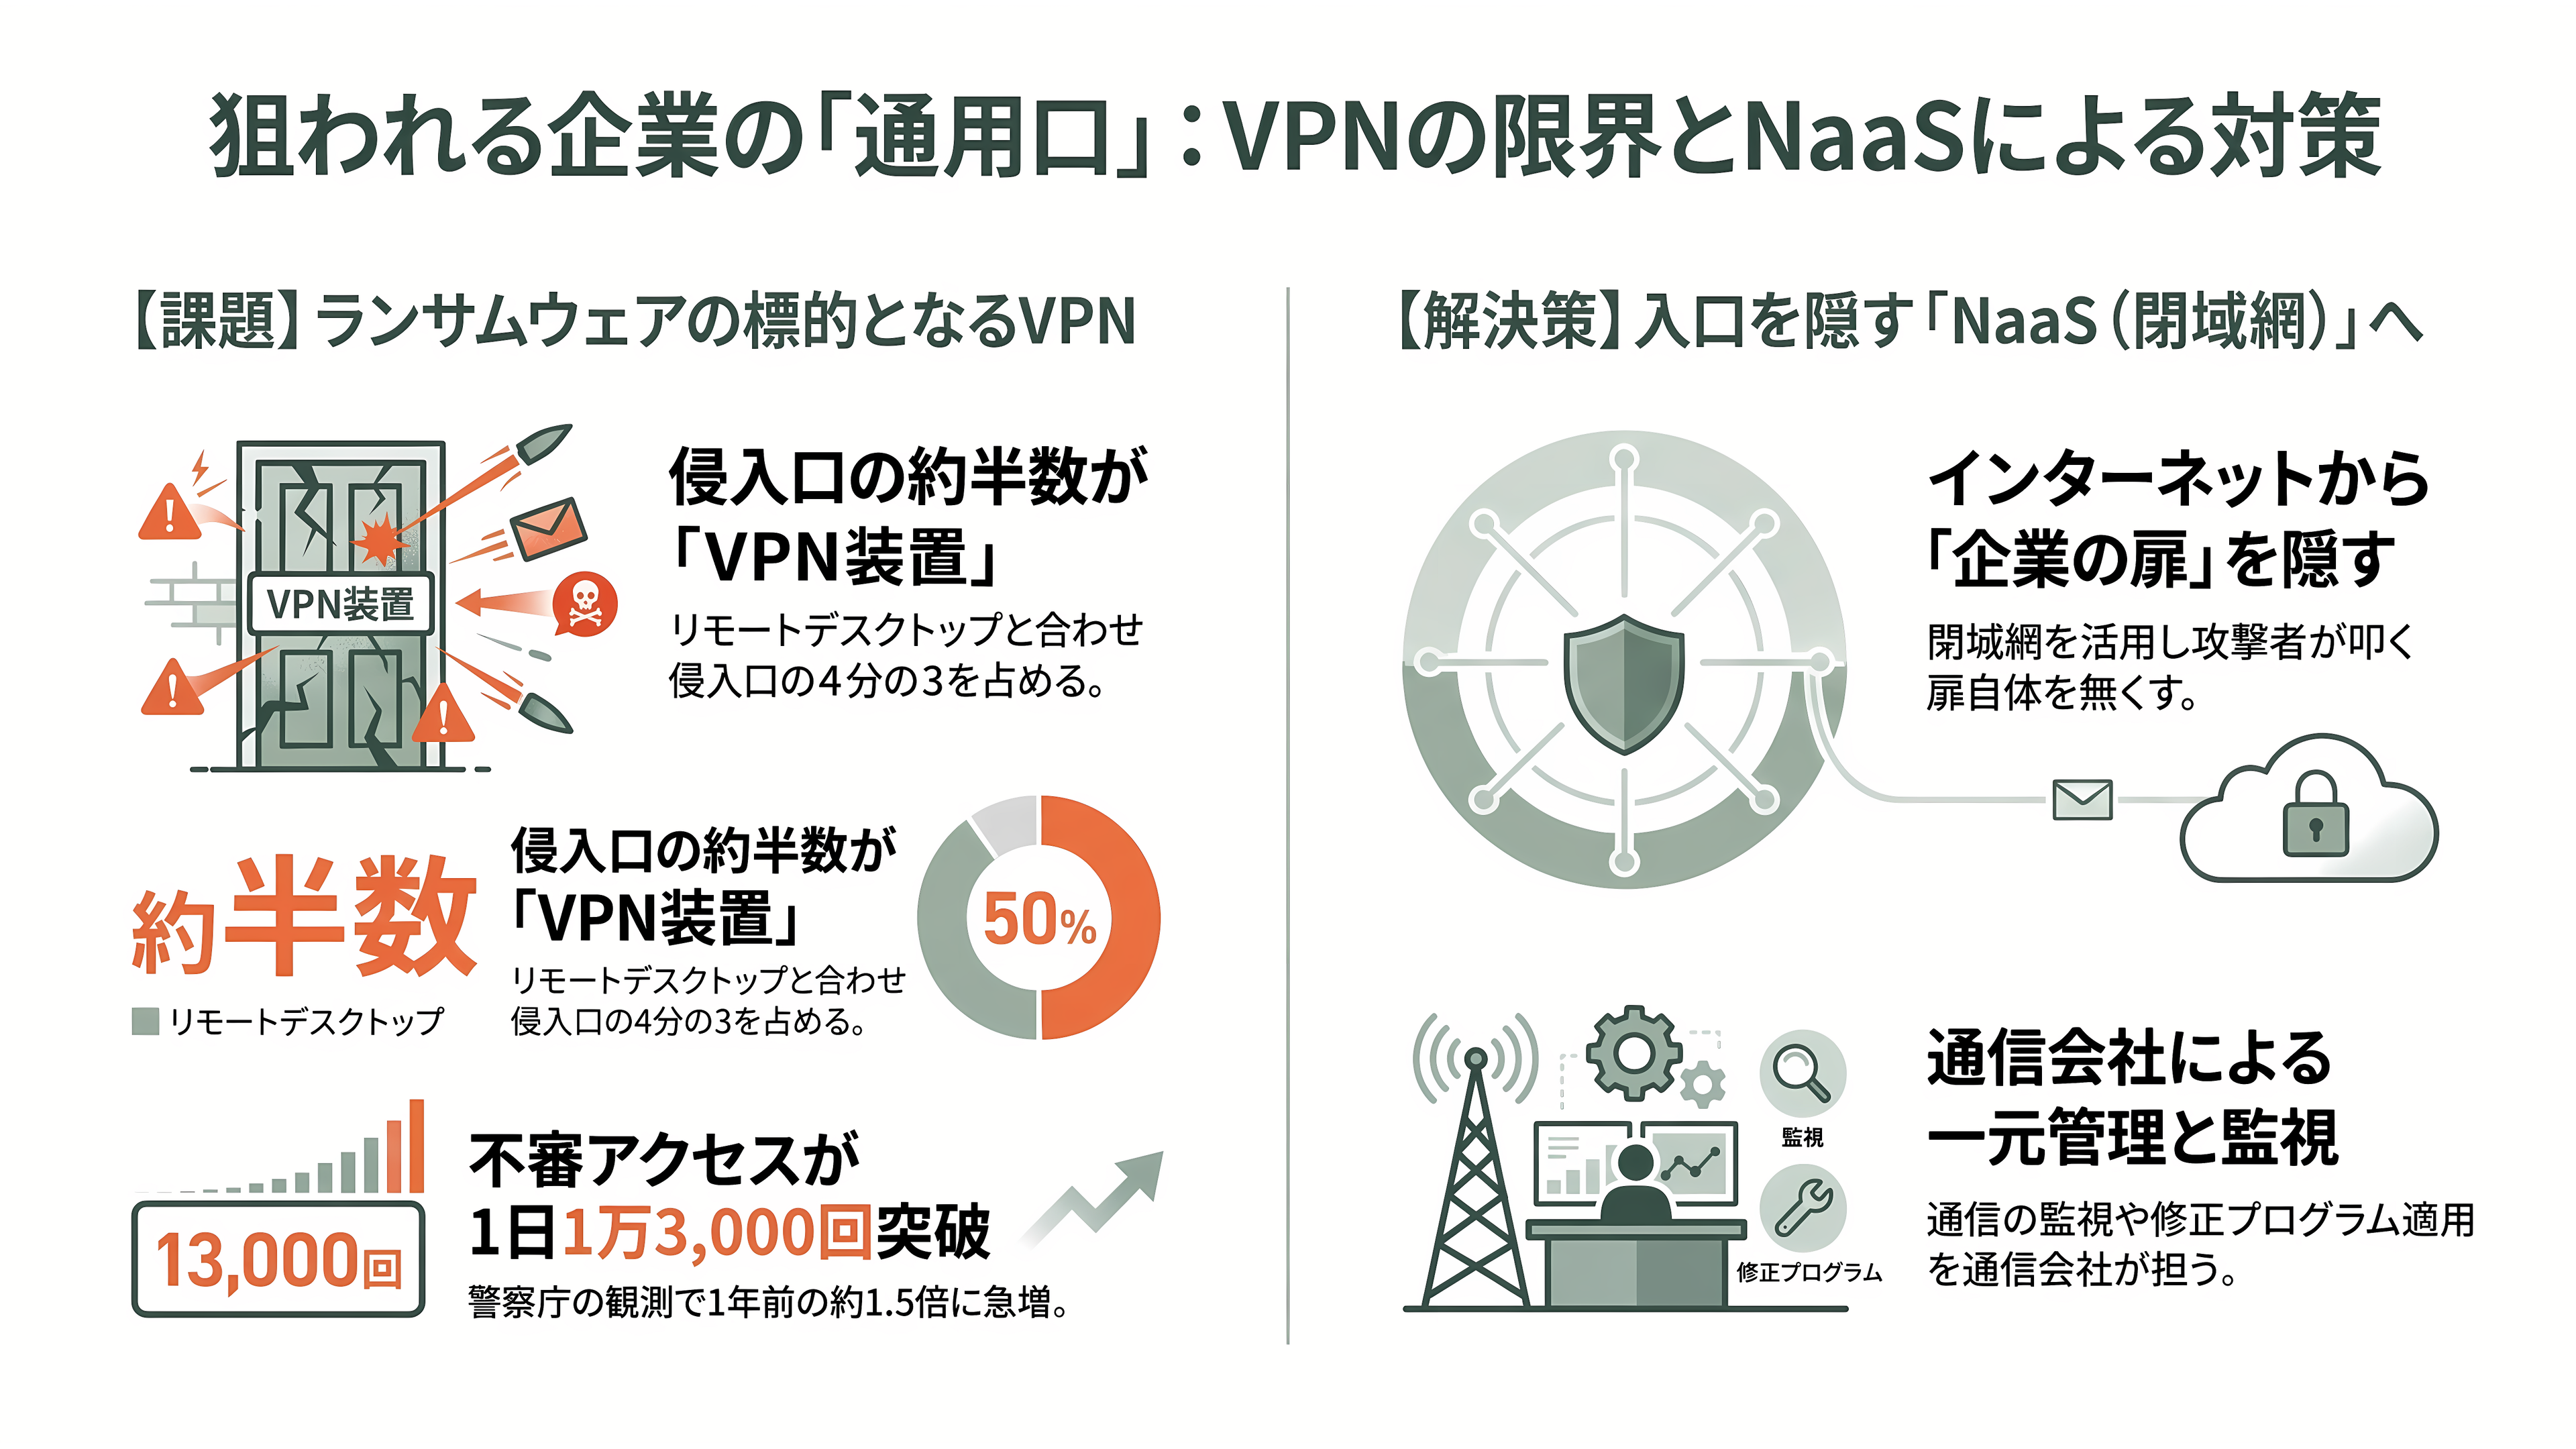
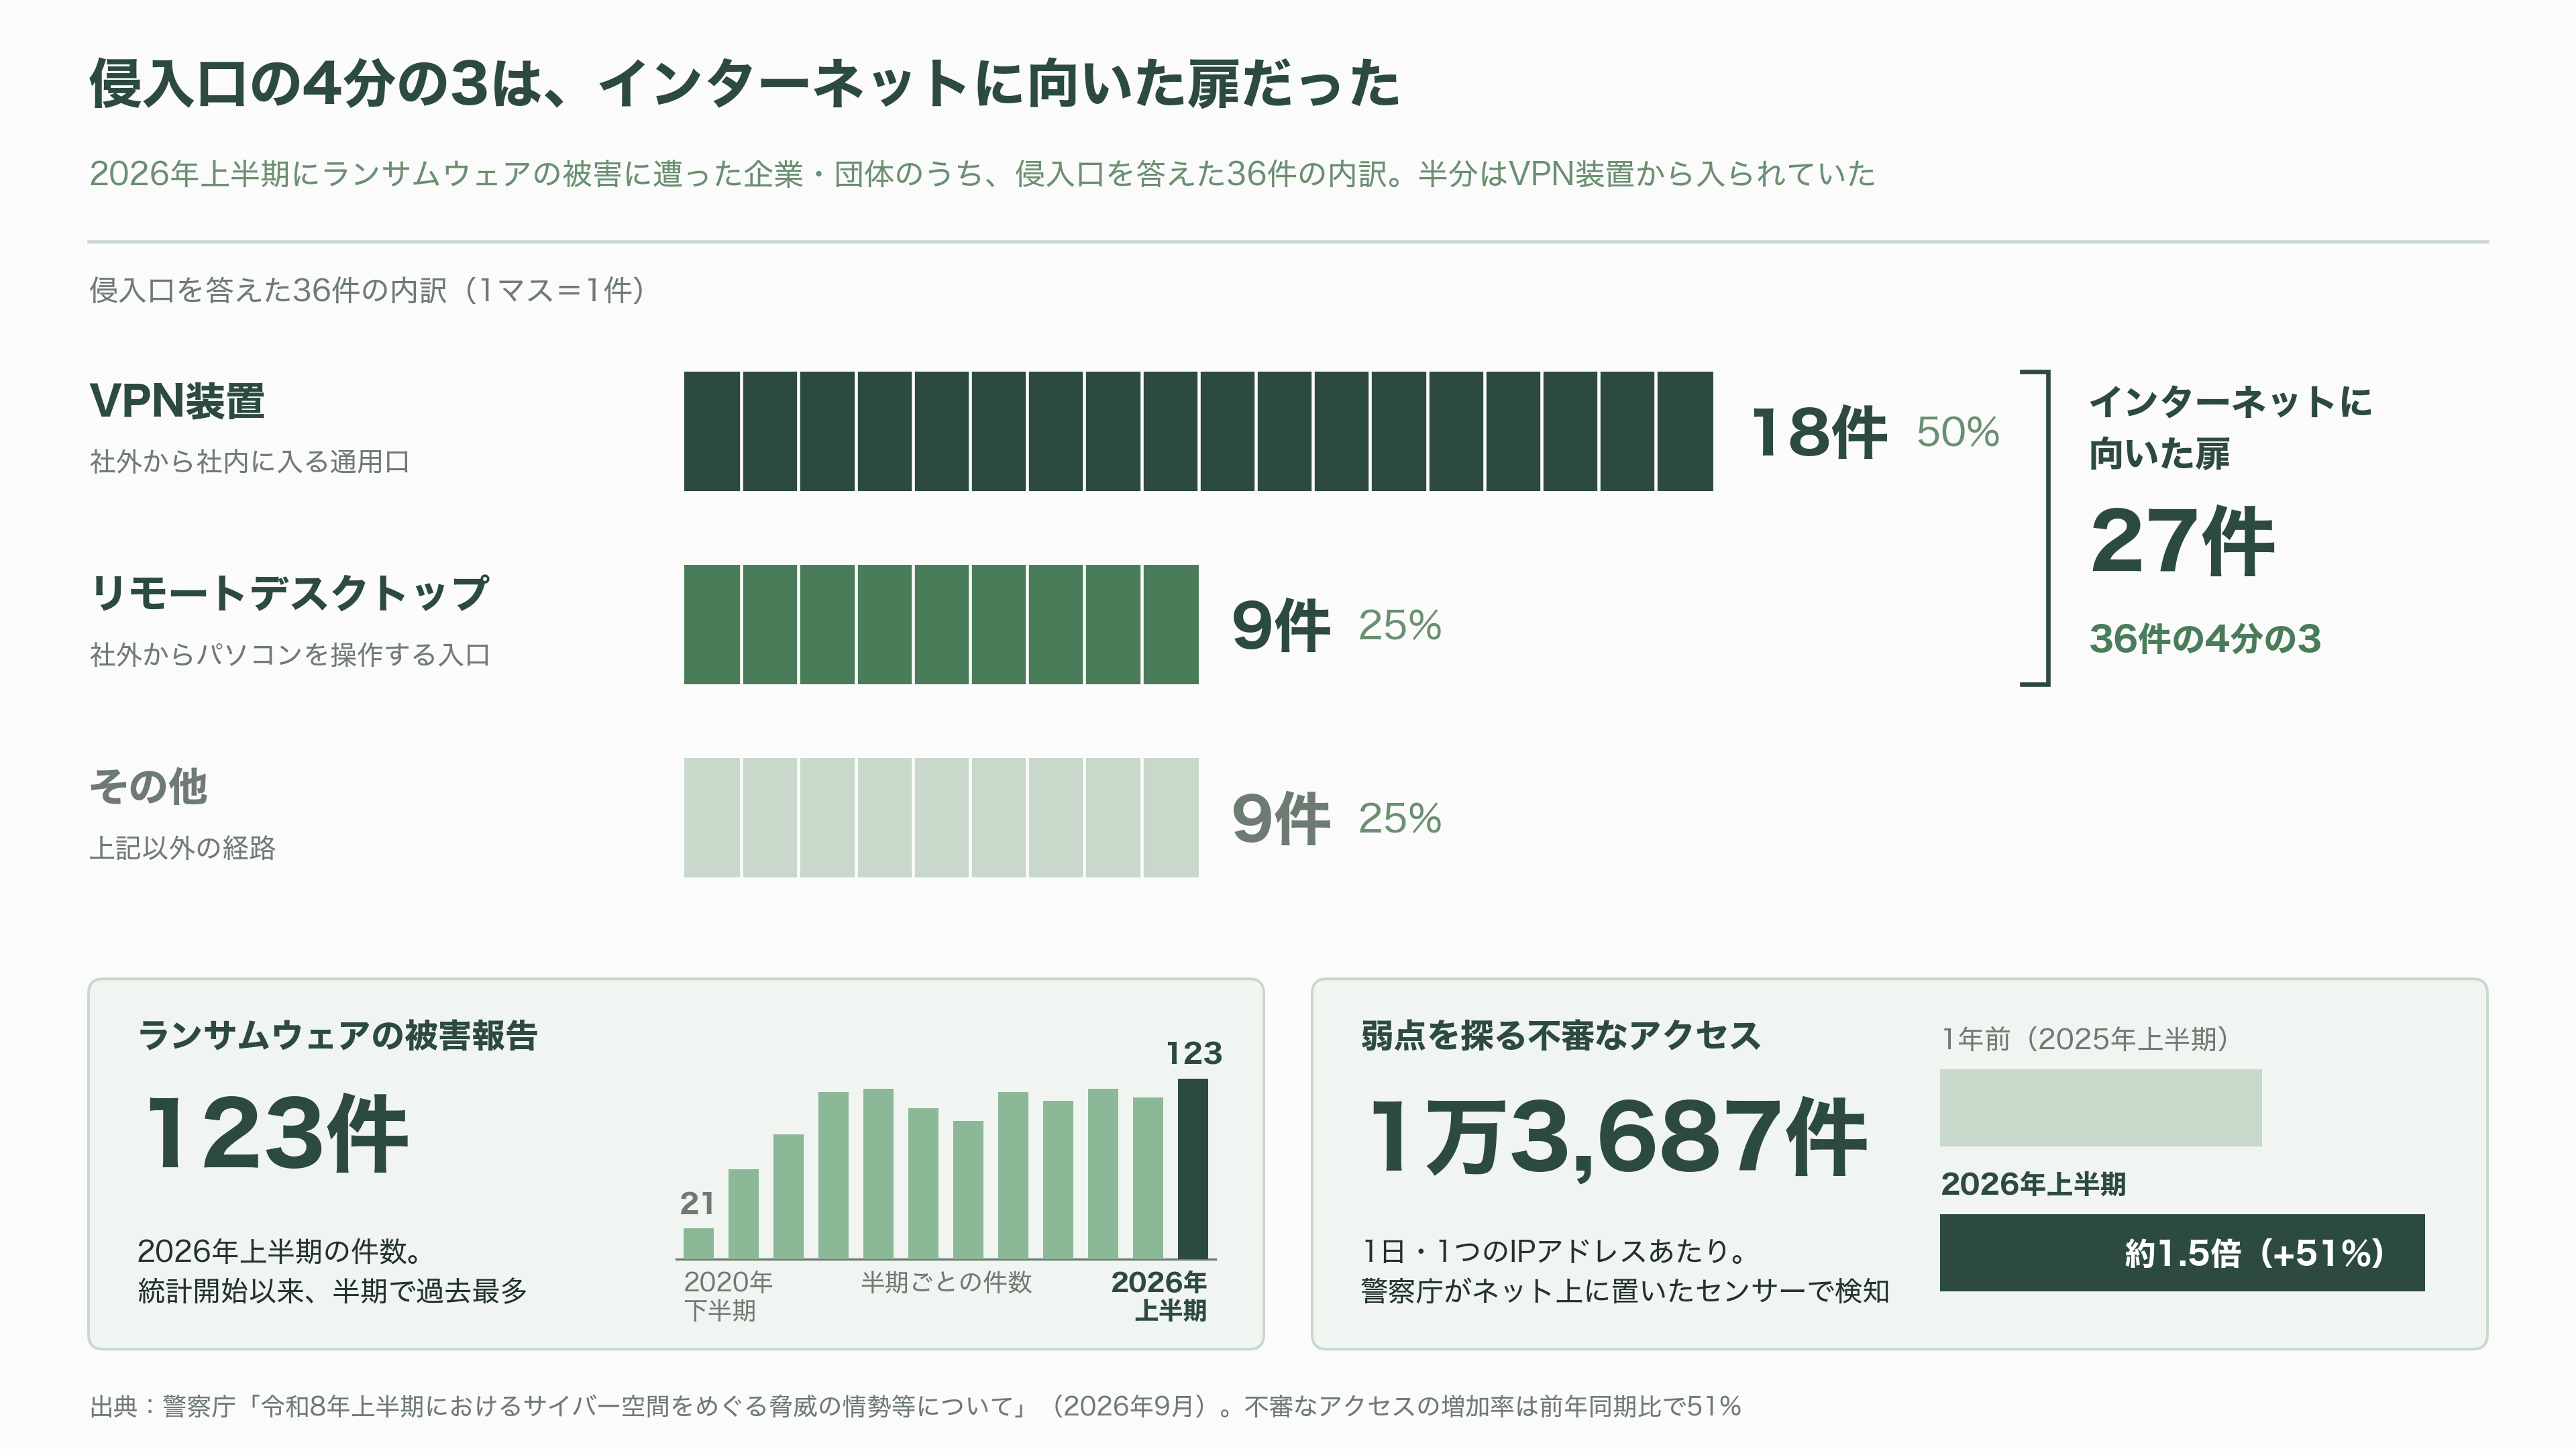
いま日本の会社がいちばん破られているのが、この通用口だ。警察庁が9月に公表した報告書によると、2026年上半期にランサムウェアの被害に遭った企業や団体のうち、侵入口を答えた36件の半分が、このVPN装置から入られていた。社外からパソコンを遠隔操作するための「リモートデスクトップ」の入口も4分の1を占める。インターネットに向いた扉が、侵入口の4分の3を占めたことになる。
ランサムウェアとは、会社のデータを勝手に暗号化して使えなくし、元に戻す見返りに身代金を求める不正なプログラムだ。最近は、データを盗み出したうえで「払わなければ公開する」と二重に脅す手口が主流になっている。被害報告は半年で123件にのぼり、統計を取り始めてから半年ごとの件数で過去最多になった。
扉を叩く回数も増えている。警察庁がインターネット上に置いたセンサーには、弱点を探る不審なアクセスが、1つのアドレスあたり1日1万3,000回以上届いた。1年前のおよそ1.5倍だ。
それなら、扉ごとインターネットから外してしまえばいい。NTTドコモビジネス、KDDI、ソフトバンクの通信大手3社がいま競うように企業へ売り込んでいるのは、そういう発想のネットワークだ。ドコモの「docomo business RINK(リンク)」、KDDIが9月29日に打ち出した「AccelWaves(アクセルウェーブス)」、そしてソフトバンクの「SDNゲートウェイ」である。会社のネットワークとセキュリティを、クラウドのサービスのように月額で借りる形をとることから、「NaaS(ナース)」、ネットワーク・アズ・ア・サービスと呼ばれる。
VPNとの違いは、守り方の発想にある。VPNは、公道に面した扉に鍵をかけ、その鍵が破られないことに賭ける。NaaSは、会社の扉を公道に置かない。本社や工場、店舗は固定回線で、社員のパソコンは会社が配ったSIMカードで、通信会社の「閉域網」に入る。契約した会社だけが使える、インターネットから切り離された網だ。社内のシステムにもクラウドにも公道を通らずにつながり、公道の側からは会社の入口が見えない。攻撃者には、叩くべき扉が見つからない。
違いはそれだけではない。VPNはつなぐための技術で、通り道を流れる通信が怪しいかどうかまでは調べない。NaaSは、網の中に見張り番や関所を組み込み、行き交う通信まで調べる。VPN装置は会社が自ら置く箱で、修正プログラムを当て続けるのも会社の仕事だが、NaaSでは網と守りの手入れを通信会社が担う。紛らわしいことに、通信会社の閉域網も「IP-VPN」などの名で「VPN」を名乗ることが多く、ソフトバンクの閉域網の名も「SmartVPN」だ。同じ「VPN」でも、侵入口として狙われているのは、インターネットの上に通すVPNと、その入口に置く装置のほうである。
急ぐ理由は、今週も目の前で起きた。10月7日の未明、ソフトバンクの子会社IDCフロンティアが運営するクラウドがランサムウェアに襲われた。契約する495の企業と自治体に影響が出て、茨城県のホームページは開かなくなり、ニッスイの物流子会社では17か所すべての倉庫で出荷が止まった。同社がまず行ったのは、被害を受けた区画をネットワークから切り離すことだった。
狙われるのは中小企業と工場、そして「委託先」
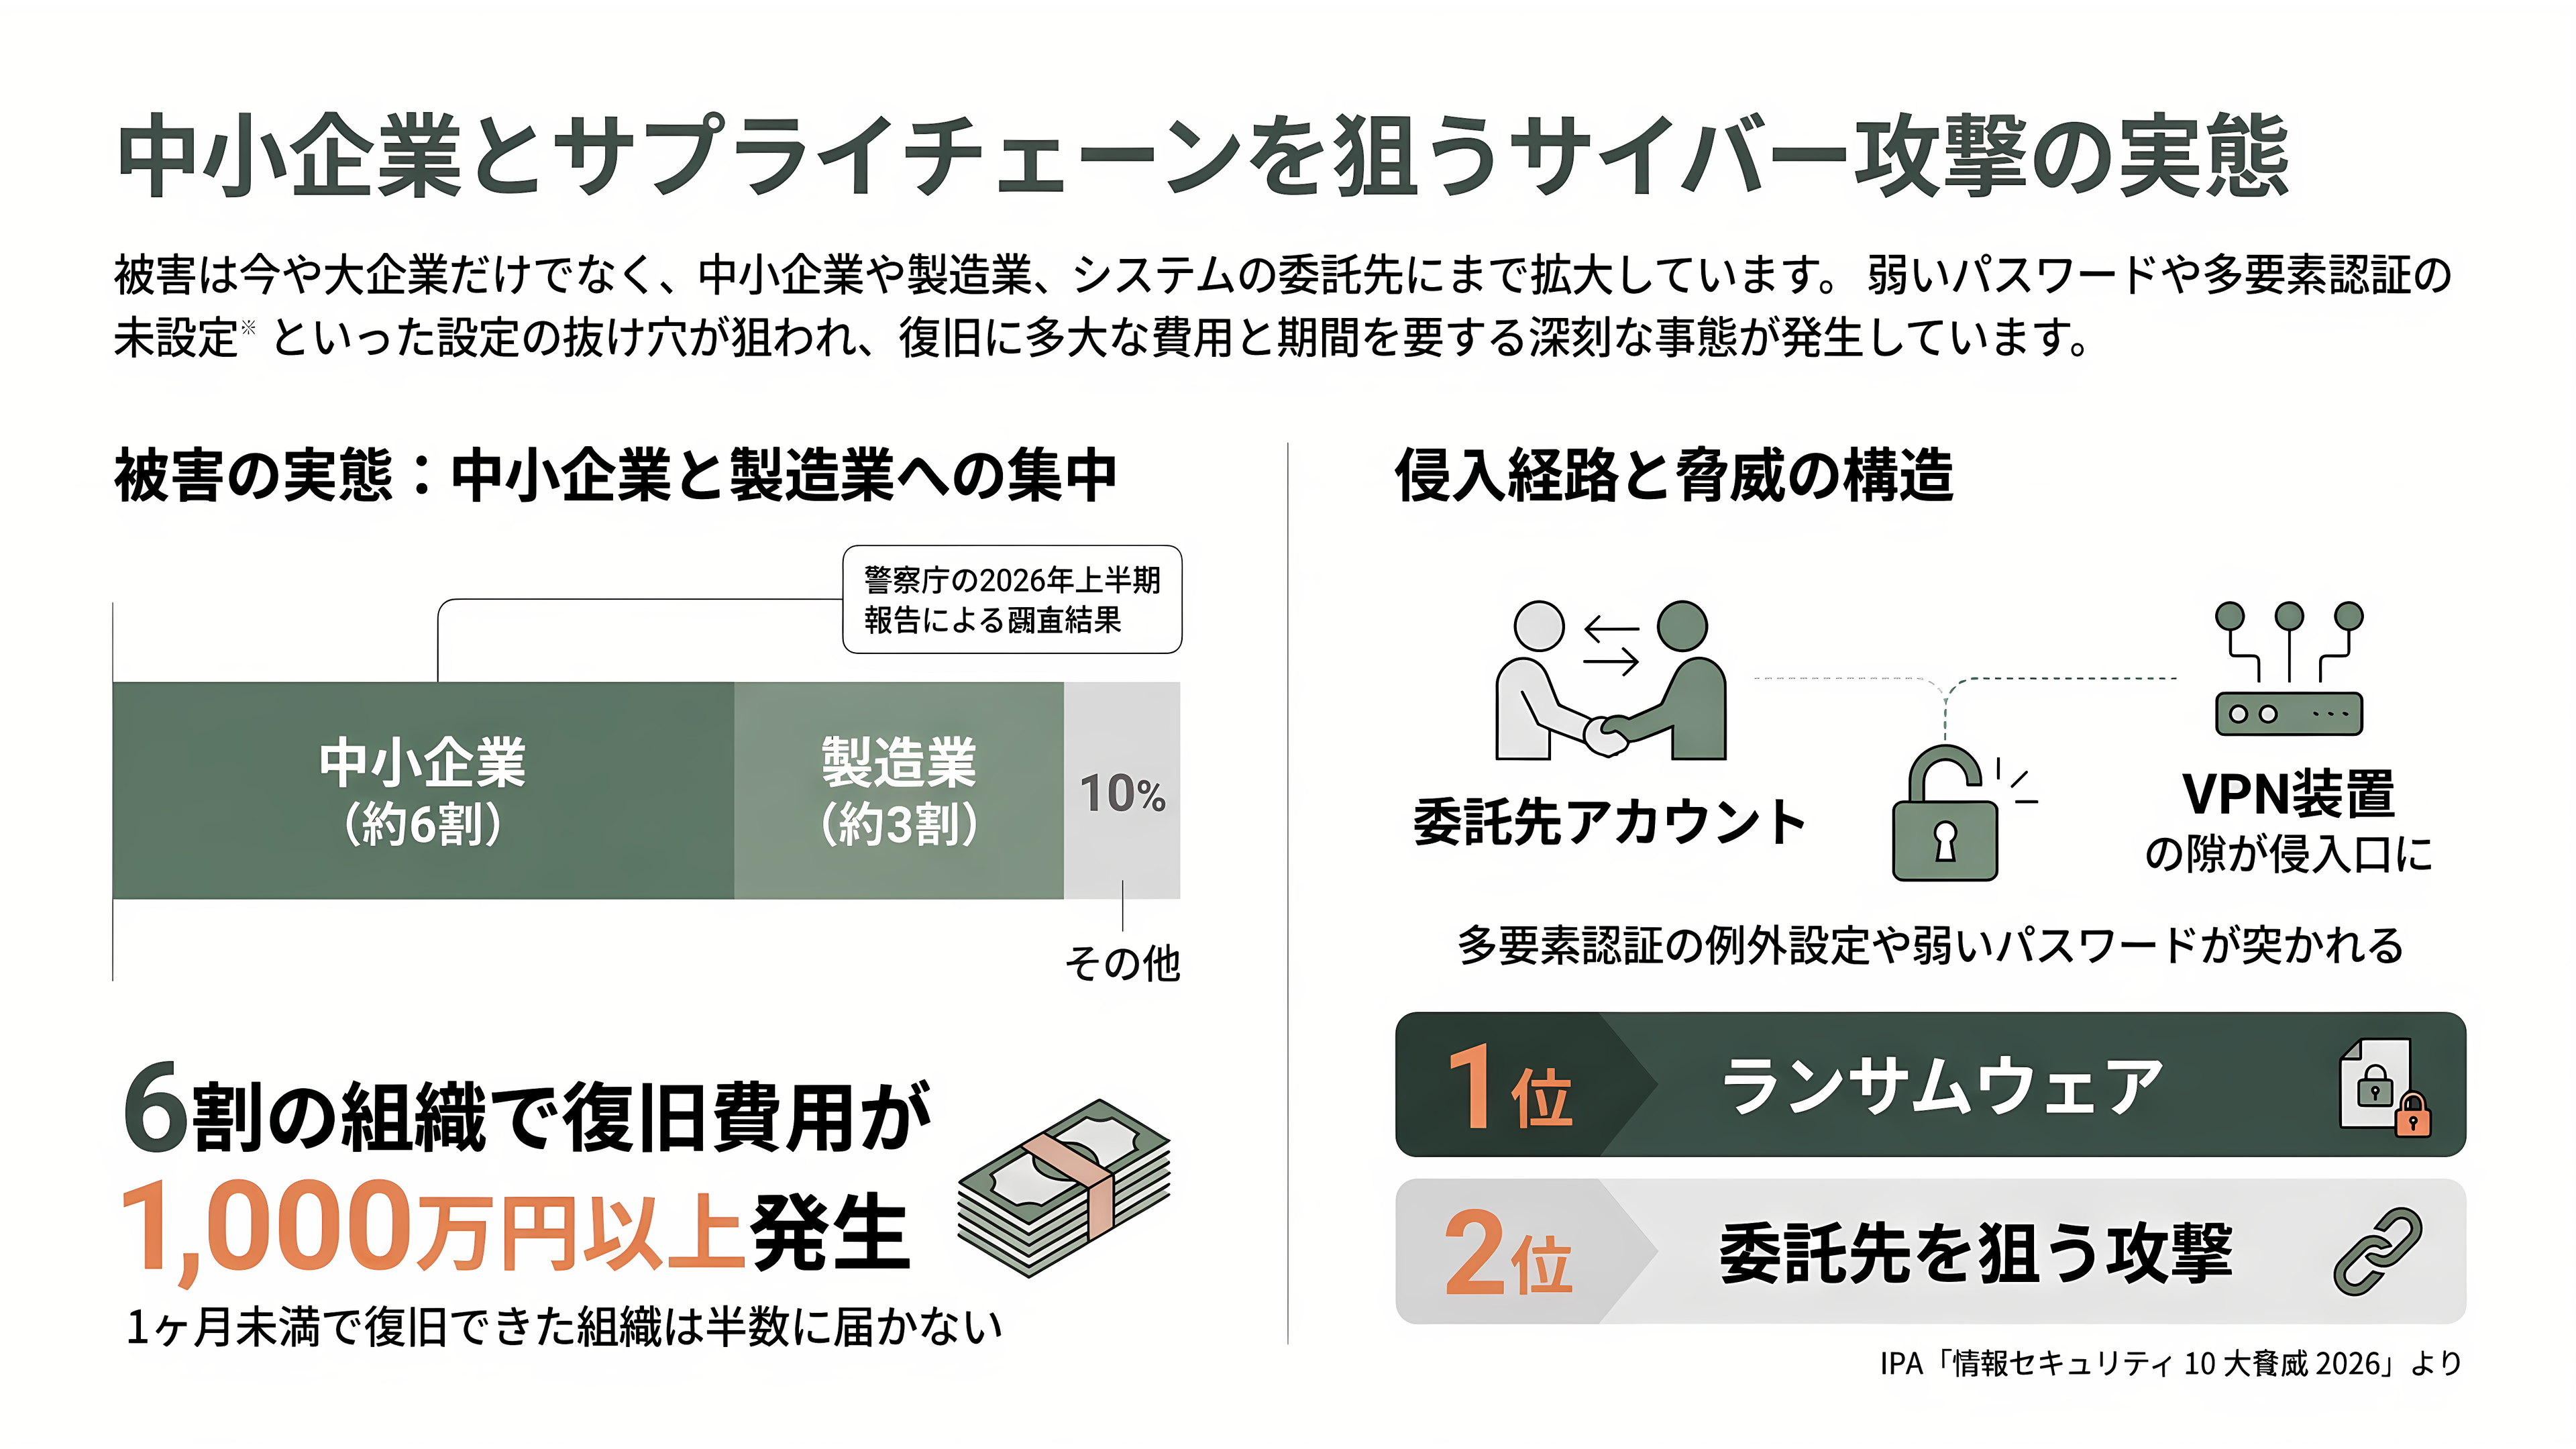
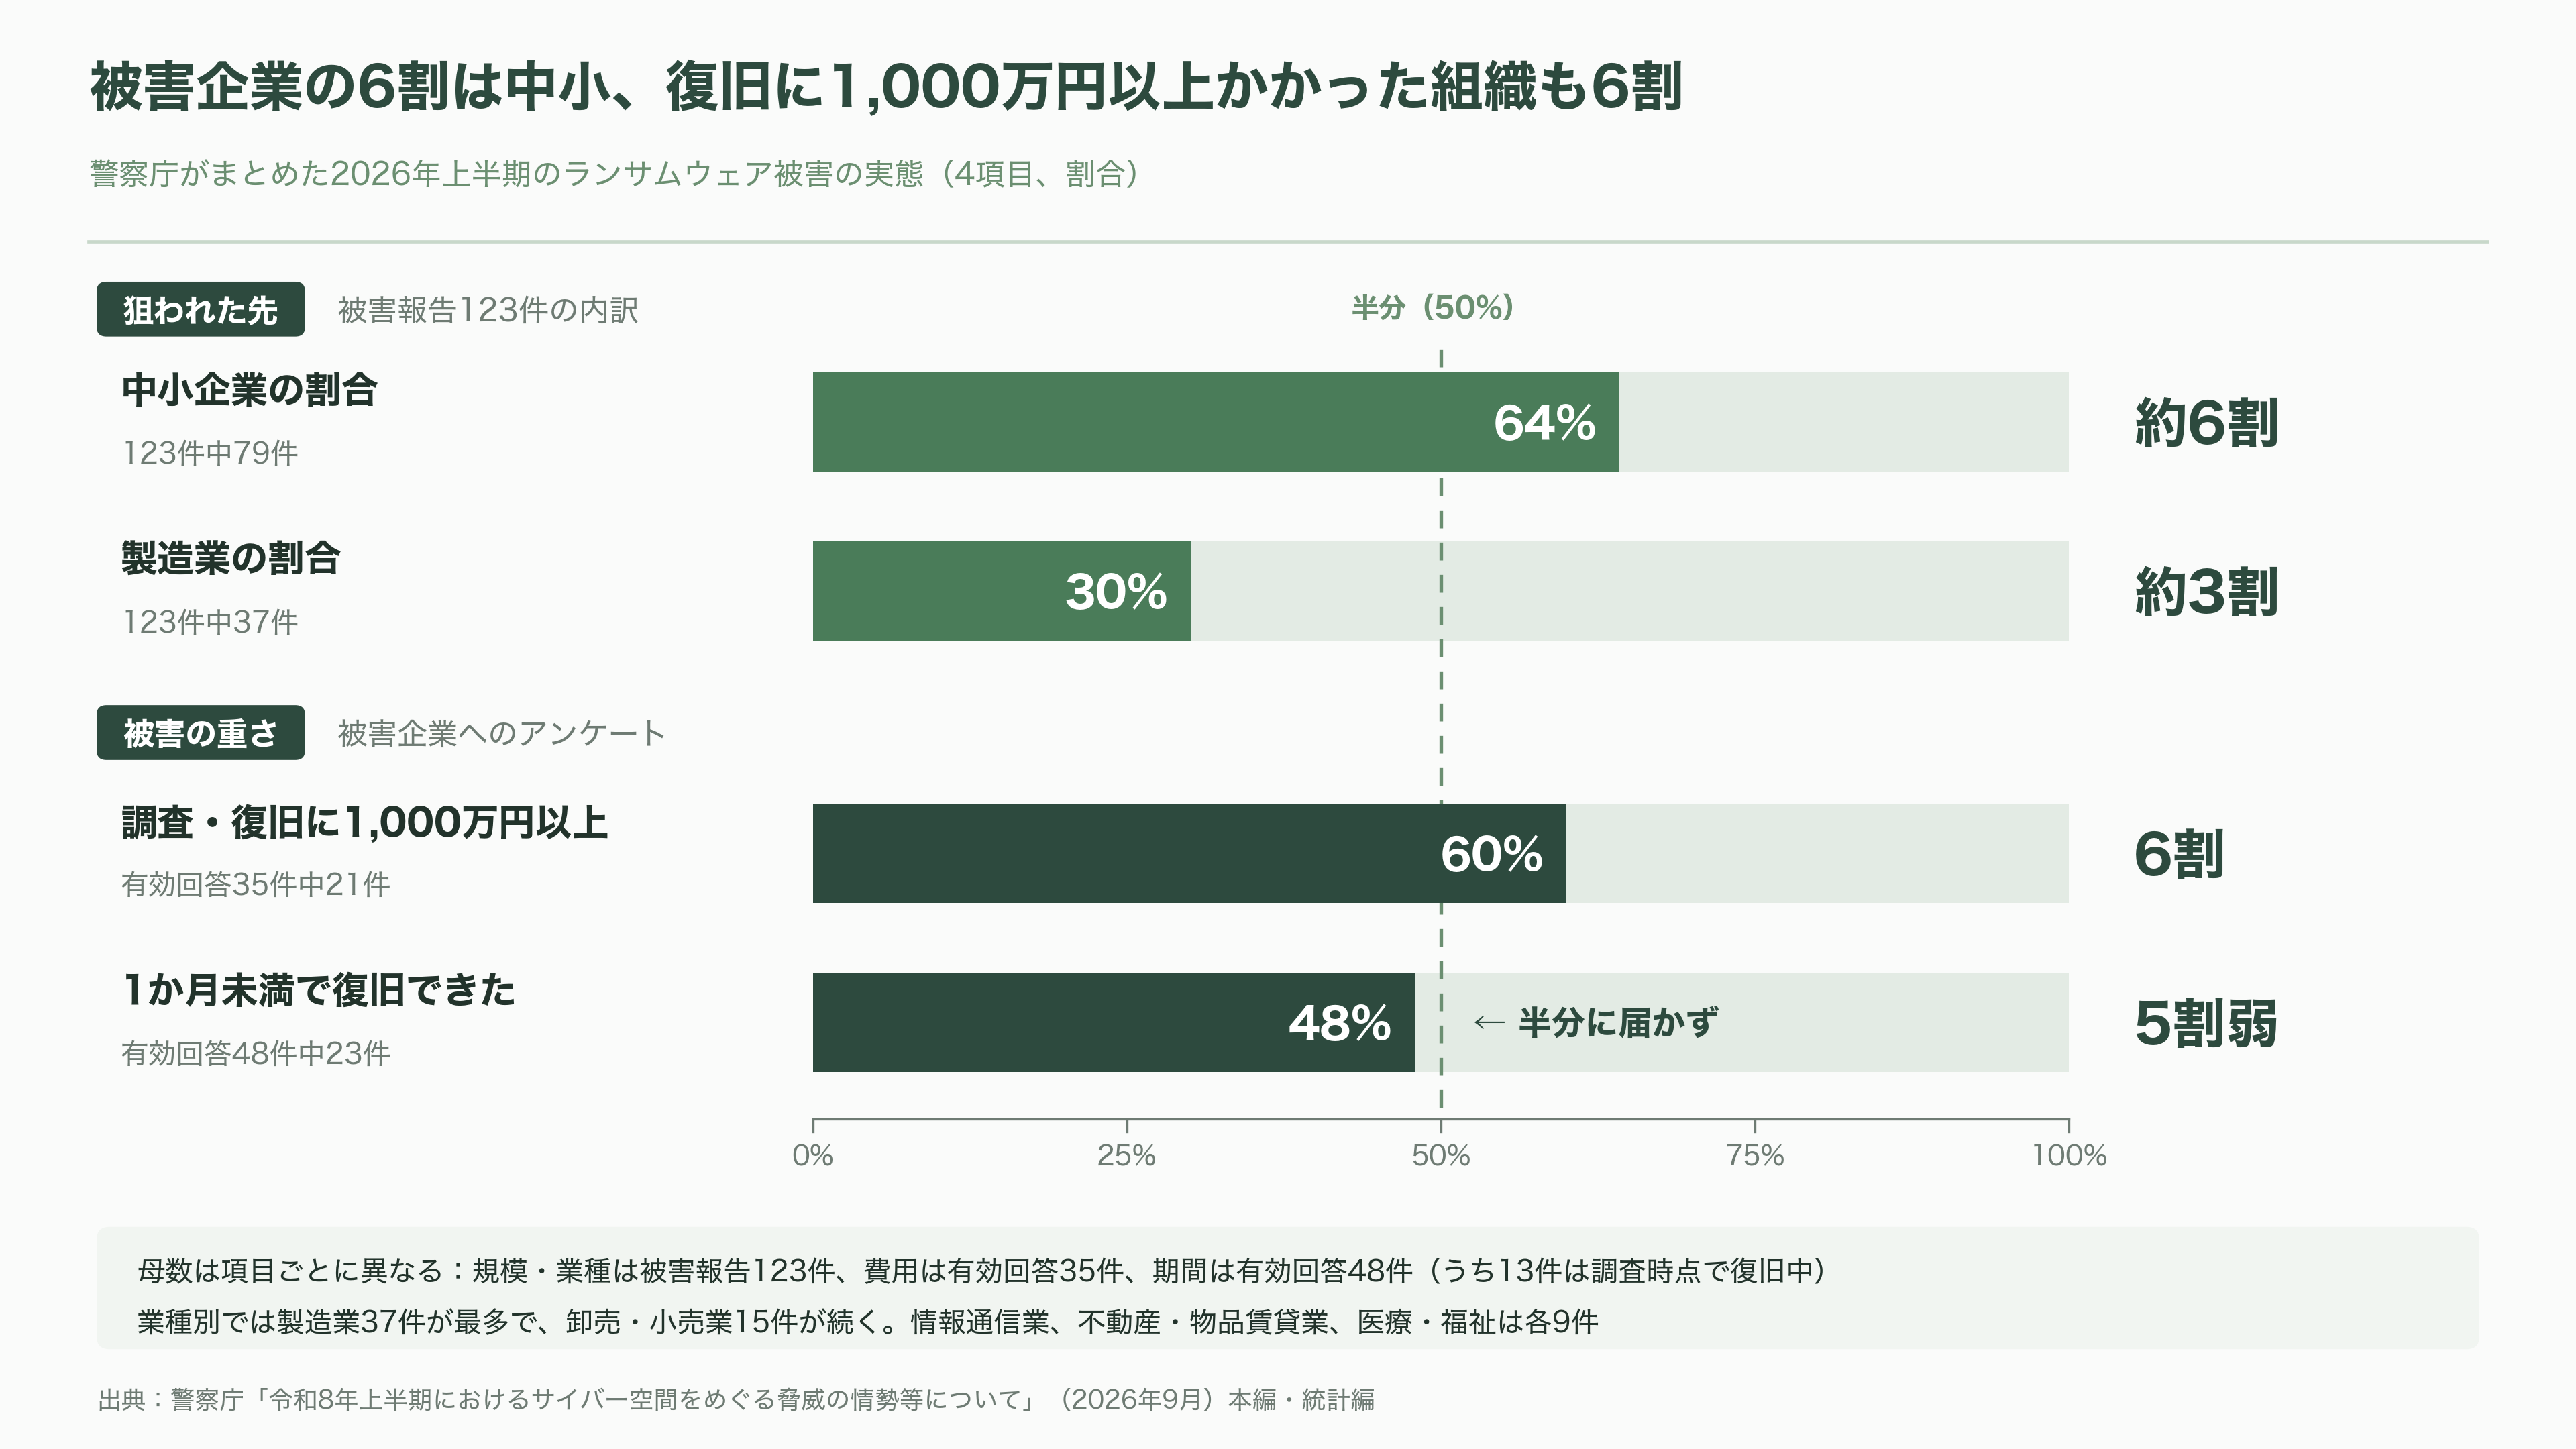
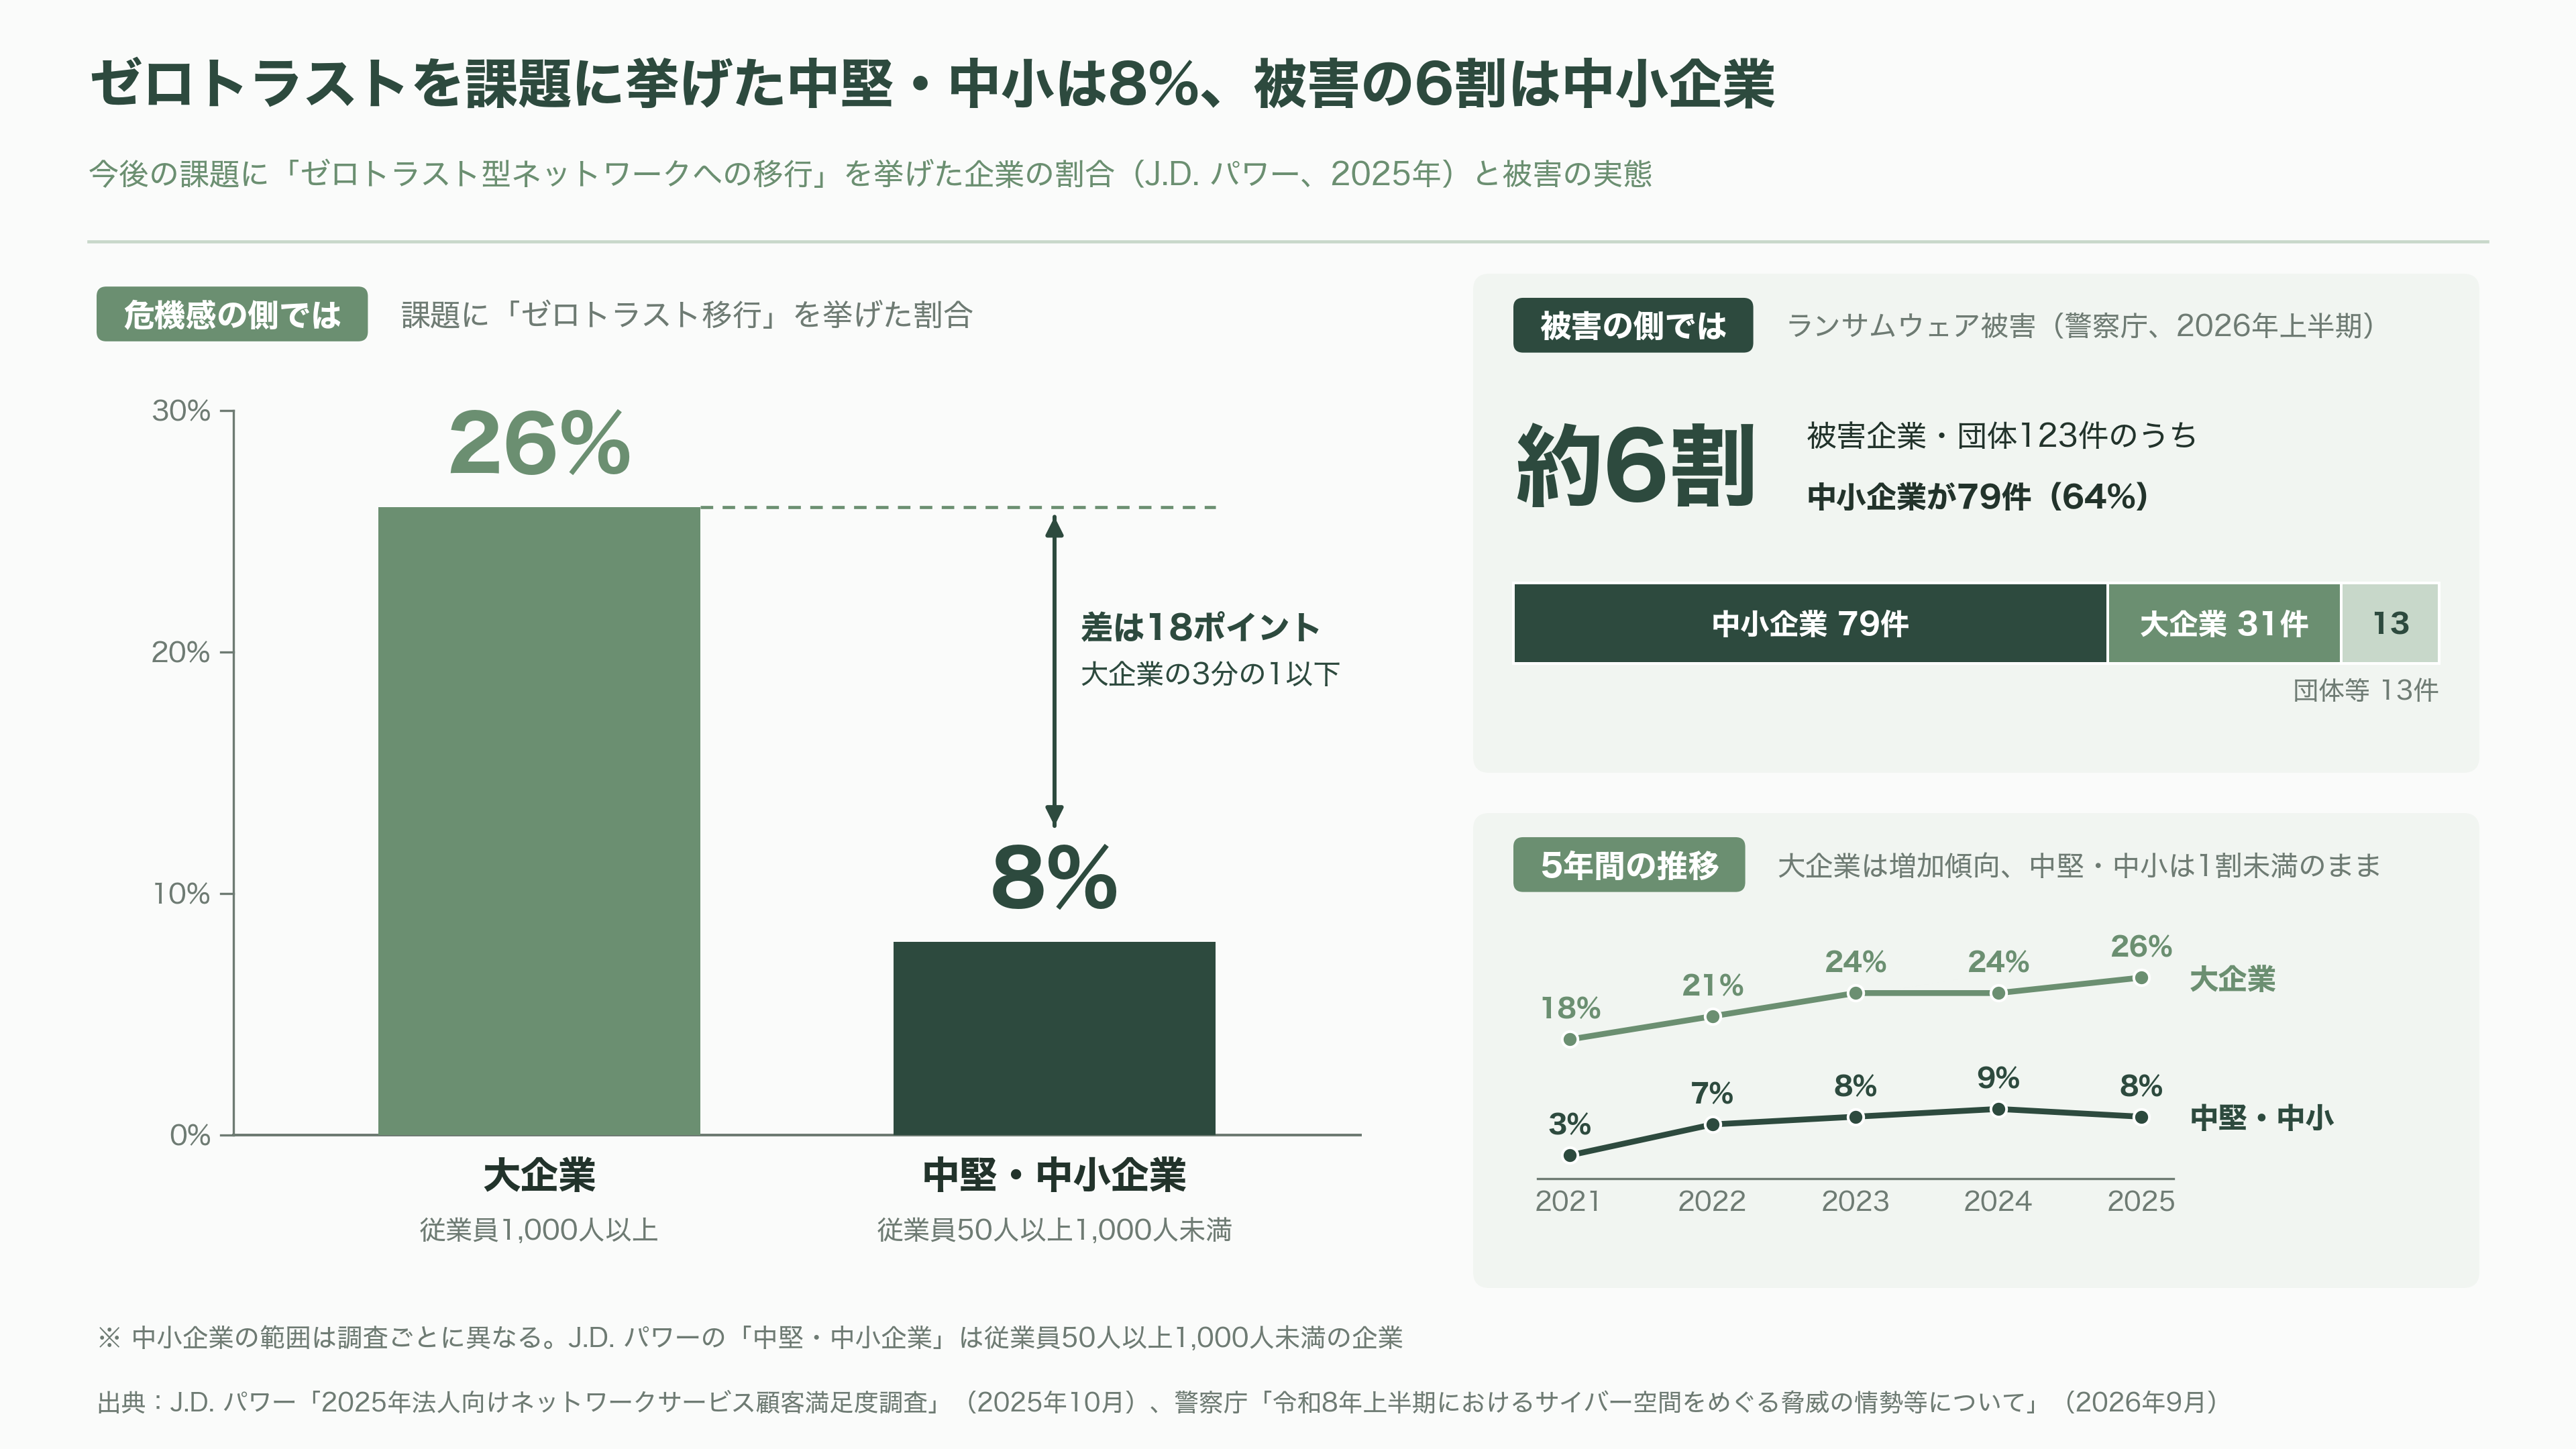
被害に遭うのは大企業だけではない。警察庁の報告書では、2026年上半期の被害企業の約6割が中小企業で、業種では製造業が約3割を占めた。被害企業へのアンケートでは、調査と復旧に1,000万円以上かかった組織が6割に達し、1か月未満で元に戻せた組織は半分に届かなかった。
大企業の事例を見ると、扉を破られてから被害が表に出るまでの流れがよく分かる。2025年9月29日の朝、アサヒグループのシステムが止まった。後の調査で、攻撃者はその約10日前に、グループ拠点のネットワーク機器を通って社内に入り込んでいたことが判明した。データセンターでパスワードの弱さを突いて管理者の権限を奪い、主に業務時間外に社内を探り回ったうえで、一斉に暗号化した。受注のシステムが動き出したのは12月に入ってからで、物流が平常に戻ったのは2026年2月だった。
2025年10月には、事務用品通販のアスクルが攻撃を受け、ネット通販の注文受付を止めた。入口は、業務委託先に渡していた管理者用のアカウントだった。パスワードに加えて別の確認を求める「多要素認証」が、そのアカウントにだけ例外的にかかっていなかった。2026年5月期の売上高は前の期より17%減り、営業損益は174億円の赤字に転落した。
今年8月には、自治体や企業のシステムを請け負う両毛システムズが侵入された。攻撃者が使ったのは、VPN装置のアカウントだった。同社は、営業情報や取引先の個人情報が漏れたおそれがあると公表している。自社の扉を固めていても、システムを預けた委託先の扉が破られれば、被害は自分にも及ぶ。情報処理推進機構(IPA)がまとめた「情報セキュリティ10大脅威 2026」でも、組織にとっての脅威の1位はランサムウェア、2位は委託先などを狙う攻撃だった。
攻撃する側の敷居も下がった。今年6月、19歳の会社員が、飲料メーカーが攻撃されたという報道を見て金を稼ごうと考え、生成AIを悪用してランサムウェアを作ったとして、千葉県警に検挙された。
攻撃は「29分」で広がる。AIが縮めた猶予
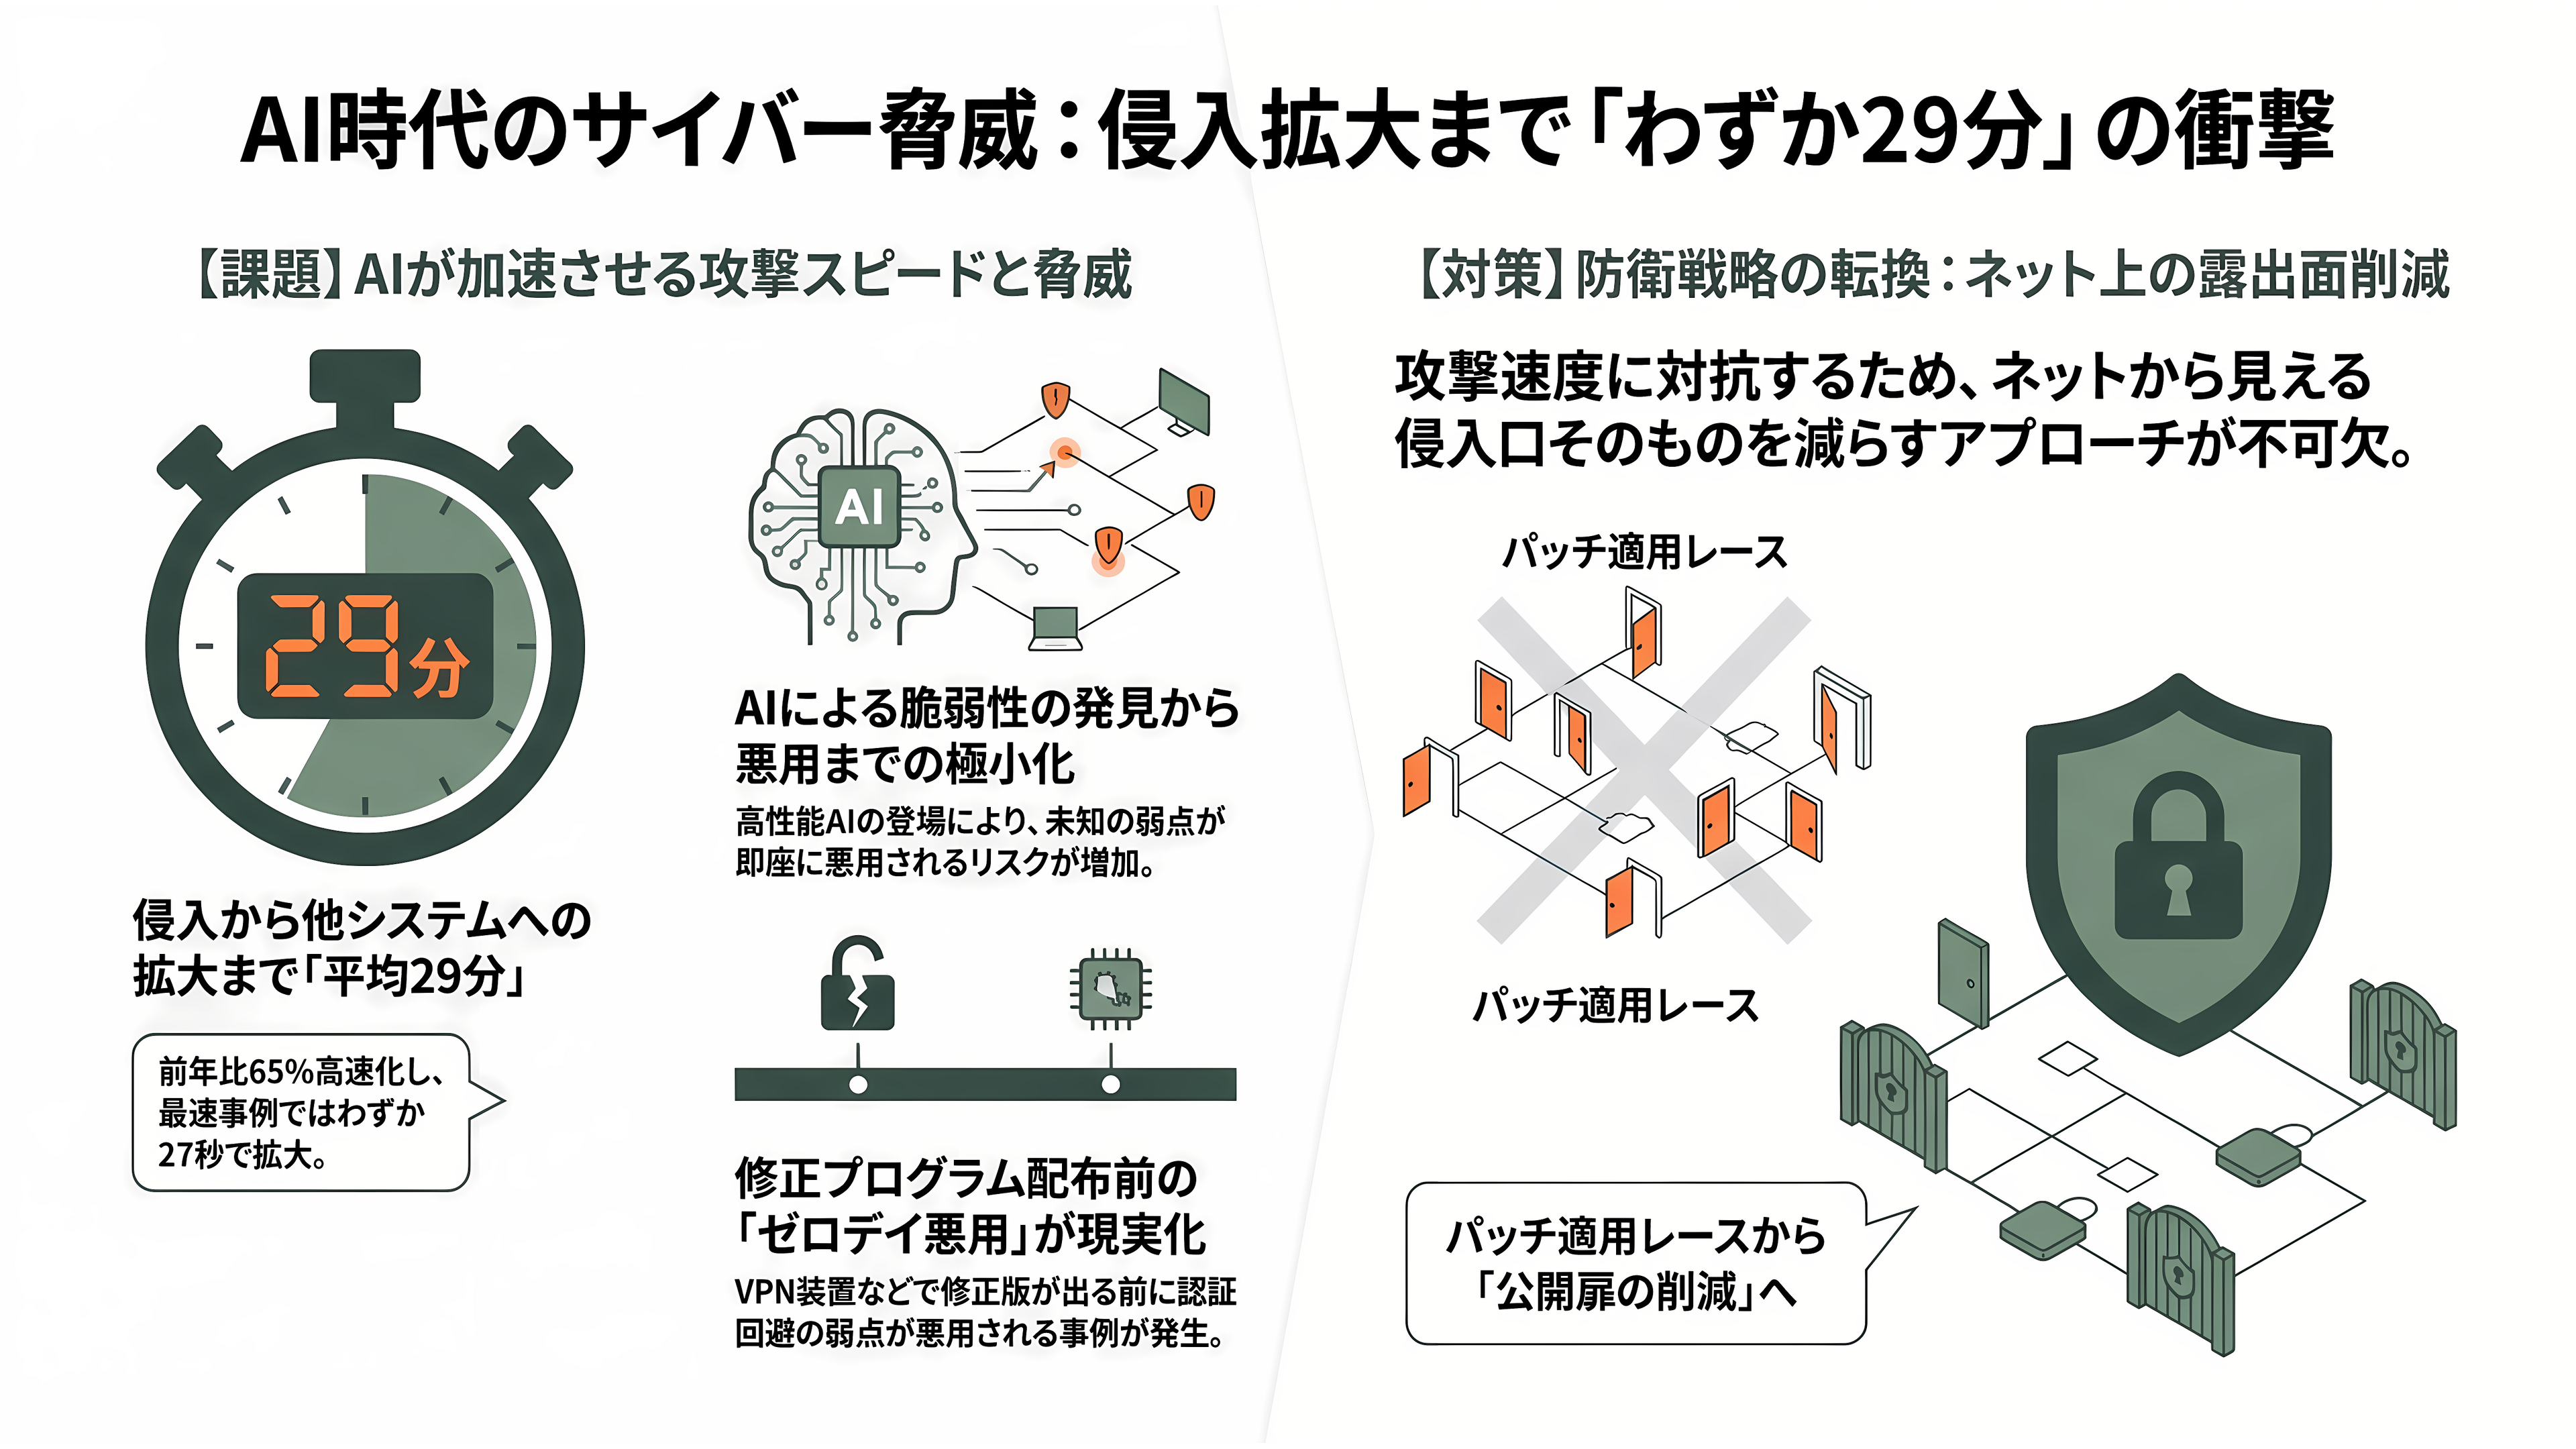
侵入を許したあと、守る側に残された時間も短くなっている。米セキュリティ大手クラウドストライクが2026年2月に公表した年次報告書では、犯罪グループが最初に入り込んでから、社内の別のシステムへ広がるまでの時間が、2025年は平均29分だった。前の年より65%速く、最も速い例ではわずか27秒だった。
さらに大きな転機が、4月7日に訪れた。米アンソロピックが、ソフトウェアに潜む未知の弱点を次々に見つけ出すAI「Claude Mythos Preview」を、一般には公開しないまま発表したのだ。防御側が先に弱点を見つけて塞ぐための限定提供だったが、同じ力が攻撃者の手に渡ればどうなるか。5月18日、内閣官房の国家サイバー統括室を筆頭に、警察庁や金融庁、防衛省など9つの機関が連名で、重要インフラを担う事業者に異例の注意喚起を出した。高性能なAIが攻撃者に悪用されれば、「脆弱性の発見から悪用までの時間が極めて短くなる」と警告している。
VPN装置は、まさにこの競争の最前線にある。今年1月にも、国内で広く使われる米フォーティネットの製品で、修正版が出る前から悪用されていた認証回避の弱点が見つかり、米当局が政府機関に緊急の対応を命じた。弱点が見つかるたびに、修正プログラムを当てる競争が始まる。AIがその速度を上げるなら、守る側が追いつき続けるのは難しい。インターネットから見える扉の数そのものを減らす方が確実だ、という考え方が力を増しているのはこのためだ。
「次世代型の閉域ダイレクト接続」とは何か
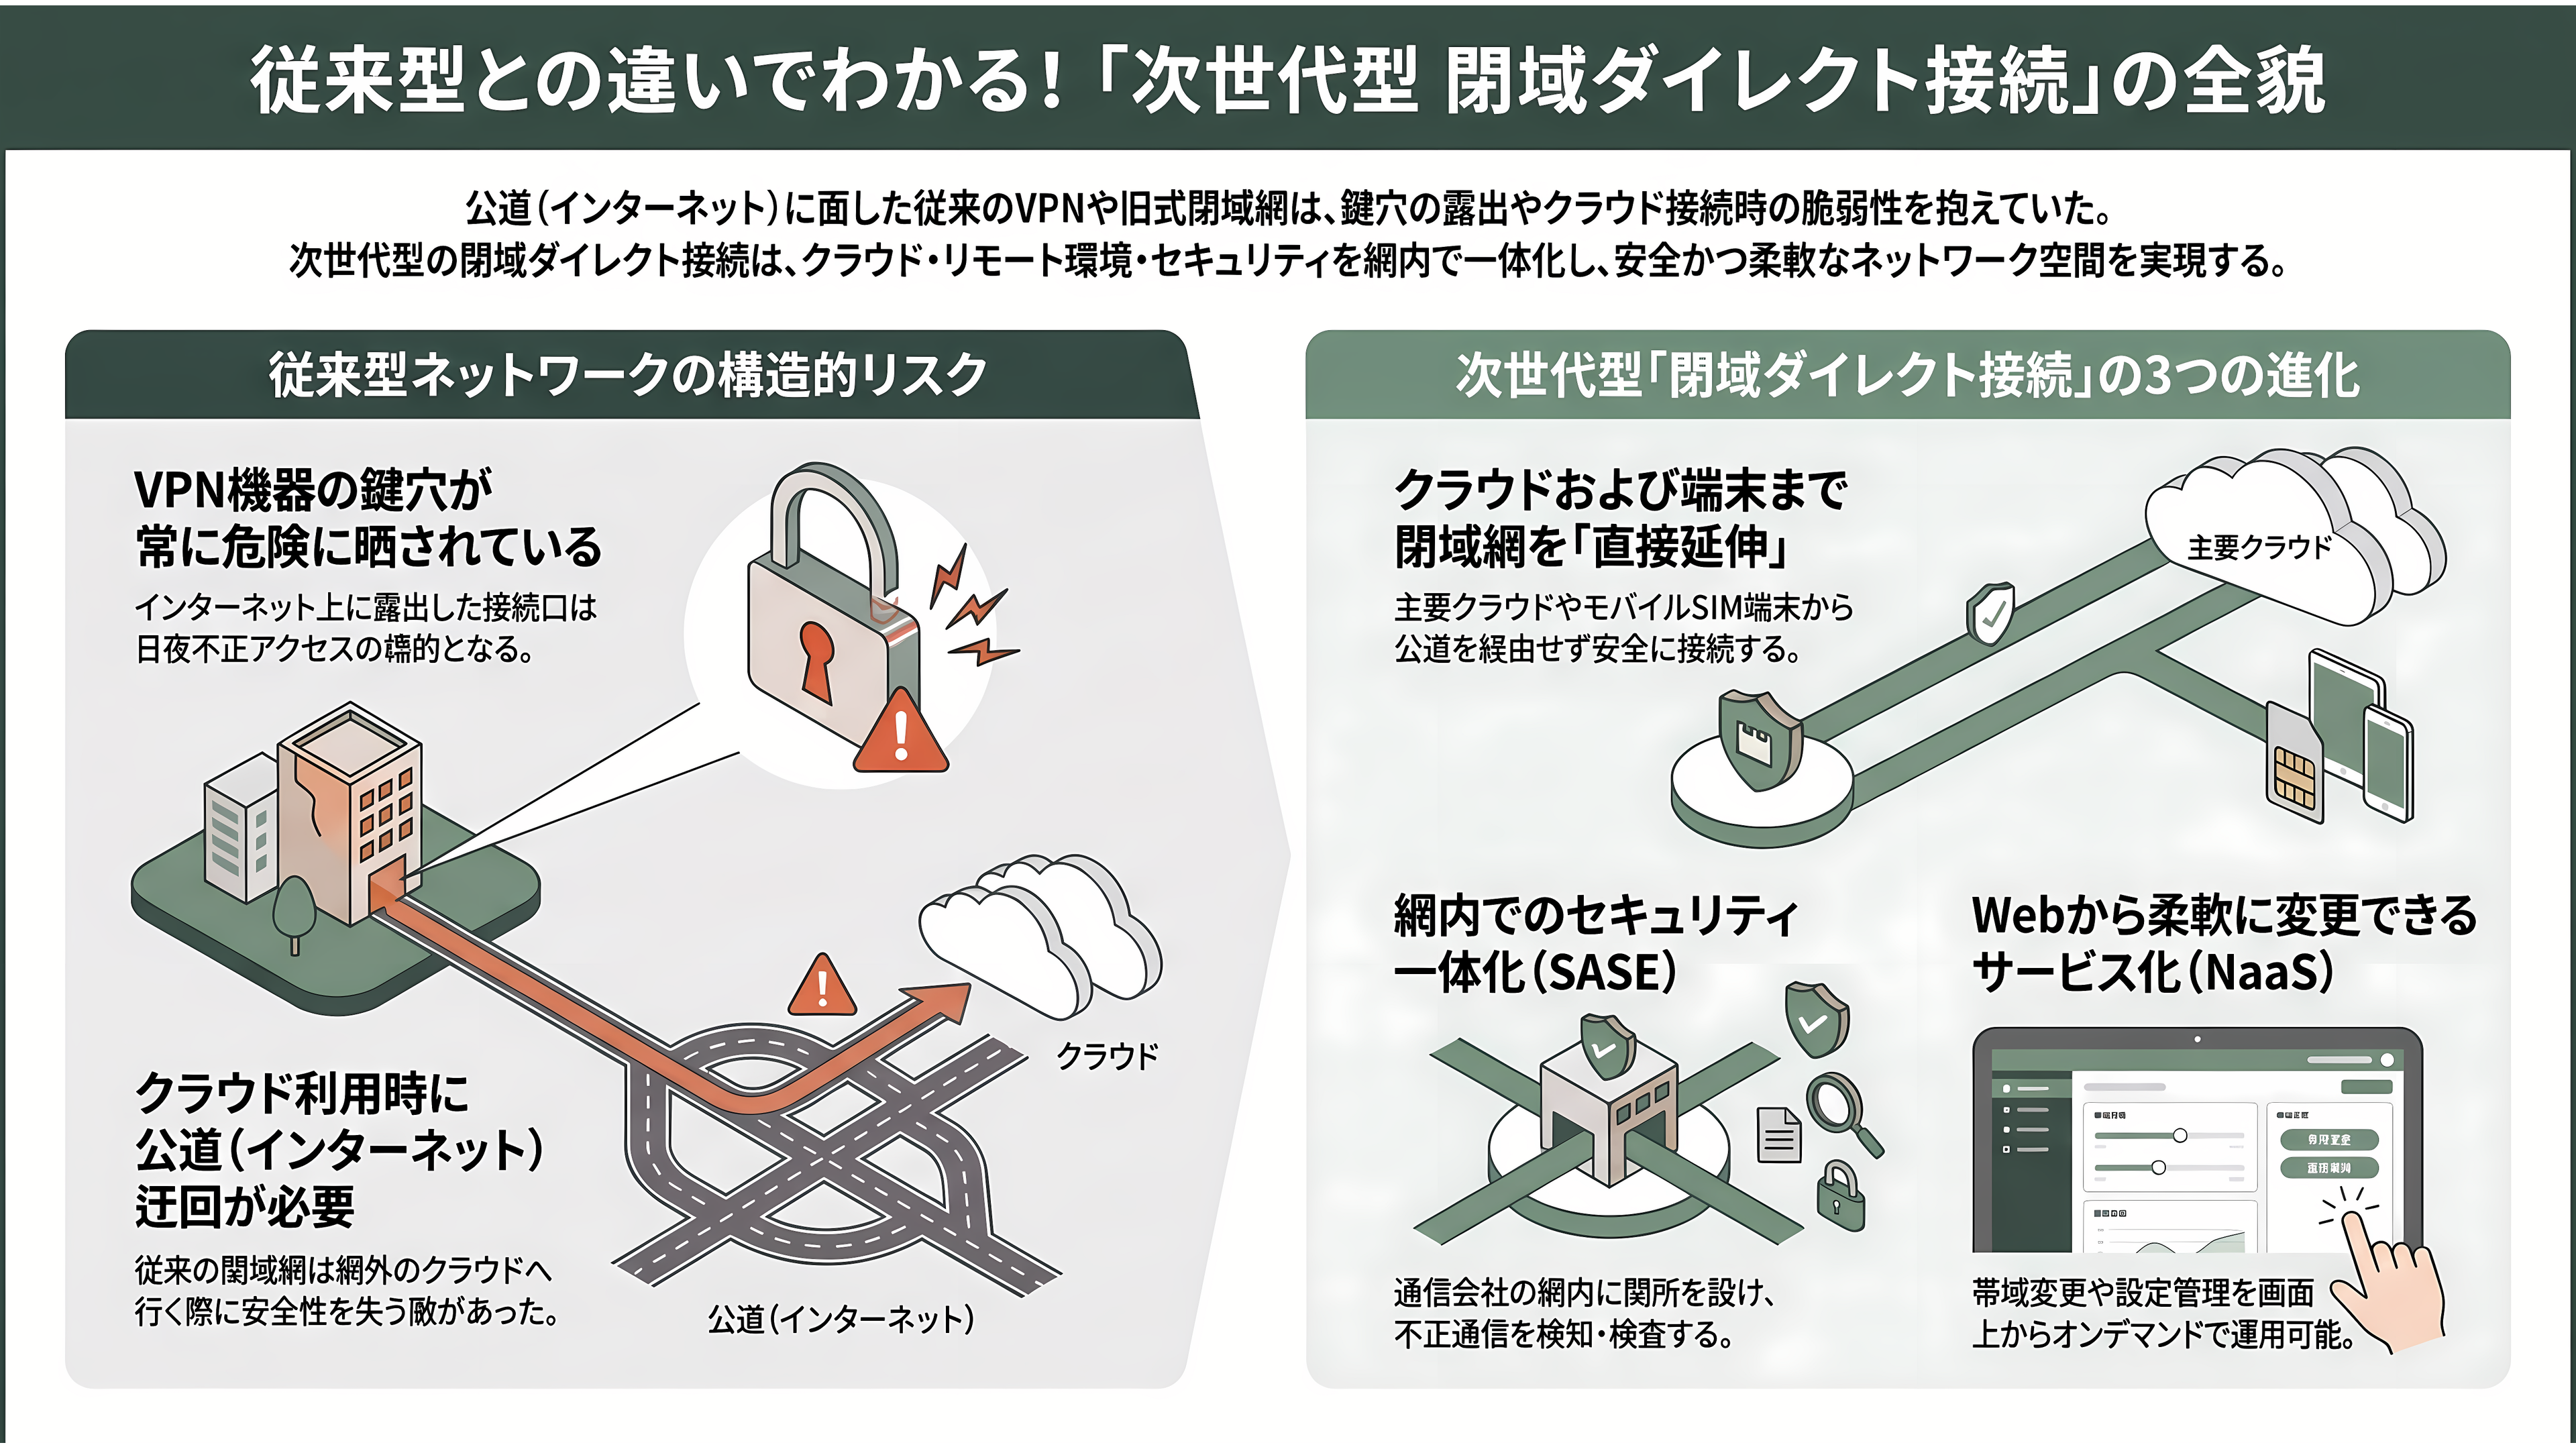
会社のネットワークを、一つの街にたとえてみる。本社や支店、工場、店舗はそれぞれの建物で、社員の自宅も街のあちこちに散らばっている。データの多くは、街の外にあるクラウドという大きな倉庫に預けてある。
これまで多くの会社は、建物どうしの行き来に、誰でも通れる公道、つまりインターネットを使ってきた。自宅から本社に入るには、公道に面した通用口、つまりVPN装置の鍵を開ける。公道を歩く人なら誰でも、その鍵穴を試すことができる。警察庁のセンサーに毎日届く1万回以上のアクセスは、こうした鍵穴を探して回る足音だ。
通信会社が以前から売ってきた「閉域網」は、建物どうしを結ぶ専用の地下通路にあたる。公道からは入口が見えず、通路を使えるのは契約した会社だけだ。ただ、古い閉域網には二つの弱みがあった。一つは、クラウドという倉庫が地下通路の外、公道沿いにあったことだ。倉庫へ行くたびに、結局は公道へ出る必要があった。もう一つは、保守業者の出入り口など、地下通路のどこかに公道とつながる扉が残りやすかったことだ。
「次世代型の閉域ダイレクト接続」は、この地下通路を三つの方向に伸ばしたものだ。まず、通路をクラウドの倉庫まで直接つなぐ。アマゾンやマイクロソフト、グーグルのクラウド、さらにセキュリティ専門のクラウドとも、公道を通らずに行き来できる。次に、社員の家から通路に入る専用の入口を用意する。SIMカードを挿したパソコンやスマートフォンが、携帯電話の電波を通って、インターネットを経由せずに社内の通路へ入る。3社とも、こうした閉域のモバイル接続を持っている。そして最後に、通路の中に関所と見張り番を置く。不審な通信を見つけたり、インターネットへ出る通信を検査したりする仕組みを、通信会社の網の中に組み込むのだ。ネットワークとセキュリティを一体で提供するこの考え方は、「SASE(サシー)」と呼ばれる。
これらはウェブの画面から申し込め、帯域を増やしたり設定を変えたりするのも画面の上で済む。料金は月額や、使った分だけ払う形だ。だからNaaS、サービスとしてのネットワークと呼ばれる。
切り離すのは、会社の内側へ通じる扉と、公道とのつながりだ。社員がウェブを見る通信は、網の中の関所で検査されてから外へ出ていく。外から会社の中へ入ってくる扉は、公道の側から見えなくなる。
ドコモ「docomo business RINK」:網の中に見張り番を置く
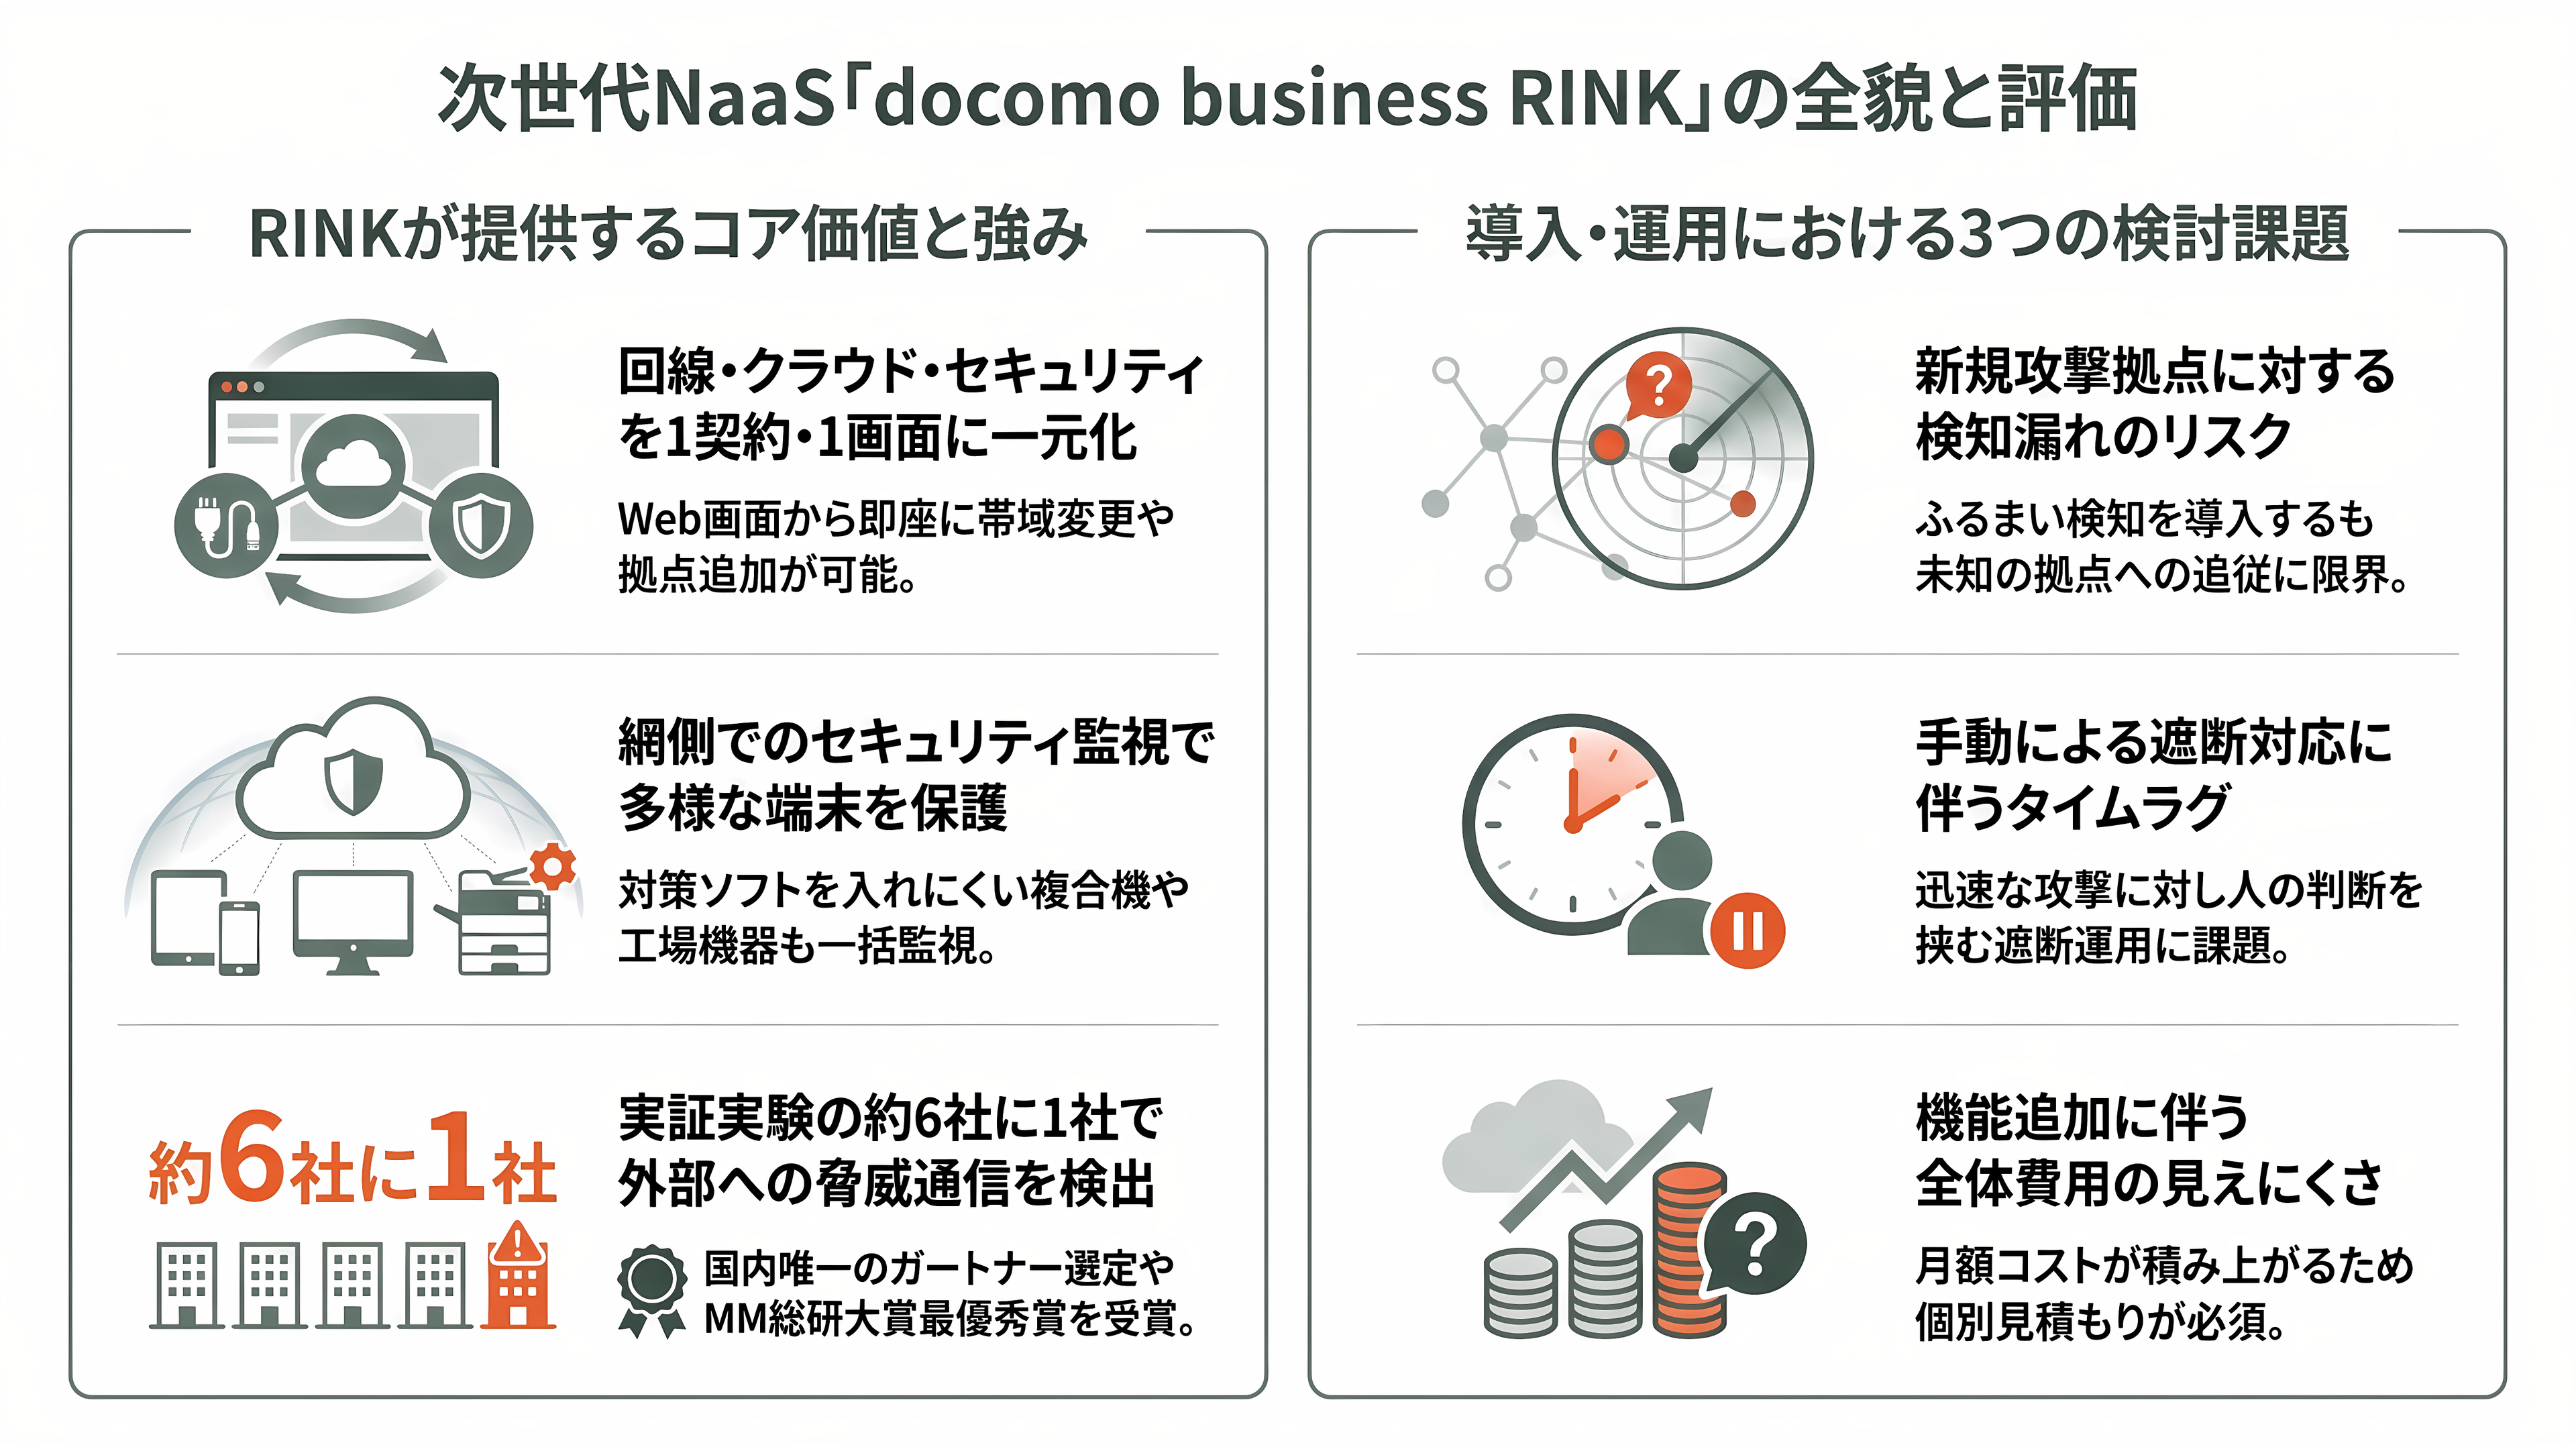
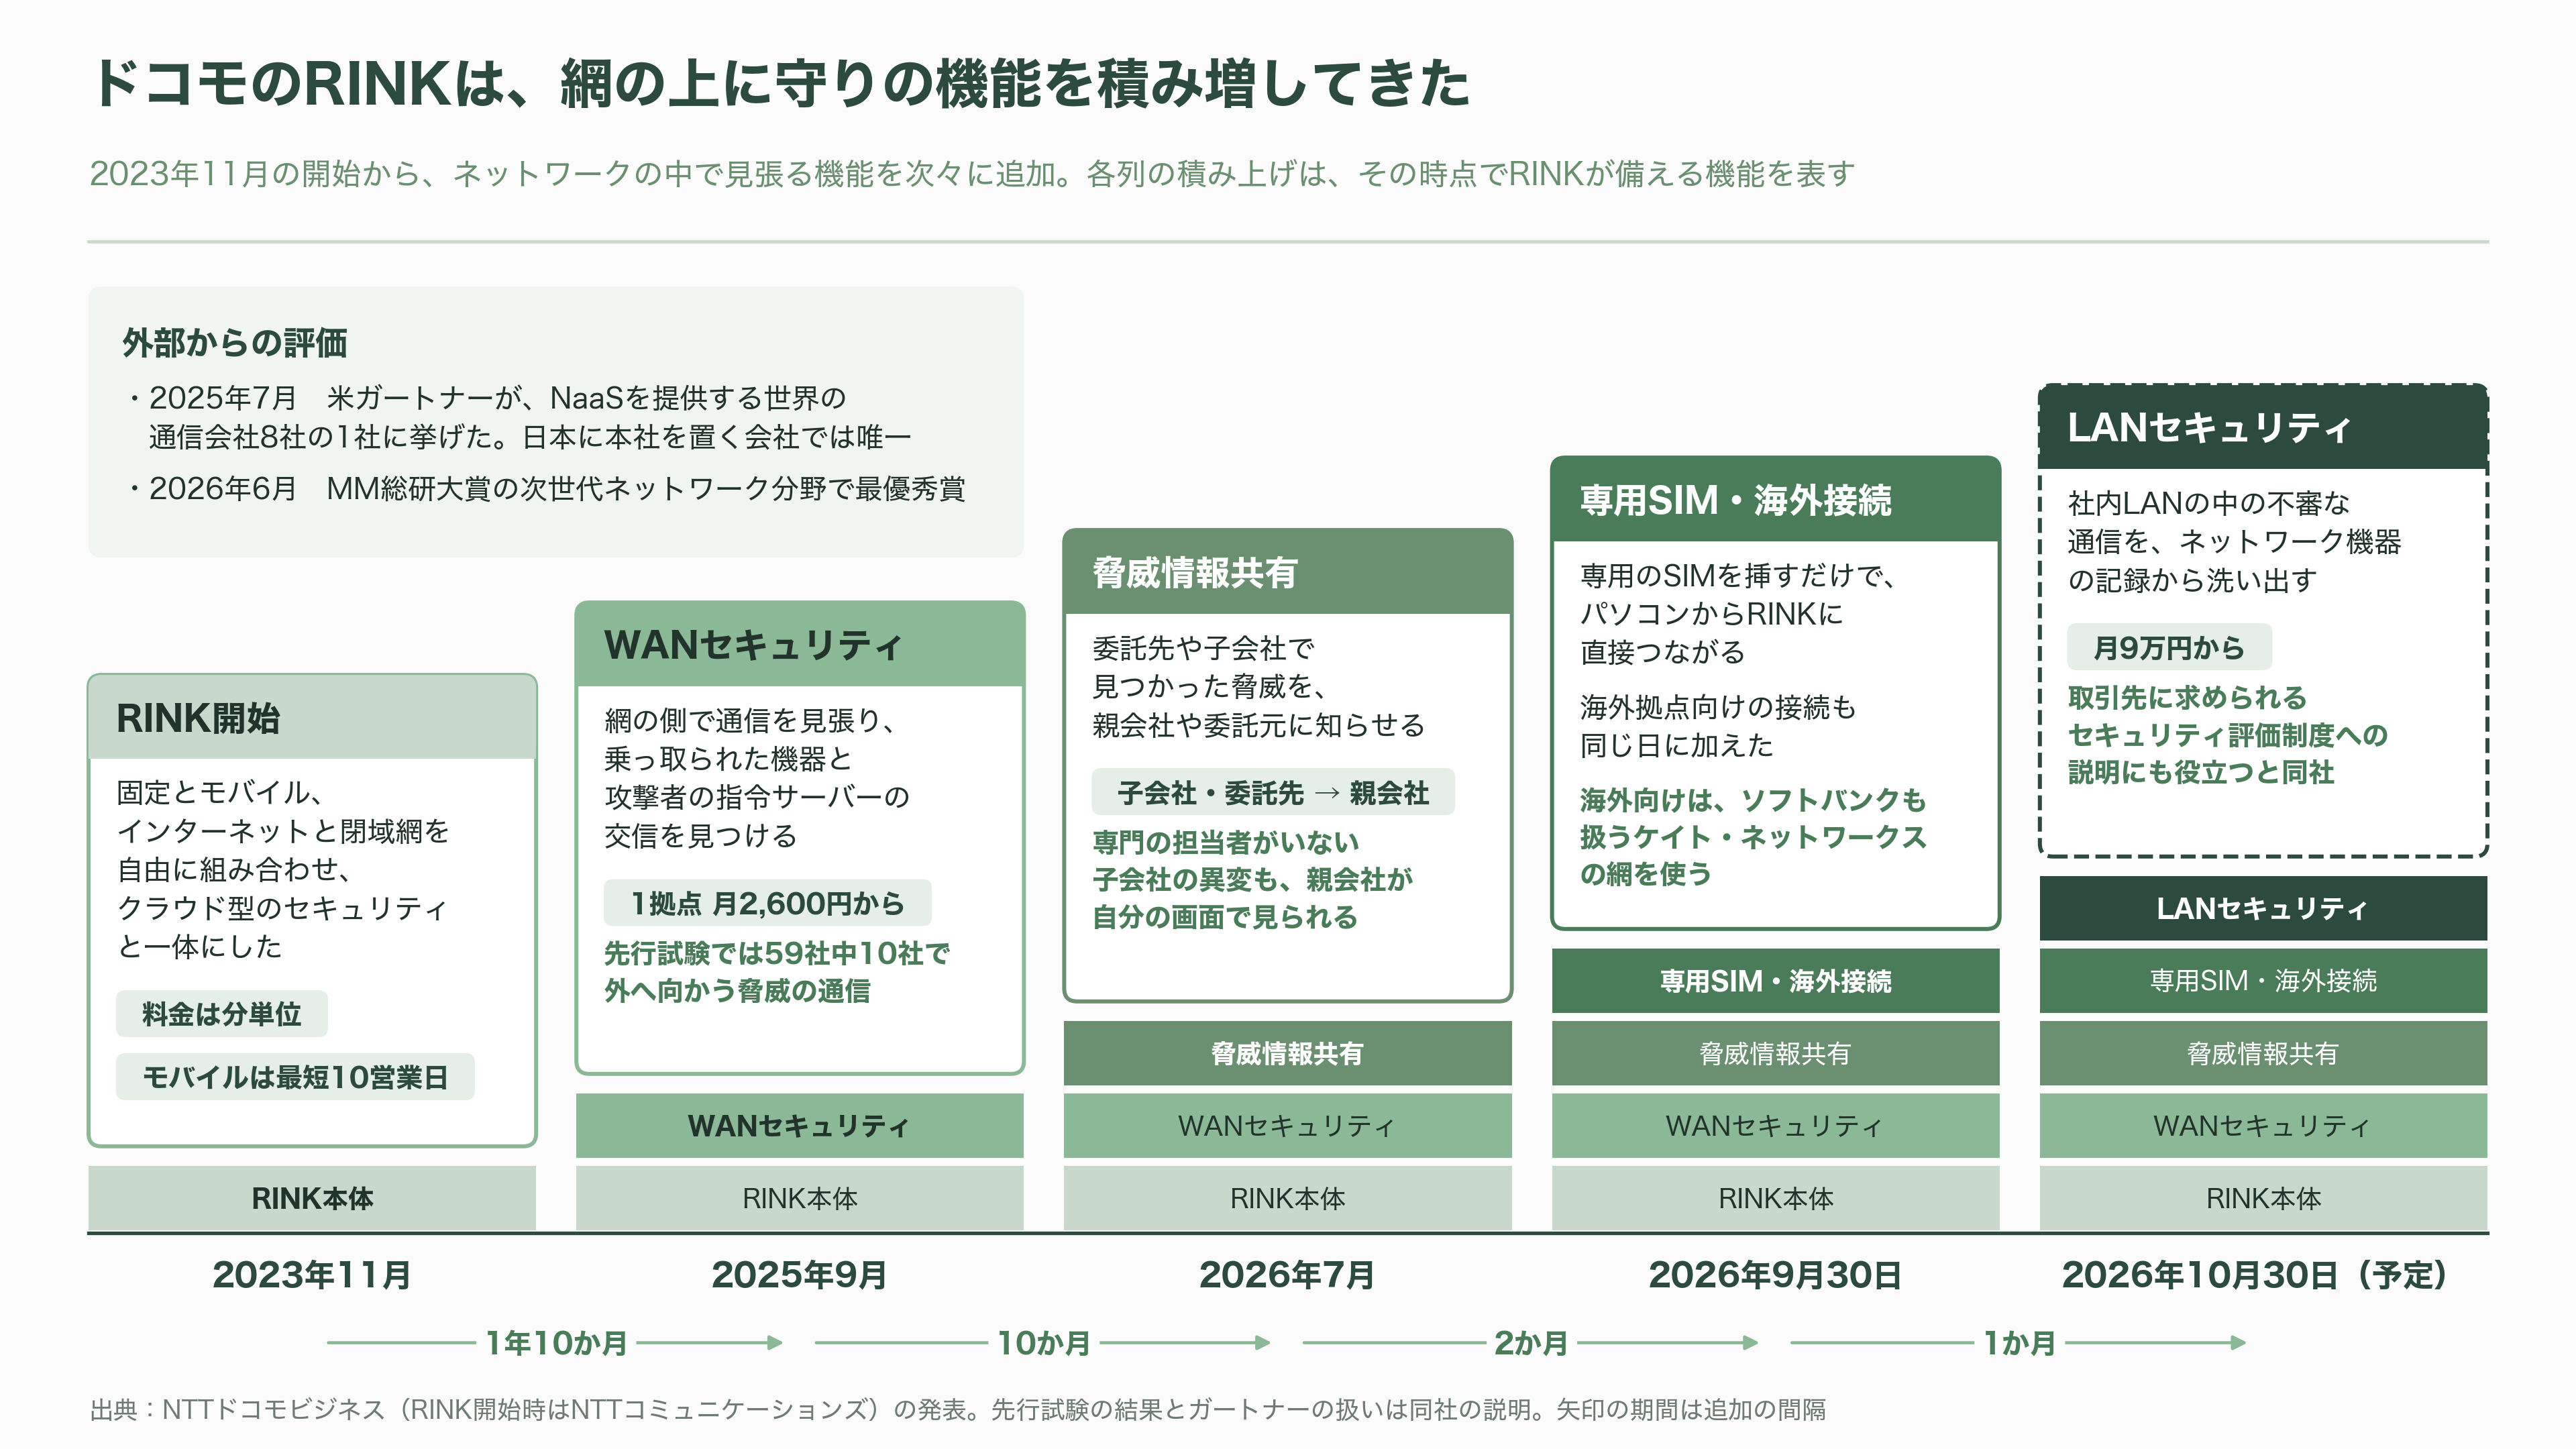
3社の中で、いちばん早く「NaaS」を看板に掲げたのがドコモ陣営だ。NTTドコモビジネスの前身であるNTTコミュニケーションズが2023年11月に始めた「docomo business RINK」は、固定回線とモバイル回線、インターネットと閉域網を自由に組み合わせ、そこにクラウド型のセキュリティを一体にしたサービスだ。拠点の追加や帯域の増減はウェブの画面から行え、料金は分単位で計算される。モバイル回線なら、最短10営業日で開通する。
使い方の例が分かりやすい。コンタクトレンズ店「アイシティ」を全国に約400店舗持つHOYAは、店舗のネットワークをRINKに切り替えた。以前は店舗のインターネット通信がデータセンターを経由していたため、土日に社内のデータのバックアップが集中すると、来店客の多い時間帯に通信が遅くなったり途切れたりしていた。RINKでは、オンライン会議などの通信を店舗から直接インターネットへ逃がし、固定回線が止まれば自動でモバイル回線に切り替わる。当初1年を見込んだ全店舗への展開は、約半年で終わった。
ドコモが力を入れるのは、網の中の見張り番だ。2025年9月に加えた「WANセキュリティ」は、RINKを流れる通信を網の側で監視し、乗っ取られた機器が攻撃者の指令サーバーや偽サイトと交信していないかを見張る。パソコンだけでなく、セキュリティソフトを入れにくい複合機や監視カメラ、工場の機器も守れるのが売りだ。料金は1拠点あたり月2,600円からとした。同社が発表時に示した先行試験では、参加59社のうち10社、およそ6社に1社で、外へ向かう脅威の通信が見つかったという。
その後も機能を積み増している。2026年7月には、委託先や子会社で見つかった脅威を、親会社や委託元に知らせる「脅威情報共有」を始めた。専門の担当者がいない子会社の異変を、親会社が自分の画面で見られる。9月30日には、専用のSIMを挿すだけでパソコンからRINKに直接つながるモバイル接続や、海外拠点向けの接続などを加えた。10月30日には、社内LANの中の不審な通信を、ネットワーク機器の記録から洗い出す「LANセキュリティ」を月9万円から始める。
外部の評価も高い。同社によると、米調査会社ガートナーは2025年7月の報告書で、NaaSを提供する世界の通信会社8社の1社としてRINKを取り上げ、日本に本社を置く会社では唯一だった。2026年6月には、MM総研大賞の次世代ネットワーク分野で最優秀賞を受けた。
強みは、閉域網、モバイル、クラウド接続、網の中の監視、取引先との脅威共有までを、一つの契約と一つの画面にまとめ切った完成度にある。とりわけ、パソコン以外の機器を網の側から見張る発想は、中小の工場や店舗の実情に合う。
課題は三つある。一つ目は、見張り番の判断材料だ。脅威検知の中心は、悪いと分かっている通信先の情報で、普段と違う動きを捉える「ふるまい検知」も加えたものの、攻撃者が新しく用意したばかりの拠点を使えば、見逃す余地が残る。二つ目は、止める速さだ。WANセキュリティでは、不正な通信を見つけると利用者に知らせ、遮断は利用者が管理画面で選んで行う。広がるまで平均29分という攻撃の速さを考えると、人の判断を待つ仕組みには限界がある。三つ目は費用の見えにくさで、機能を足すほど月額は積み上がり、全体の費用は構成ごとの見積もりを取るまで分かりにくい。
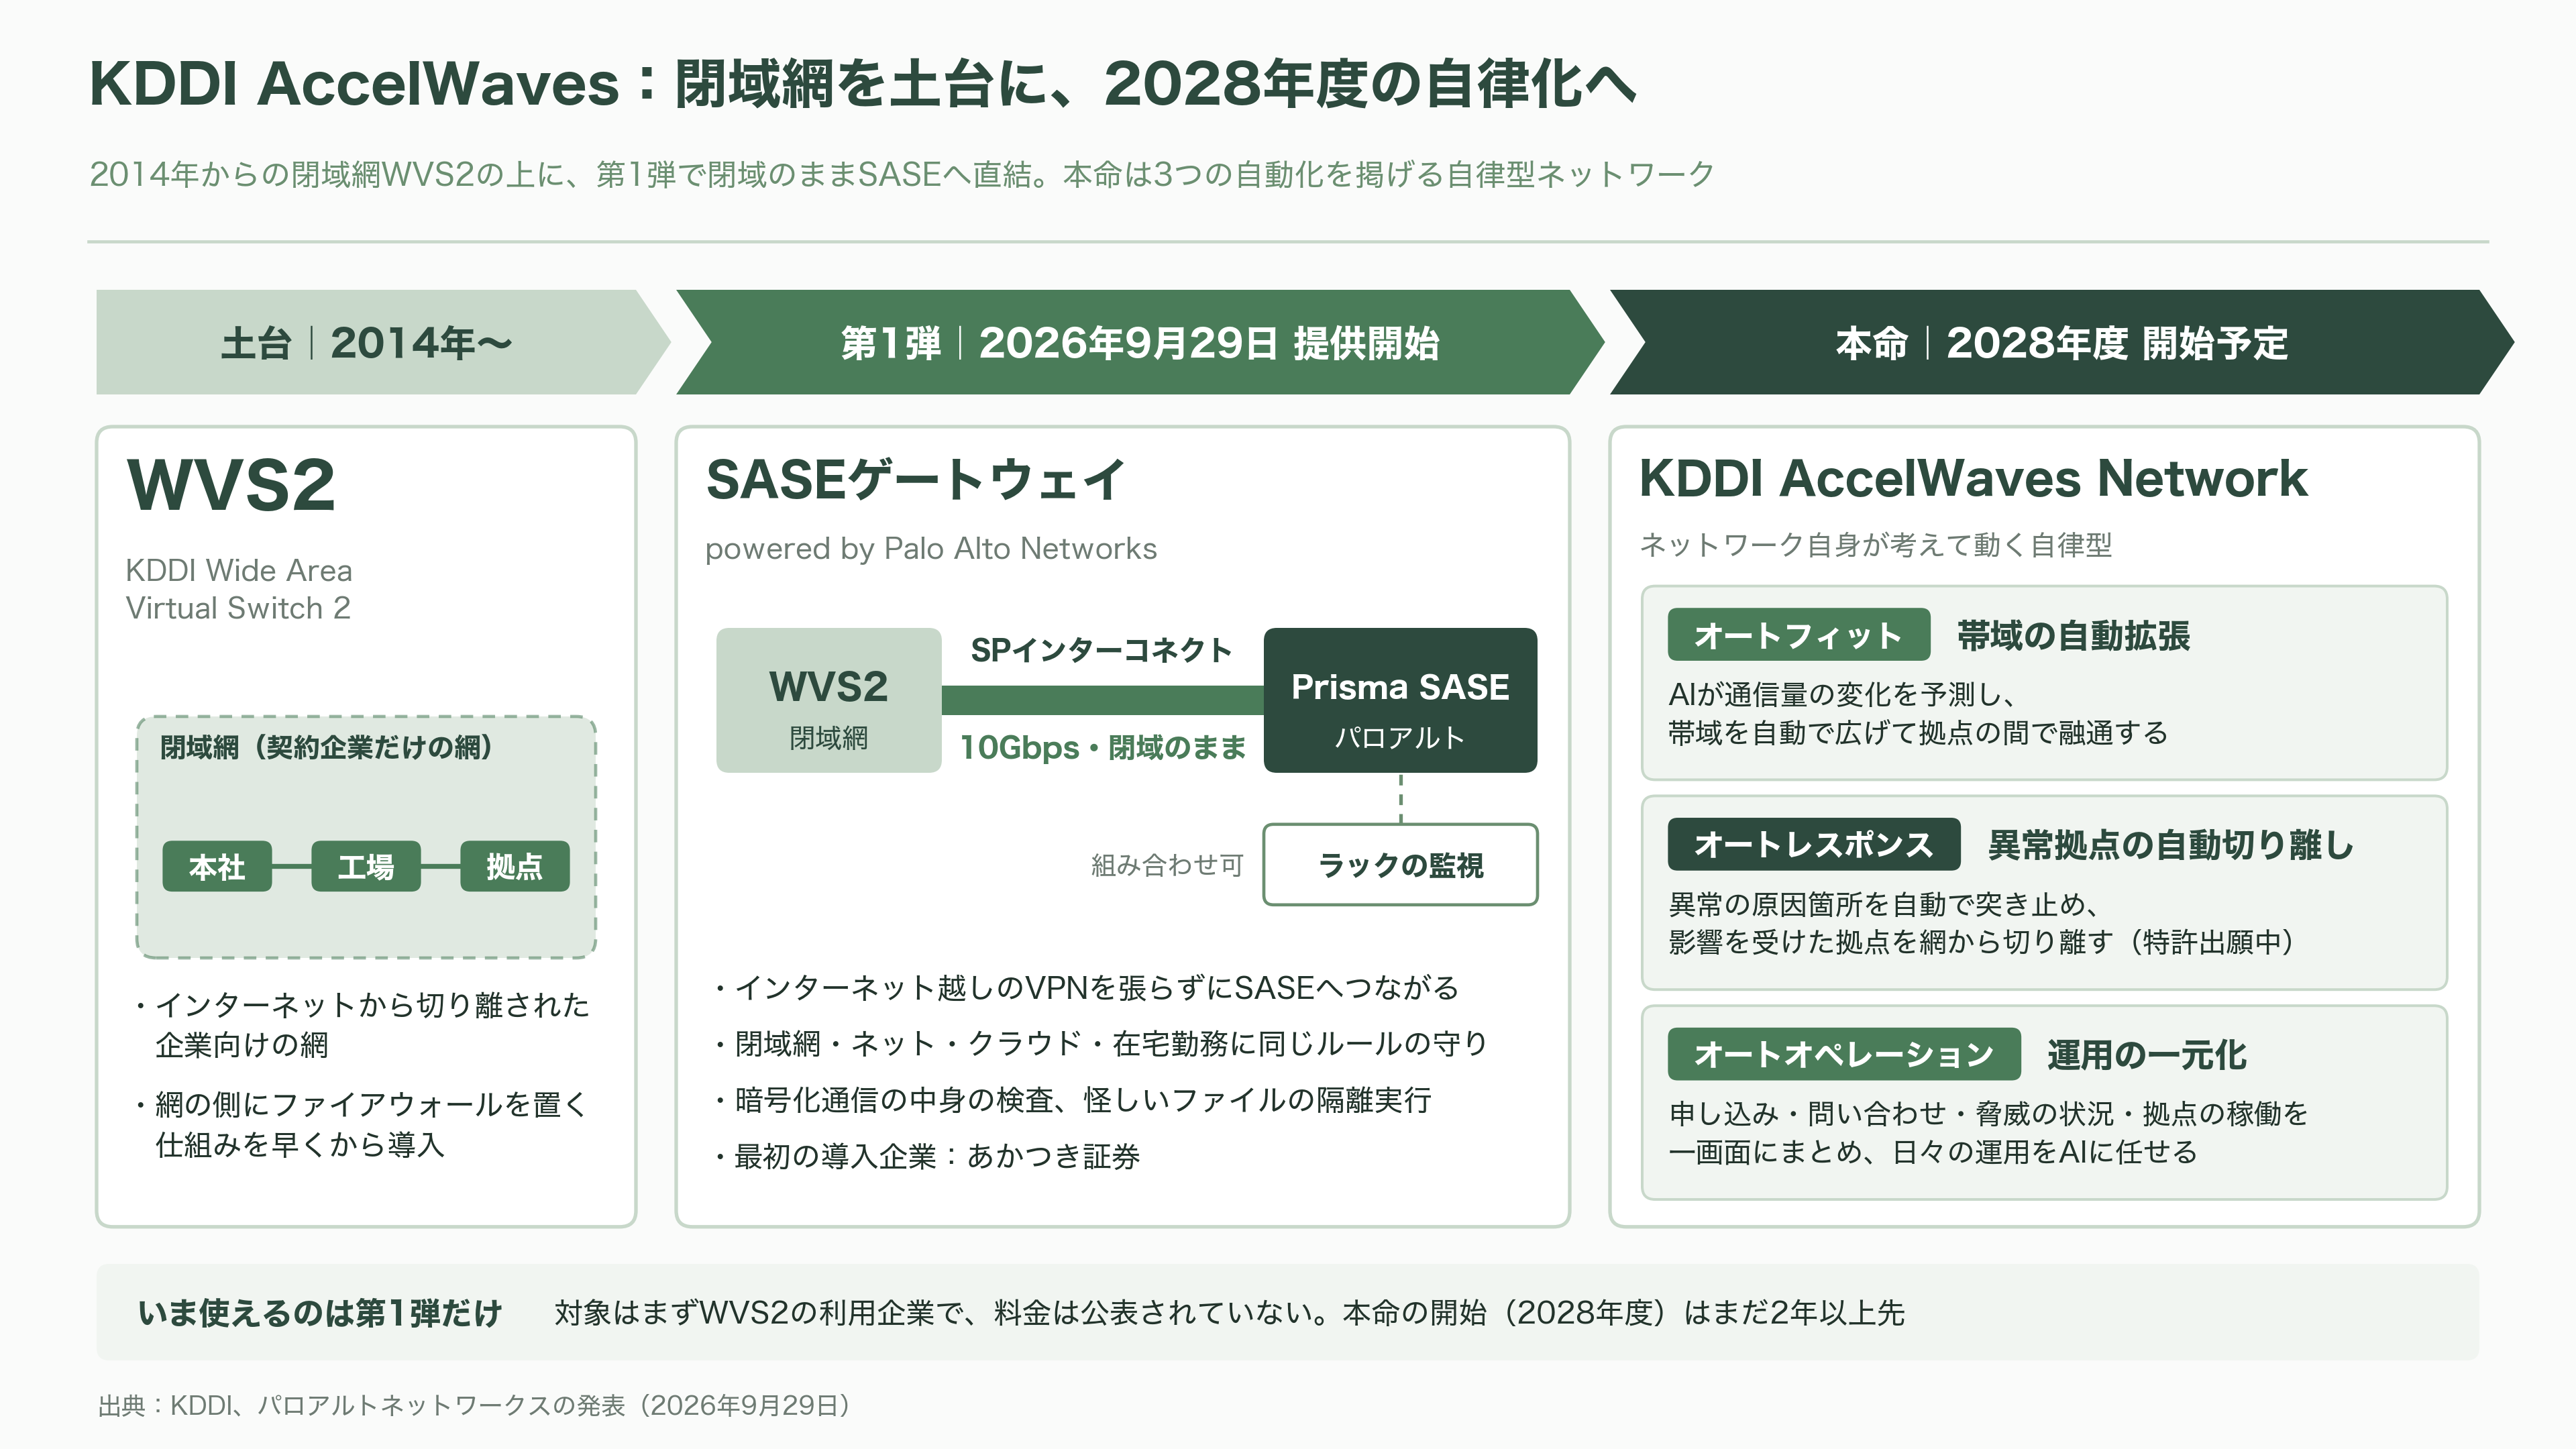
KDDI「AccelWaves」:閉域網とパロアルトを直結し、2028年に自律化へ
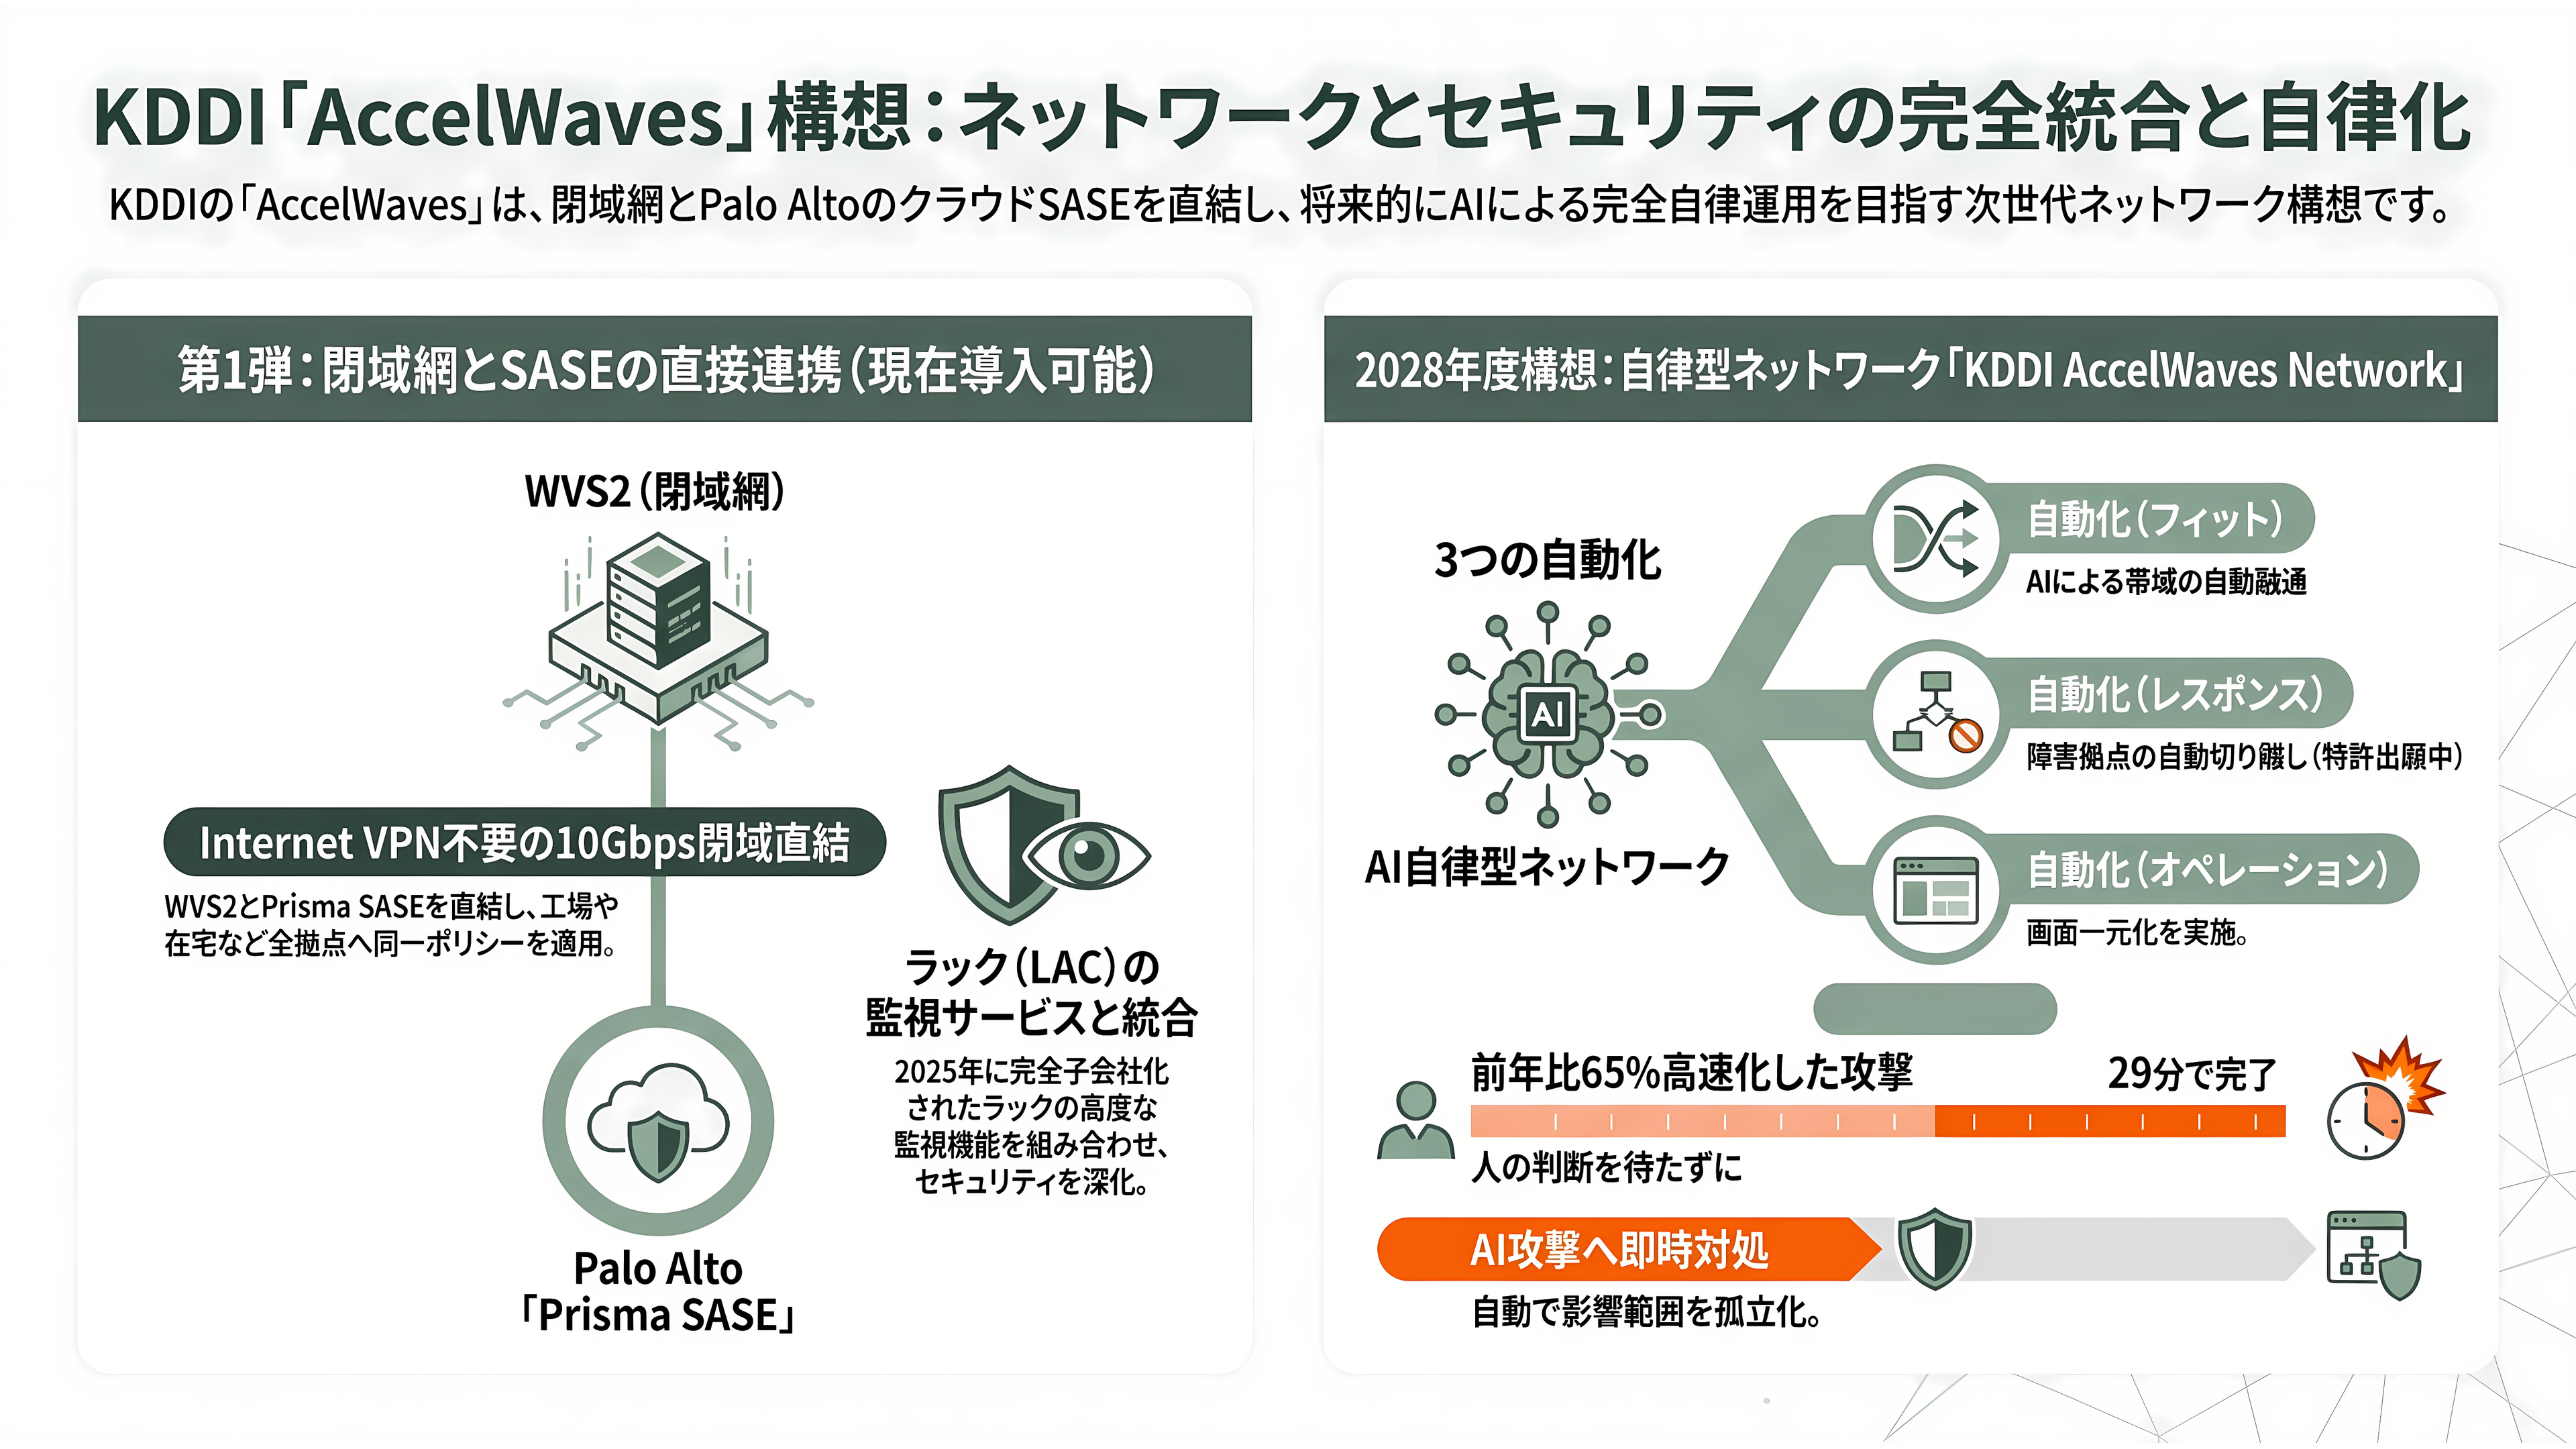
KDDIは9月29日、企業向けネットワークの新しい構想「AccelWaves」を発表した。ネットワークとセキュリティと運用を一体にして提供し、最終的にはネットワーク自身が考えて動く仕組みを目指す。
土台になるのは、2014年に始めた閉域網サービス「KDDI Wide Area Virtual Switch 2」、略してWVS2だ。網の側にファイアウォールを置く仕組みを、早くから取り入れてきた。
第1弾として同じ日に始めたのが、「SASEゲートウェイ powered by Palo Alto Networks」だ。米セキュリティ大手パロアルトネットワークスのクラウド型セキュリティ「Prisma SASE」を、WVS2に閉域のまま直結した。パロアルトの「SPインターコネクト」という仕組みで、通信会社の閉じた網をセキュリティのクラウドに直接つなぐ。これまでのSASEは、社内の網とつなぐ部分でインターネット越しのVPNを張る必要があったが、それが要らなくなり、両者の間を10ギガビットで結べるという。工場やオフィスの閉域網、インターネット、クラウド、在宅勤務の接続に、同じルールのセキュリティをかけられる。暗号化された通信の中身を開けて調べたり、怪しいファイルを隔離した環境で試しに動かしたりする機能もある。KDDIが2025年に完全子会社にしたセキュリティ大手、ラックの監視サービスとも組み合わせられる。最初の導入企業として、あかつき証券が名乗りを上げた。
本命は、2028年度に始める自律型ネットワーク「KDDI AccelWaves Network」だ。三つの自動化を掲げる。「オートフィット」は、AIが通信量の変化を予測して帯域を自動で広げ、拠点の間で融通し合う。「オートレスポンス」は、サイバー攻撃などの異常が起きたとき、原因の箇所を自動で突き止め、影響を受けた拠点を網から切り離して被害の広がりを抑える。この仕組みは特許を出願中だ。「オートオペレーション」は、申し込みから問い合わせ、脅威の状況、拠点の稼働までを一つの画面にまとめ、日々の運用をAIに任せる。
発表会でKDDIの堀純二プロダクト企画開発本部長は、AIを使った攻撃は前の年より65%速くなり、29分で完了するおそれがあると訴えた。パロアルトネットワークス日本法人のアリイ・ヒロシ会長兼社長も、「従来の防御手法は限界を迎えています」と語った。
強みは、セキュリティの深さだ。世界有数のセキュリティ専業であるパロアルトと、国内屈指のセキュリティ会社ラックを両脇に置き、閉域網とSASEをVPNなしで直結した。オートレスポンスが実現すれば、人の判断を待たずに拠点を切り離すという、29分の攻撃に間に合わせるための答えになる。
課題は、時間と範囲だ。中核のAccelWaves Networkは2028年度で、まだ2年以上先になる。いま使えるのはSASEゲートウェイだけで、対象もまずはWVS2の利用企業に限られる。料金も公表されていない。自動で拠点を切り離す仕組みは、誤って正常な拠点を止めれば、それ自体が業務停止を招く。どこまで自動に任せ、どこから人が判断するのか、設計の細かさが問われる。
もう一つ、信頼の課題がある。KDDIは6月、インターネット接続事業者向けに提供していたメールシステムに不正アクセスを受けた。第三者製ソフトウェアの弱点を突かれ、1,223万人分のメールアドレスが漏れ、うち約762万人分はパスワードも漏れていた。パスワードは暗号化されずに、そのまま保存されていた。個人情報保護委員会は8月、侵入後に被害が広がるのを抑える対策が不十分だったとしてKDDIを指導し、10月19日までに再発防止策の実施状況を報告するよう求めている。
ソフトバンク「SDNゲートウェイ」:10年続く網の関所と、AIで塞ぐ穴
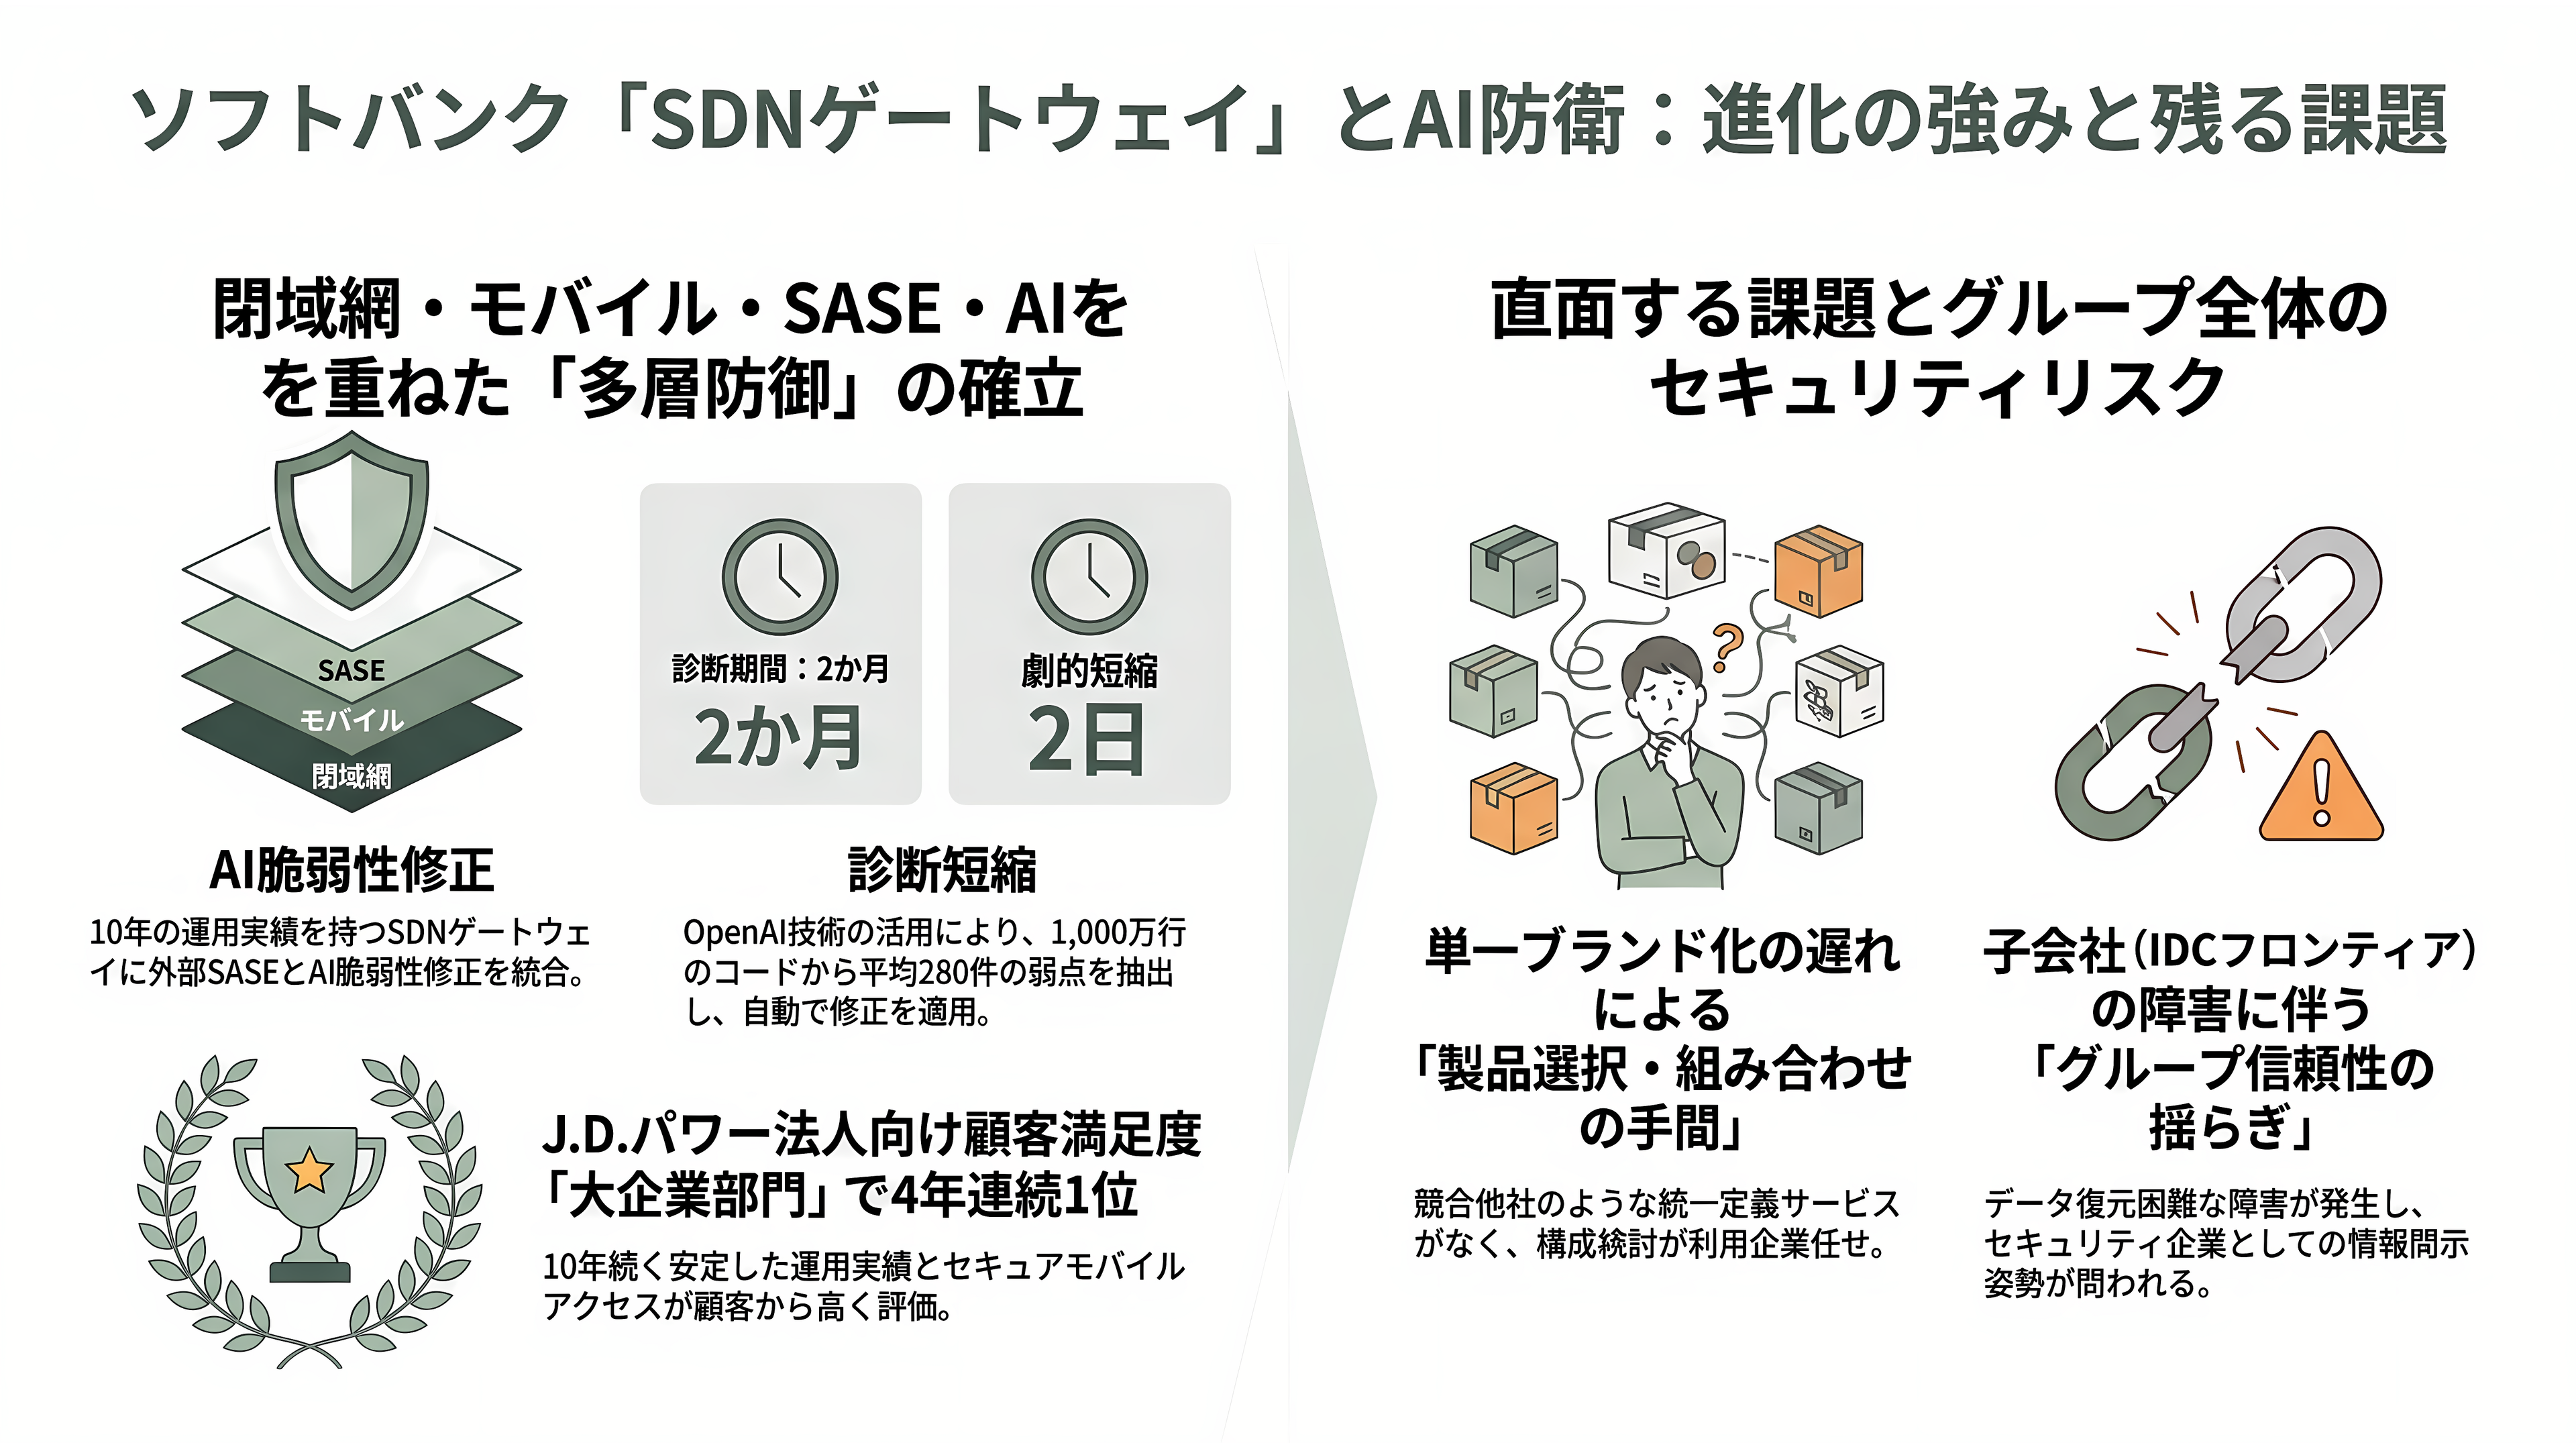
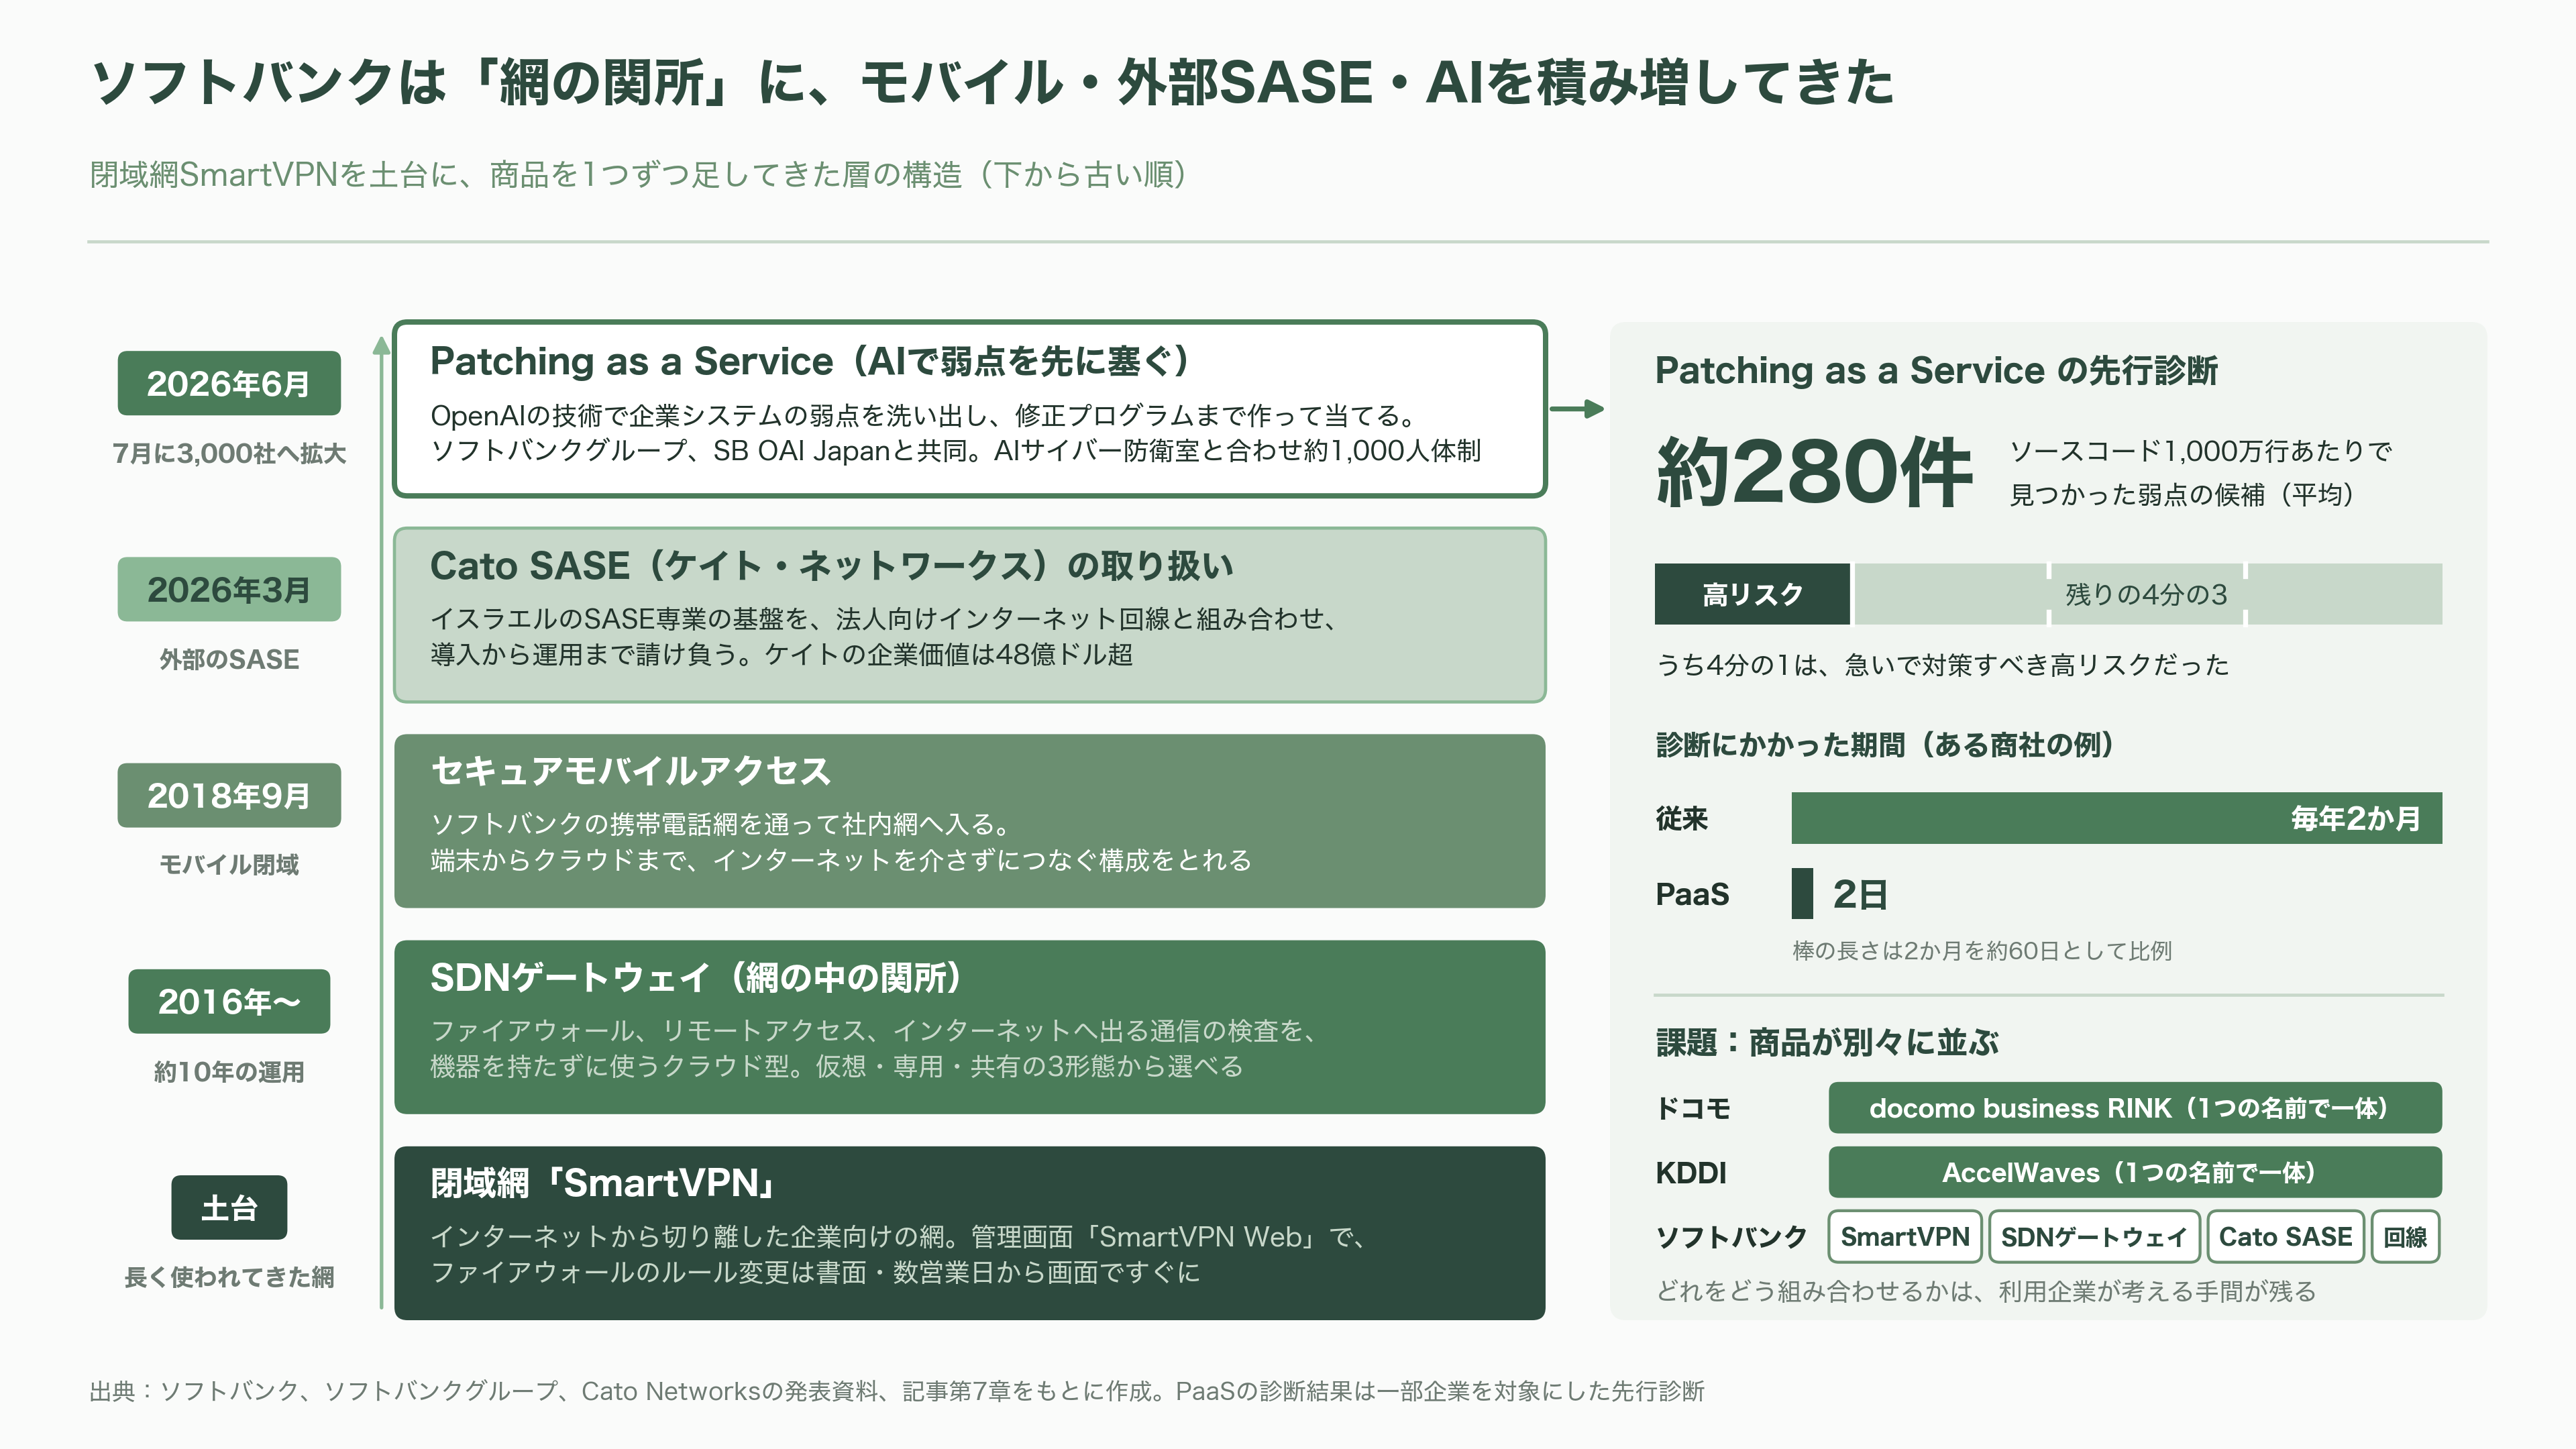
ソフトバンクの答えは、閉域網「SmartVPN」と、その中に置く関所「SDNゲートウェイ」の組み合わせだ。SDNゲートウェイは、ファイアウォールやリモートアクセス、インターネットへ出る通信の検査といった機能を、利用企業が機器を持たずに使えるクラウド型のサービスで、ネットワークをソフトウェアで制御する技術の上に成り立つ。2016年には、この技術を使ったリモートアクセスを売り出しており、10年近く運用を重ねてきた。
使い勝手を変えたのは、管理画面の「SmartVPN Web」だ。ファイアウォールのルールの変更は、かつては書面で申し込み、終わるまで数営業日かかった。いまは画面からすぐに変えられる。機器の形も、仮想の機械、企業ごとの専用機、複数社で共有する機器の三つから選べる。2018年には、ソフトバンクの携帯電話網を通って社内網に入る「セキュアモバイルアクセス」も始めた。端末からクラウドまで、インターネットを介さずにつなぐ構成をとれる。
2026年に入ってからは、外部の力を取り込む動きが目立つ。3月には、イスラエルのケイト・ネットワークスのSASE基盤の取り扱いを始め、法人向けのインターネット回線と組み合わせて、導入から運用まで請け負う。ケイト・ネットワークスは、ファイアウォールの草分けチェック・ポイントの共同創業者シュロモ・クレイマー氏らが2015年に立ち上げたSASE専業だ。2025年6月の資金調達では、英投資会社ヴィトルヴィアン・パートナーズなどが主導し、米ライトスピード・ベンチャー・パートナーズなども加わって、企業価値は48億ドル、日本円でおよそ7,600億円を超えた。
もう一つの柱がAIだ。ソフトバンクは6月、親会社のソフトバンクグループ、そしてOpenAIとの合弁会社SB OAI Japanとともに、OpenAIの技術で企業システムの弱点を洗い出し、修正プログラムまで作って当てる「Patching as a Service」を始めた。7月には対象を3,000社に広げ、「AIサイバー防衛室」を設けて、SB OAI Japanと合わせて約1,000人の体制を組んだ。一部の企業を対象にした先行診断では、プログラムのソースコード1,000万行あたり平均およそ280件の弱点の候補が見つかり、その4分の1は急いで対策すべき高リスクだったという。ある商社は、毎年2か月かかっていた診断の結果を、2日で受け取ったとしている。
顧客の評価も安定している。「J.D. パワー 2025年法人向けネットワークサービス顧客満足度調査」では、従業員1,000人以上の大企業部門で4年連続の首位だった。
強みは、長く使われてきた閉域網と網の中の関所に、モバイル、外部のSASE、AIによる弱点潰しという三つの手を重ねられる層の厚さだ。とりわけ、攻撃者がAIで弱点を探すなら防御側もAIで先に塞ぐ、という発想は、扉を外す話と並ぶ、AI時代の守りのもう一つの答えになっている。
課題は、看板と中身の古さだ。SDNゲートウェイのインターネット向けの検査機能は、ファイアウォールにウイルス対策、ウェブの閲覧制限、迷惑メール対策を加える構成で、一つの装置に機能を詰め込んだ「UTM」と呼ばれる時代の延長に見える。閉域網、関所、SASE、回線がそれぞれ別の商品として並び、ドコモのRINKやKDDIのAccelWavesのように一つの名前でまとめた商品はまだない。どれをどう組み合わせるか、利用企業が考える手間が残る。
そして、子会社の事件が重くのしかかる。冒頭のIDCフロンティアのクラウドは、SDNゲートウェイとは別のサービスだ。それでも、被害を受けた区画に保管されていたデータは取り出しも復元も難しい見通しで、利用者が自分で持っていたバックアップからしか戻せないと同社は説明している。侵入経路はまだ明らかにされていない。親会社のソフトバンクは、法人部門が顧客の窓口を担い、技術部門が復旧を支えている。セキュリティを売る通信会社のグループとして、原因と再発防止策をどこまで開示するかが、企業の信頼を左右する。
3社の違いはどこにあるか
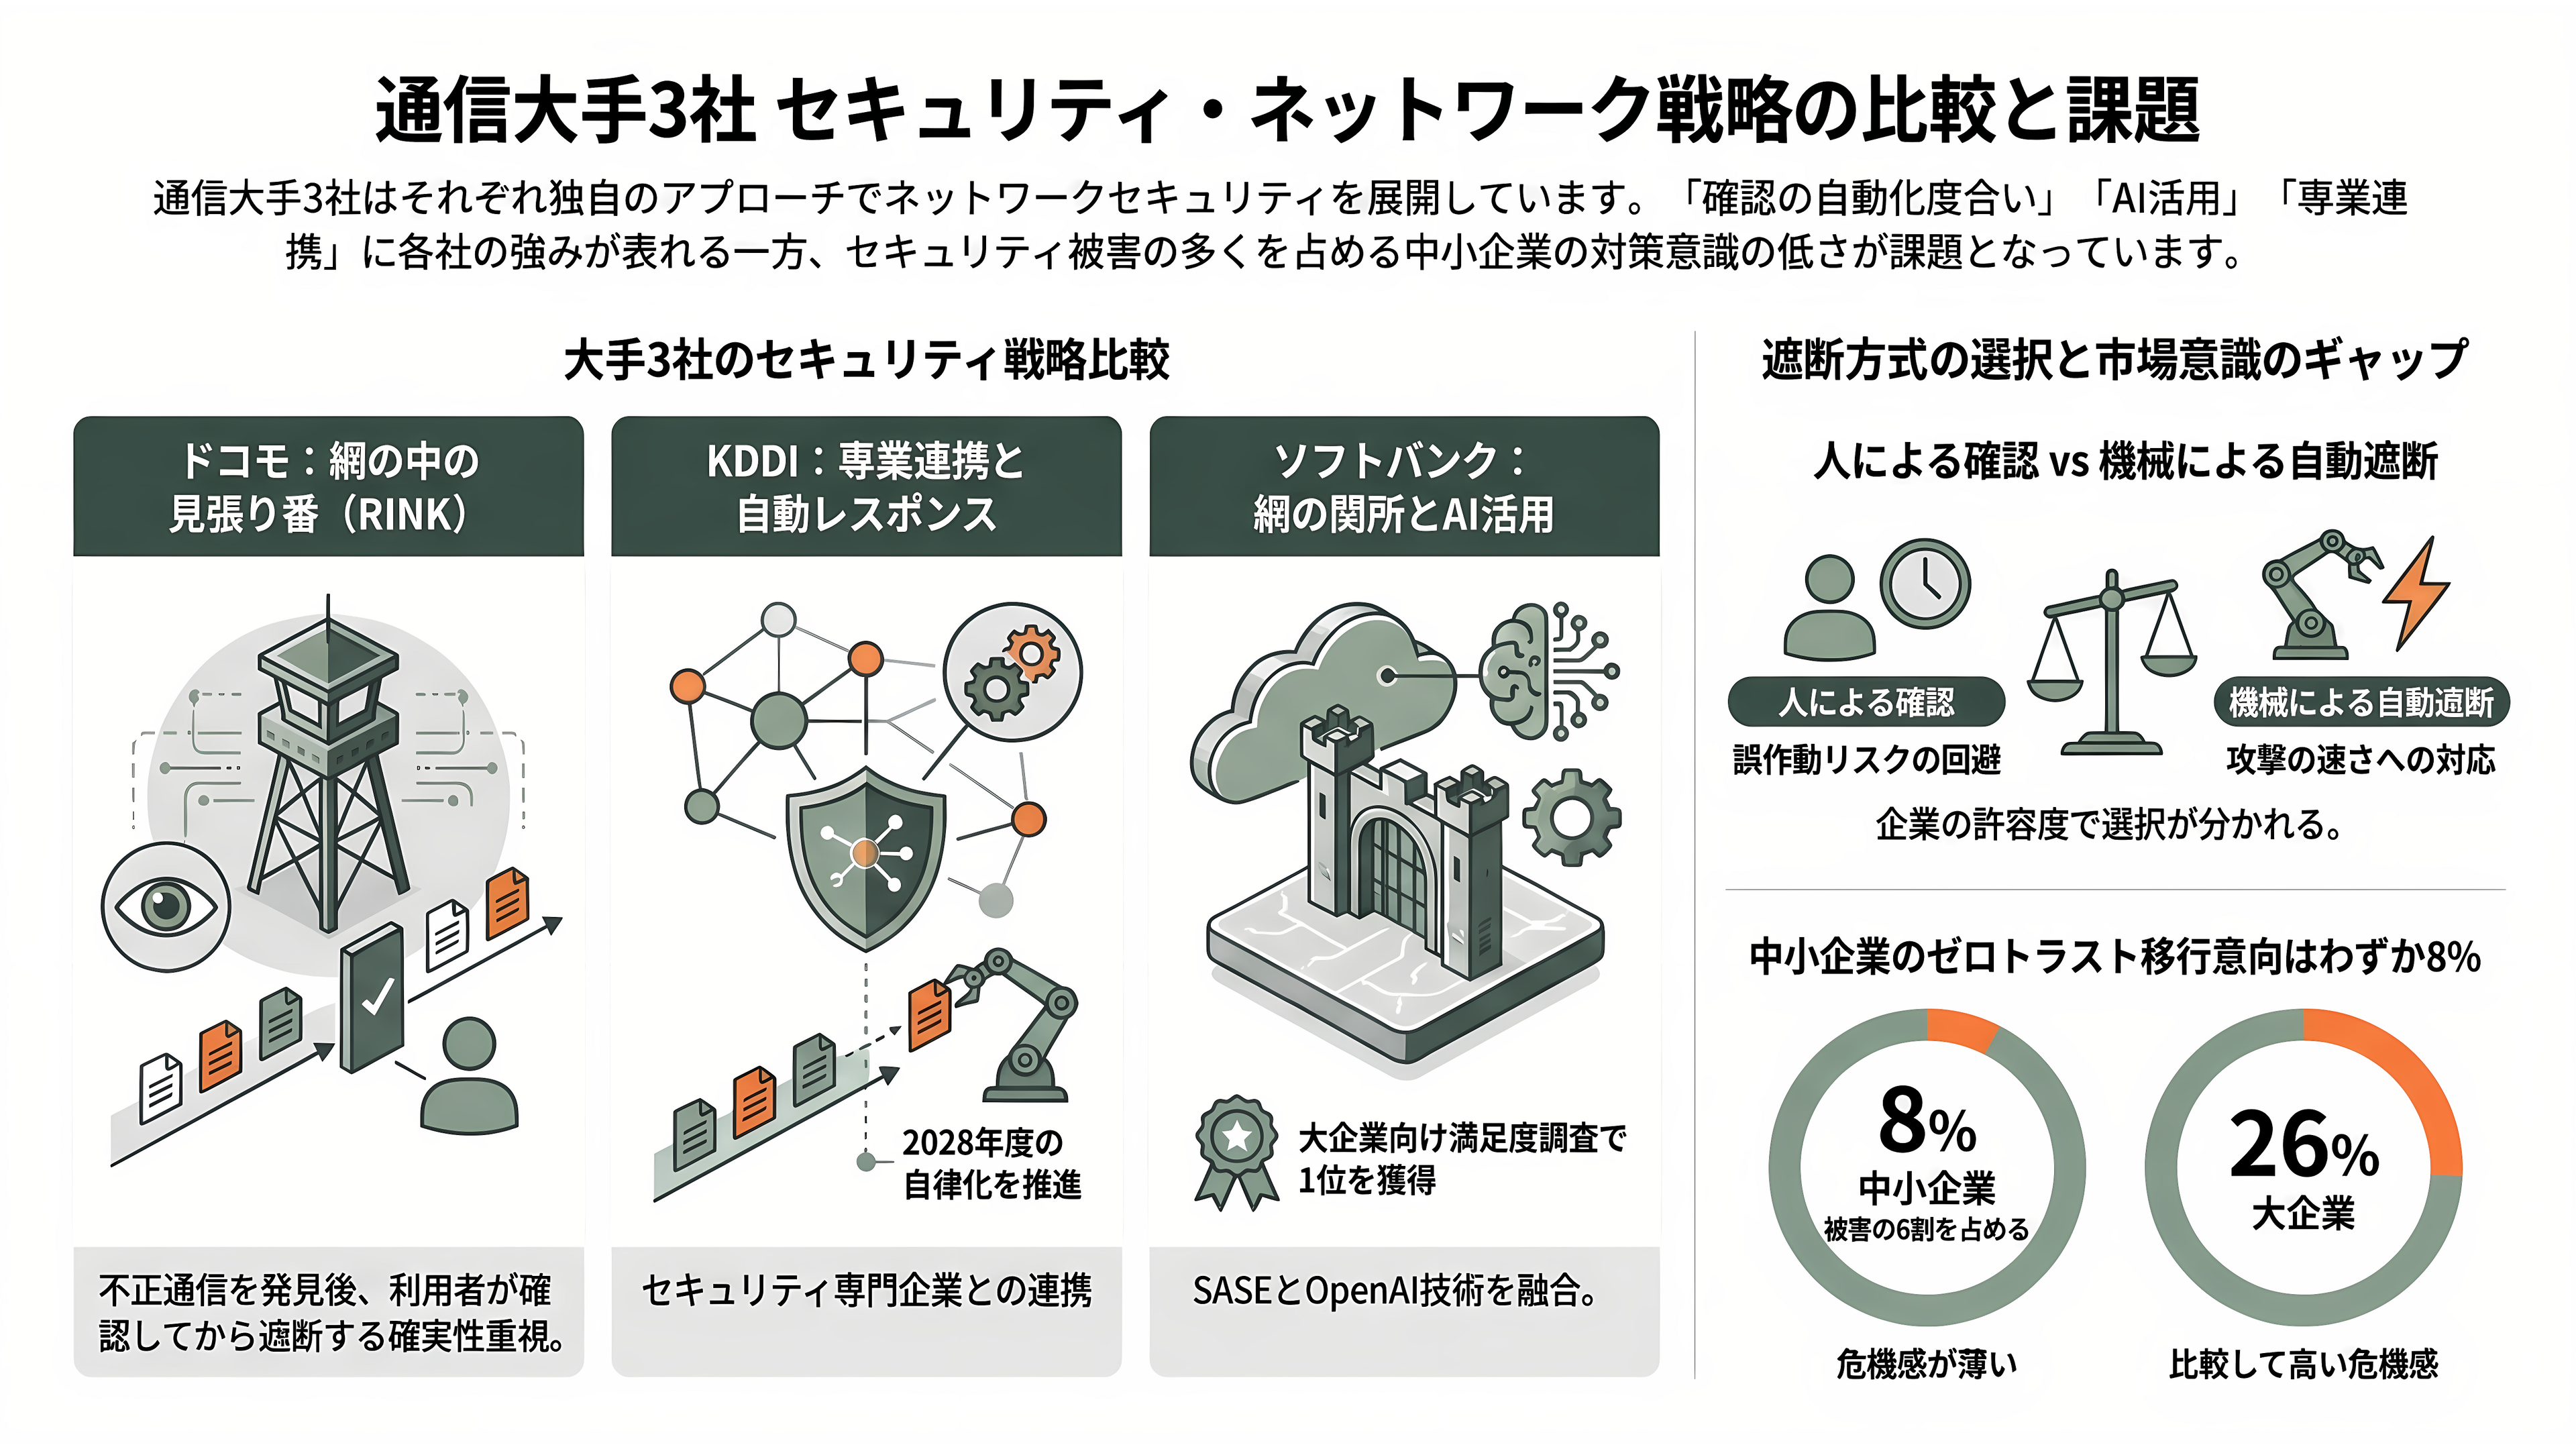
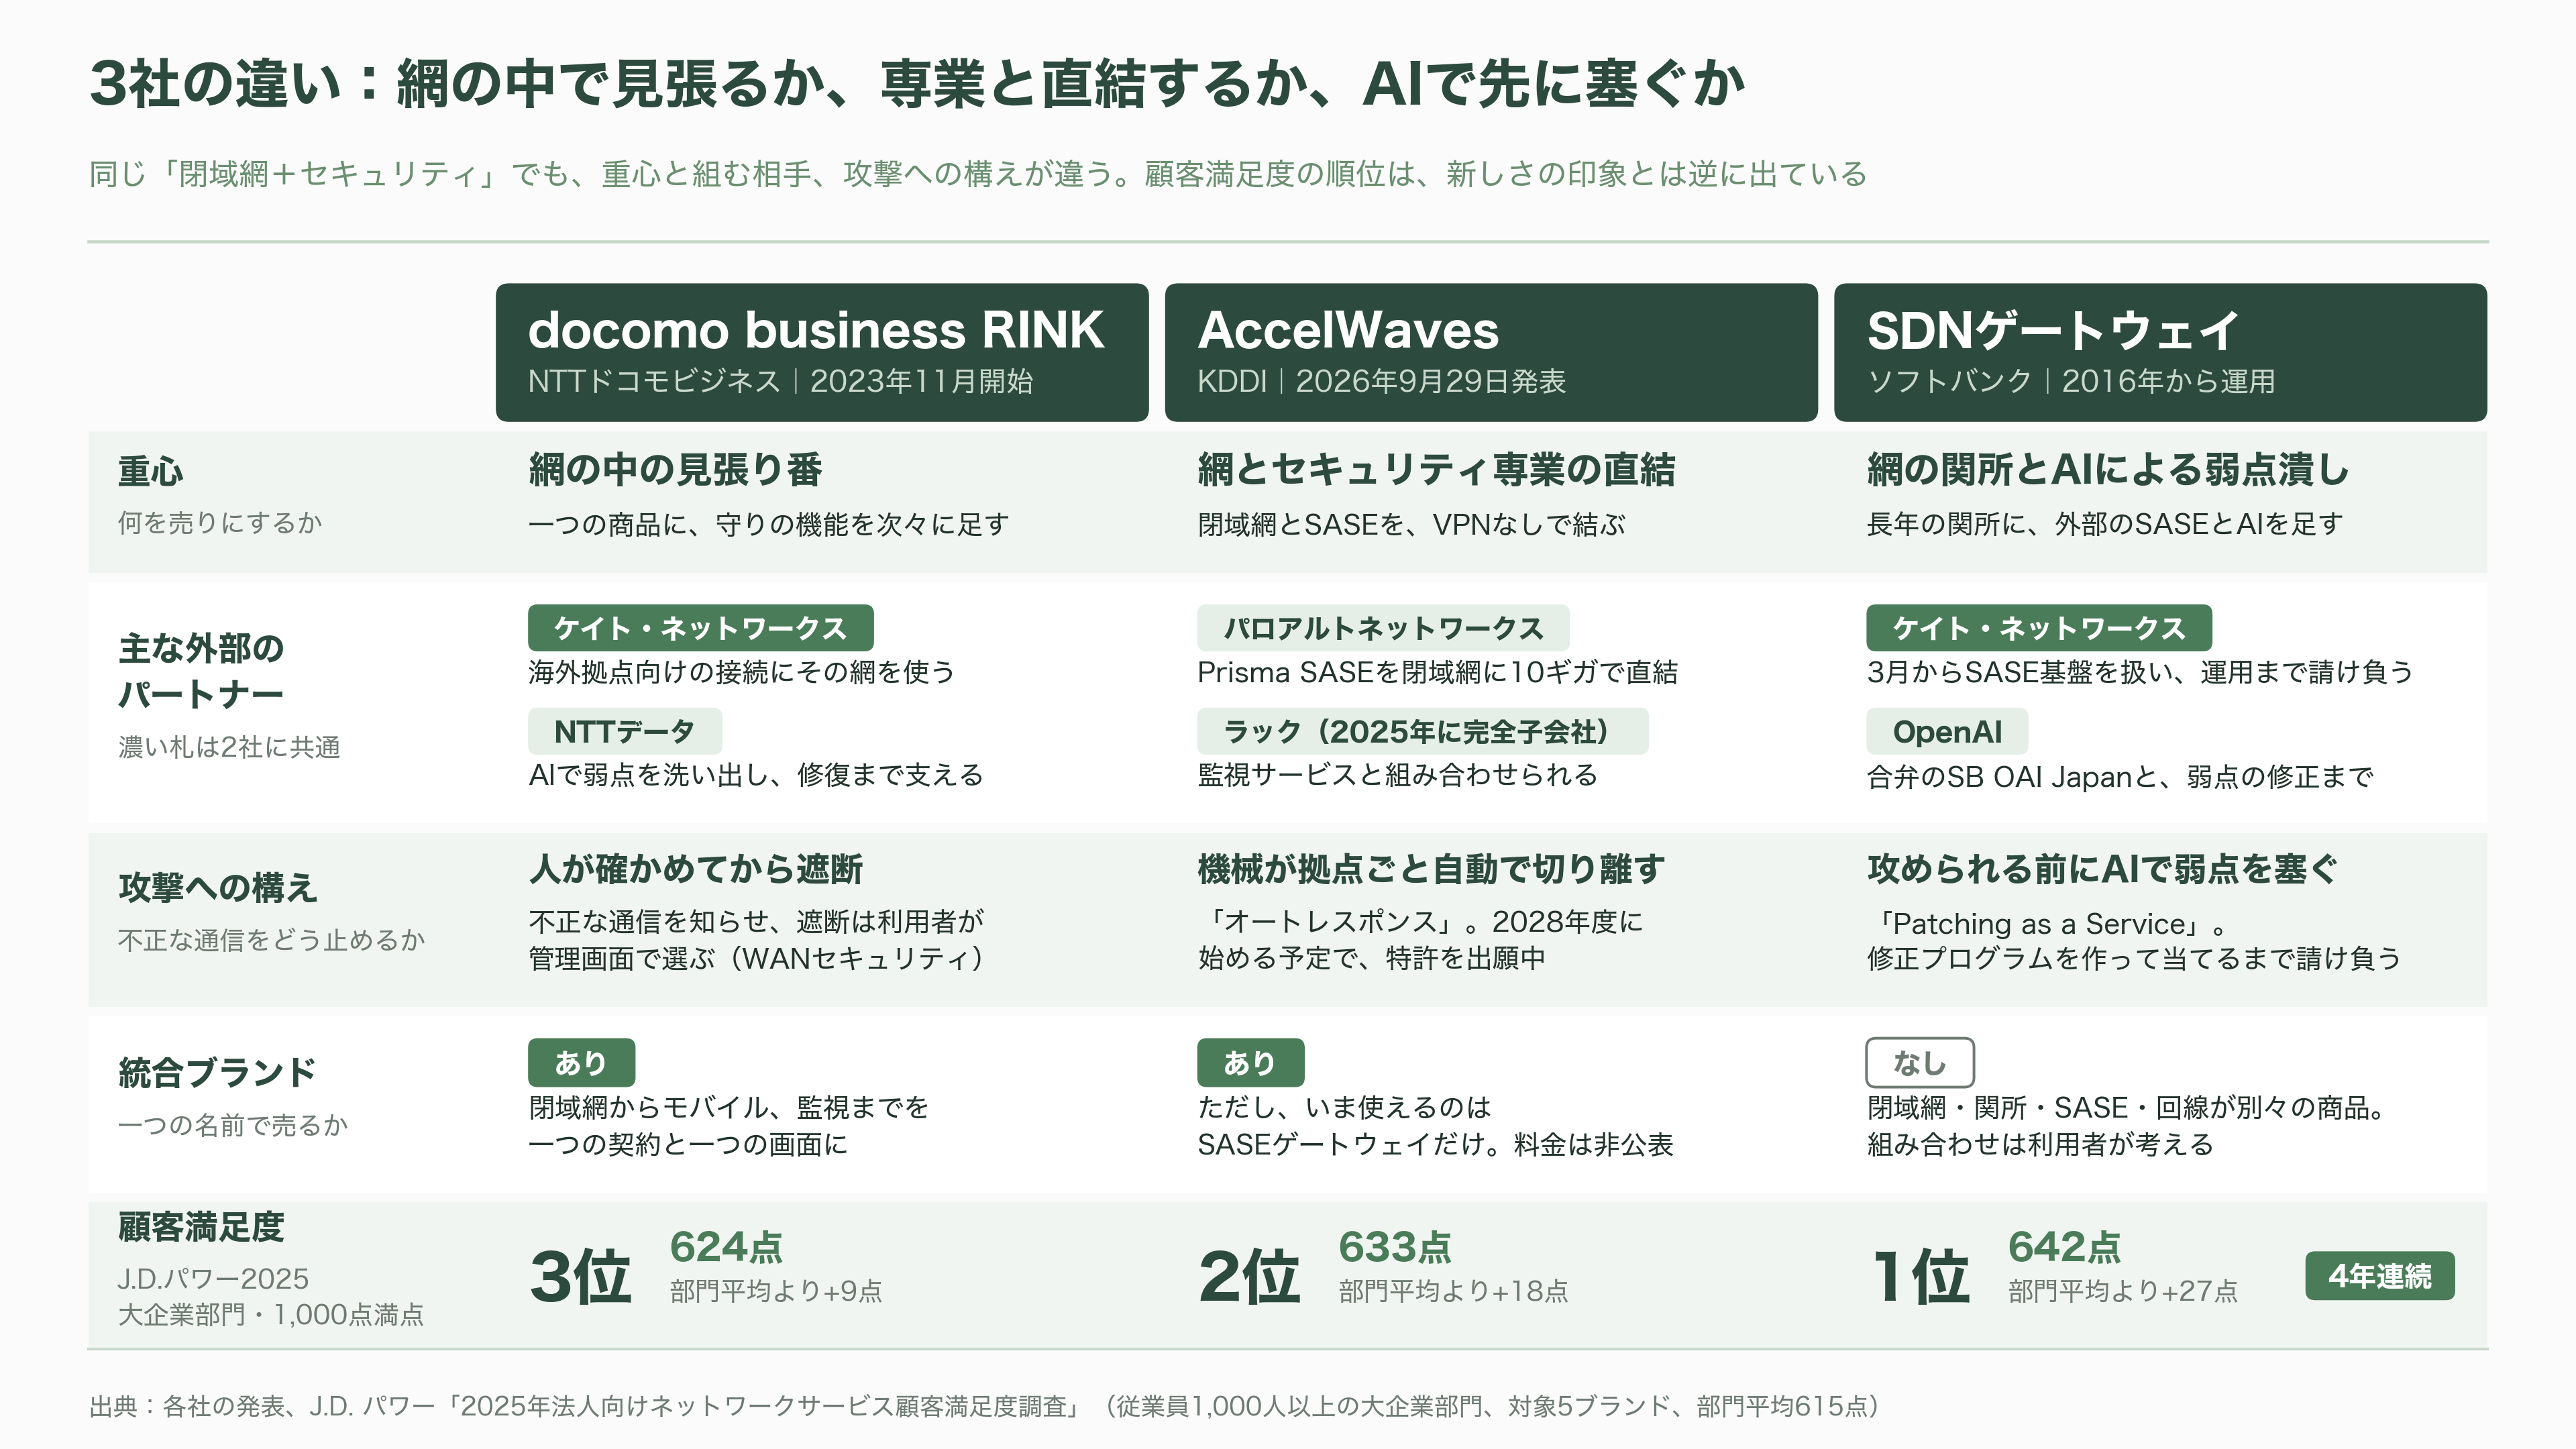
3社の違いを一言でいえば、ドコモは「網の中の見張り番」、KDDIは「網とセキュリティ専業の直結」、ソフトバンクは「網の関所とAIによる弱点潰し」に重心がある。
ドコモは、ネットワークもセキュリティも、RINKという一つの商品に集めて機能を次々に足している。KDDIは、自社の閉域網に、パロアルトという世界的なセキュリティ専業と、子会社のラックを組み合わせ、2028年度の自律化を売りにする。ソフトバンクは、10年近く運用してきた網の関所に、外部のSASEとOpenAIの技術を足していく。興味深いのは、ドコモが海外拠点向けの接続に、ソフトバンクが3月に取り扱いを始めたのと同じケイト・ネットワークスの網を使っていることだ。セキュリティの中身では、通信会社どうしの競争と同時に、海外のセキュリティ企業どうしの代理戦争が起きている。AIで弱点を潰すサービスも、ソフトバンクだけのものではない。NTTドコモビジネスもNTTデータと組み、フロンティアAIで脅威や弱点を洗い出して修復までを支えるサービスを、7月末に始めている。
止め方にも違いがある。ドコモのWANセキュリティは、見つけた不正な通信を利用者が確かめてから遮断する。KDDIのオートレスポンスは、拠点ごと自動で切り離す方向だ。人が確かめてから止めるか、機械が先に止めるか。攻撃の速さを考えれば自動化の価値は大きいが、誤って止めたときの損失も大きい。どちらを選ぶかは、会社がどれだけの誤作動を許せるかで決まる。
顧客満足度の順位は、新しさの印象とは逆に出ている。先のJ.D. パワーの調査で、大企業部門の1位はソフトバンク、2位はKDDI、3位はNTTドコモビジネスだった。同じ調査で、今後の課題に「ゼロトラスト型のネットワークへの移行」を挙げた企業は、大企業で26%、中堅・中小企業では8%にとどまった。被害の6割を中小企業が占めるのに、中小企業の危機感はまだ薄い。
専門家と各紙の見方。閉域は万能の盾ではない
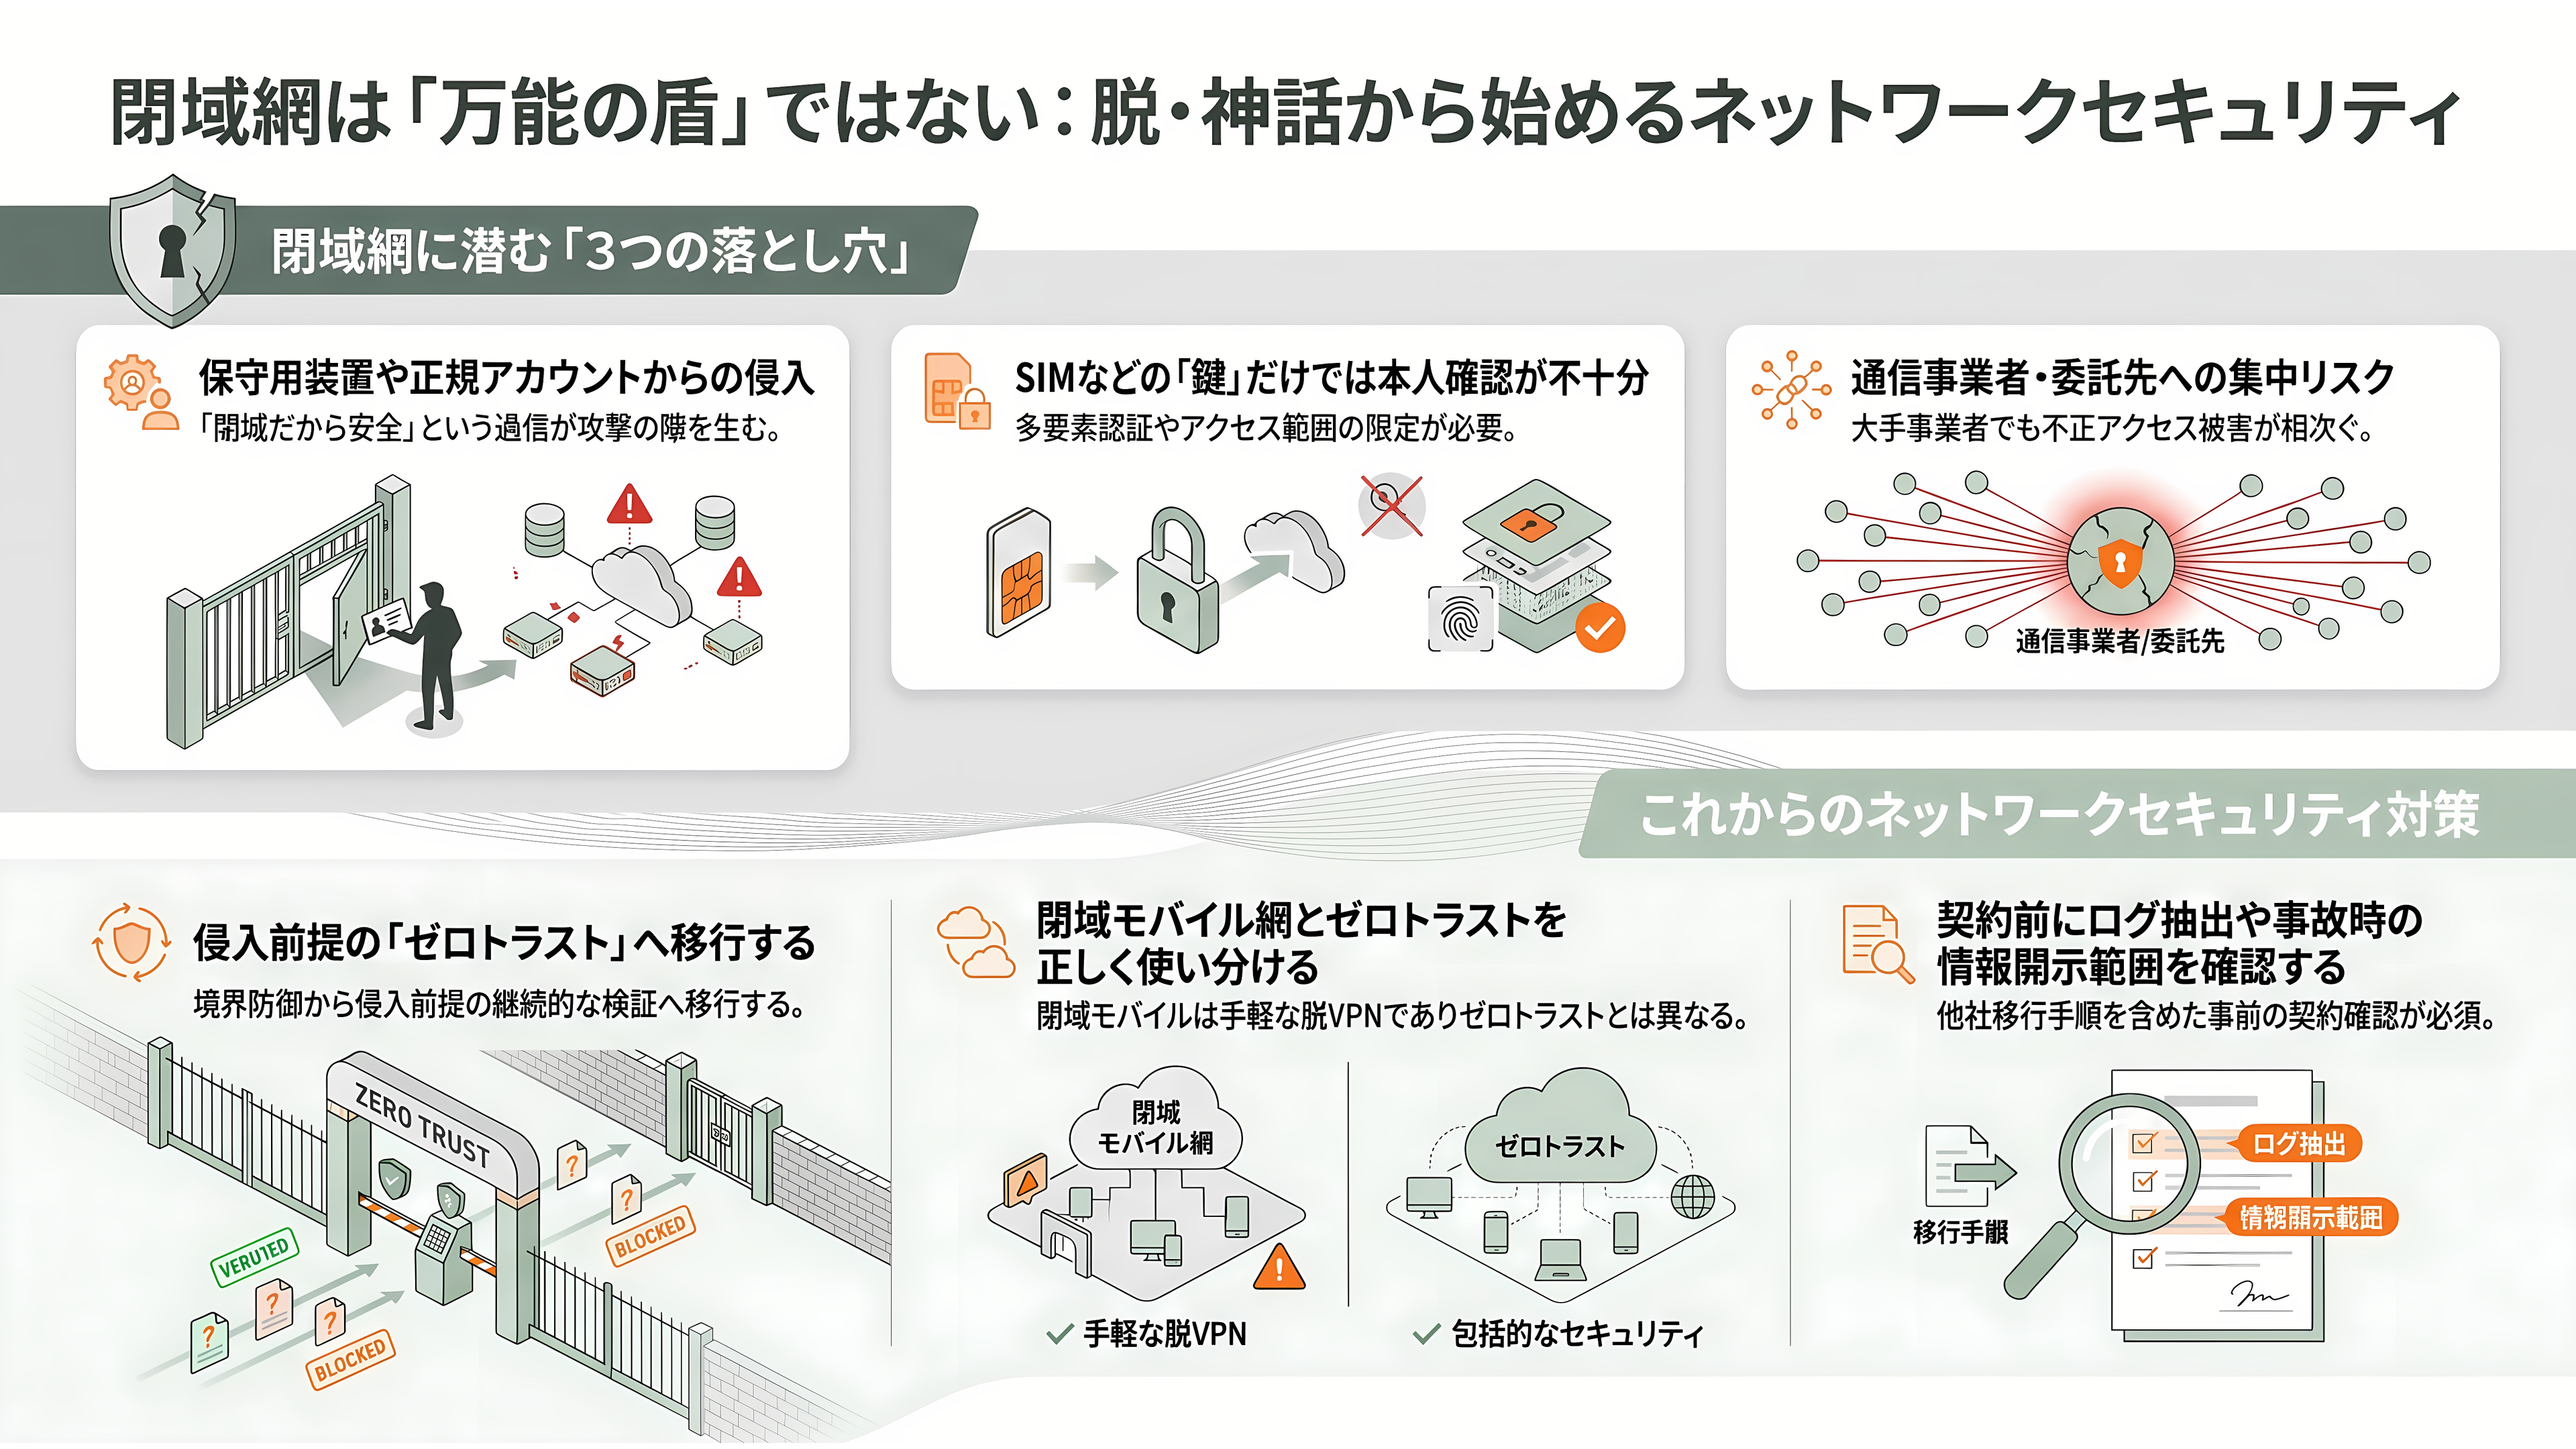
閉域網が万能の盾ではないことは、日本の病院が身をもって示している。2022年10月、大阪急性期・総合医療センターは電子カルテを暗号化され、診療が完全に戻るまで2か月以上かかった。攻撃者は、給食を請け負う事業者のシステムに、保守用に置かれたVPN装置の弱点から入り、そこから病院の中へ進んだ。調査委員会の報告書は、「医療機関は閉域網だからセキュリティは問題ない」という「誤った閉域網神話」の中で、セキュリティへの意識が薄れていたと指摘した。ITmediaの@IT編集部も、2025年を「VPNは安全」という前提が崩れた1年と総括している。
二つ目の落とし穴は、扉を壊さずに「鍵を使って入る」攻撃だ。アスクルでは委託先の管理者アカウント、両毛システムズではVPN装置のアカウントが使われた。閉域網でも、正しい鍵を持つ者は中に入れる。SIMを挿したパソコンで閉域網に入る仕組みも、SIMという鍵を持つ端末を通す仕組みで、使っている人が本人かどうかまでは確かめない。だから、多要素認証や、社内のどこへ入れるかを人ごとに絞る設計、中に入った後の動きを見張る仕組みを重ねる必要がある。政府の5月の注意喚起も、すべてのアクセスを信頼せずに確かめ続ける「ゼロトラスト」への移行や、侵入されている前提で攻撃の痕跡を探す取り組みを勧めた。
NTTデータ出身のネットワーク技術者、松田次博氏は、@ITの連載で、閉域のモバイル網を使えばVPN装置を置かずに簡単にVPNから卒業できると勧めつつ、それはゼロトラストではなく、境界で守る考え方の一種だと線を引いた。ゼロトラストを導入するとVPNの3倍ほどの費用がかかった例も紹介し、閉域モバイル網はVPNの運用に悩む組織の手軽な脱出口になるが、ゼロトラストの代わりにはならない、というのが松田氏の見立てだ。
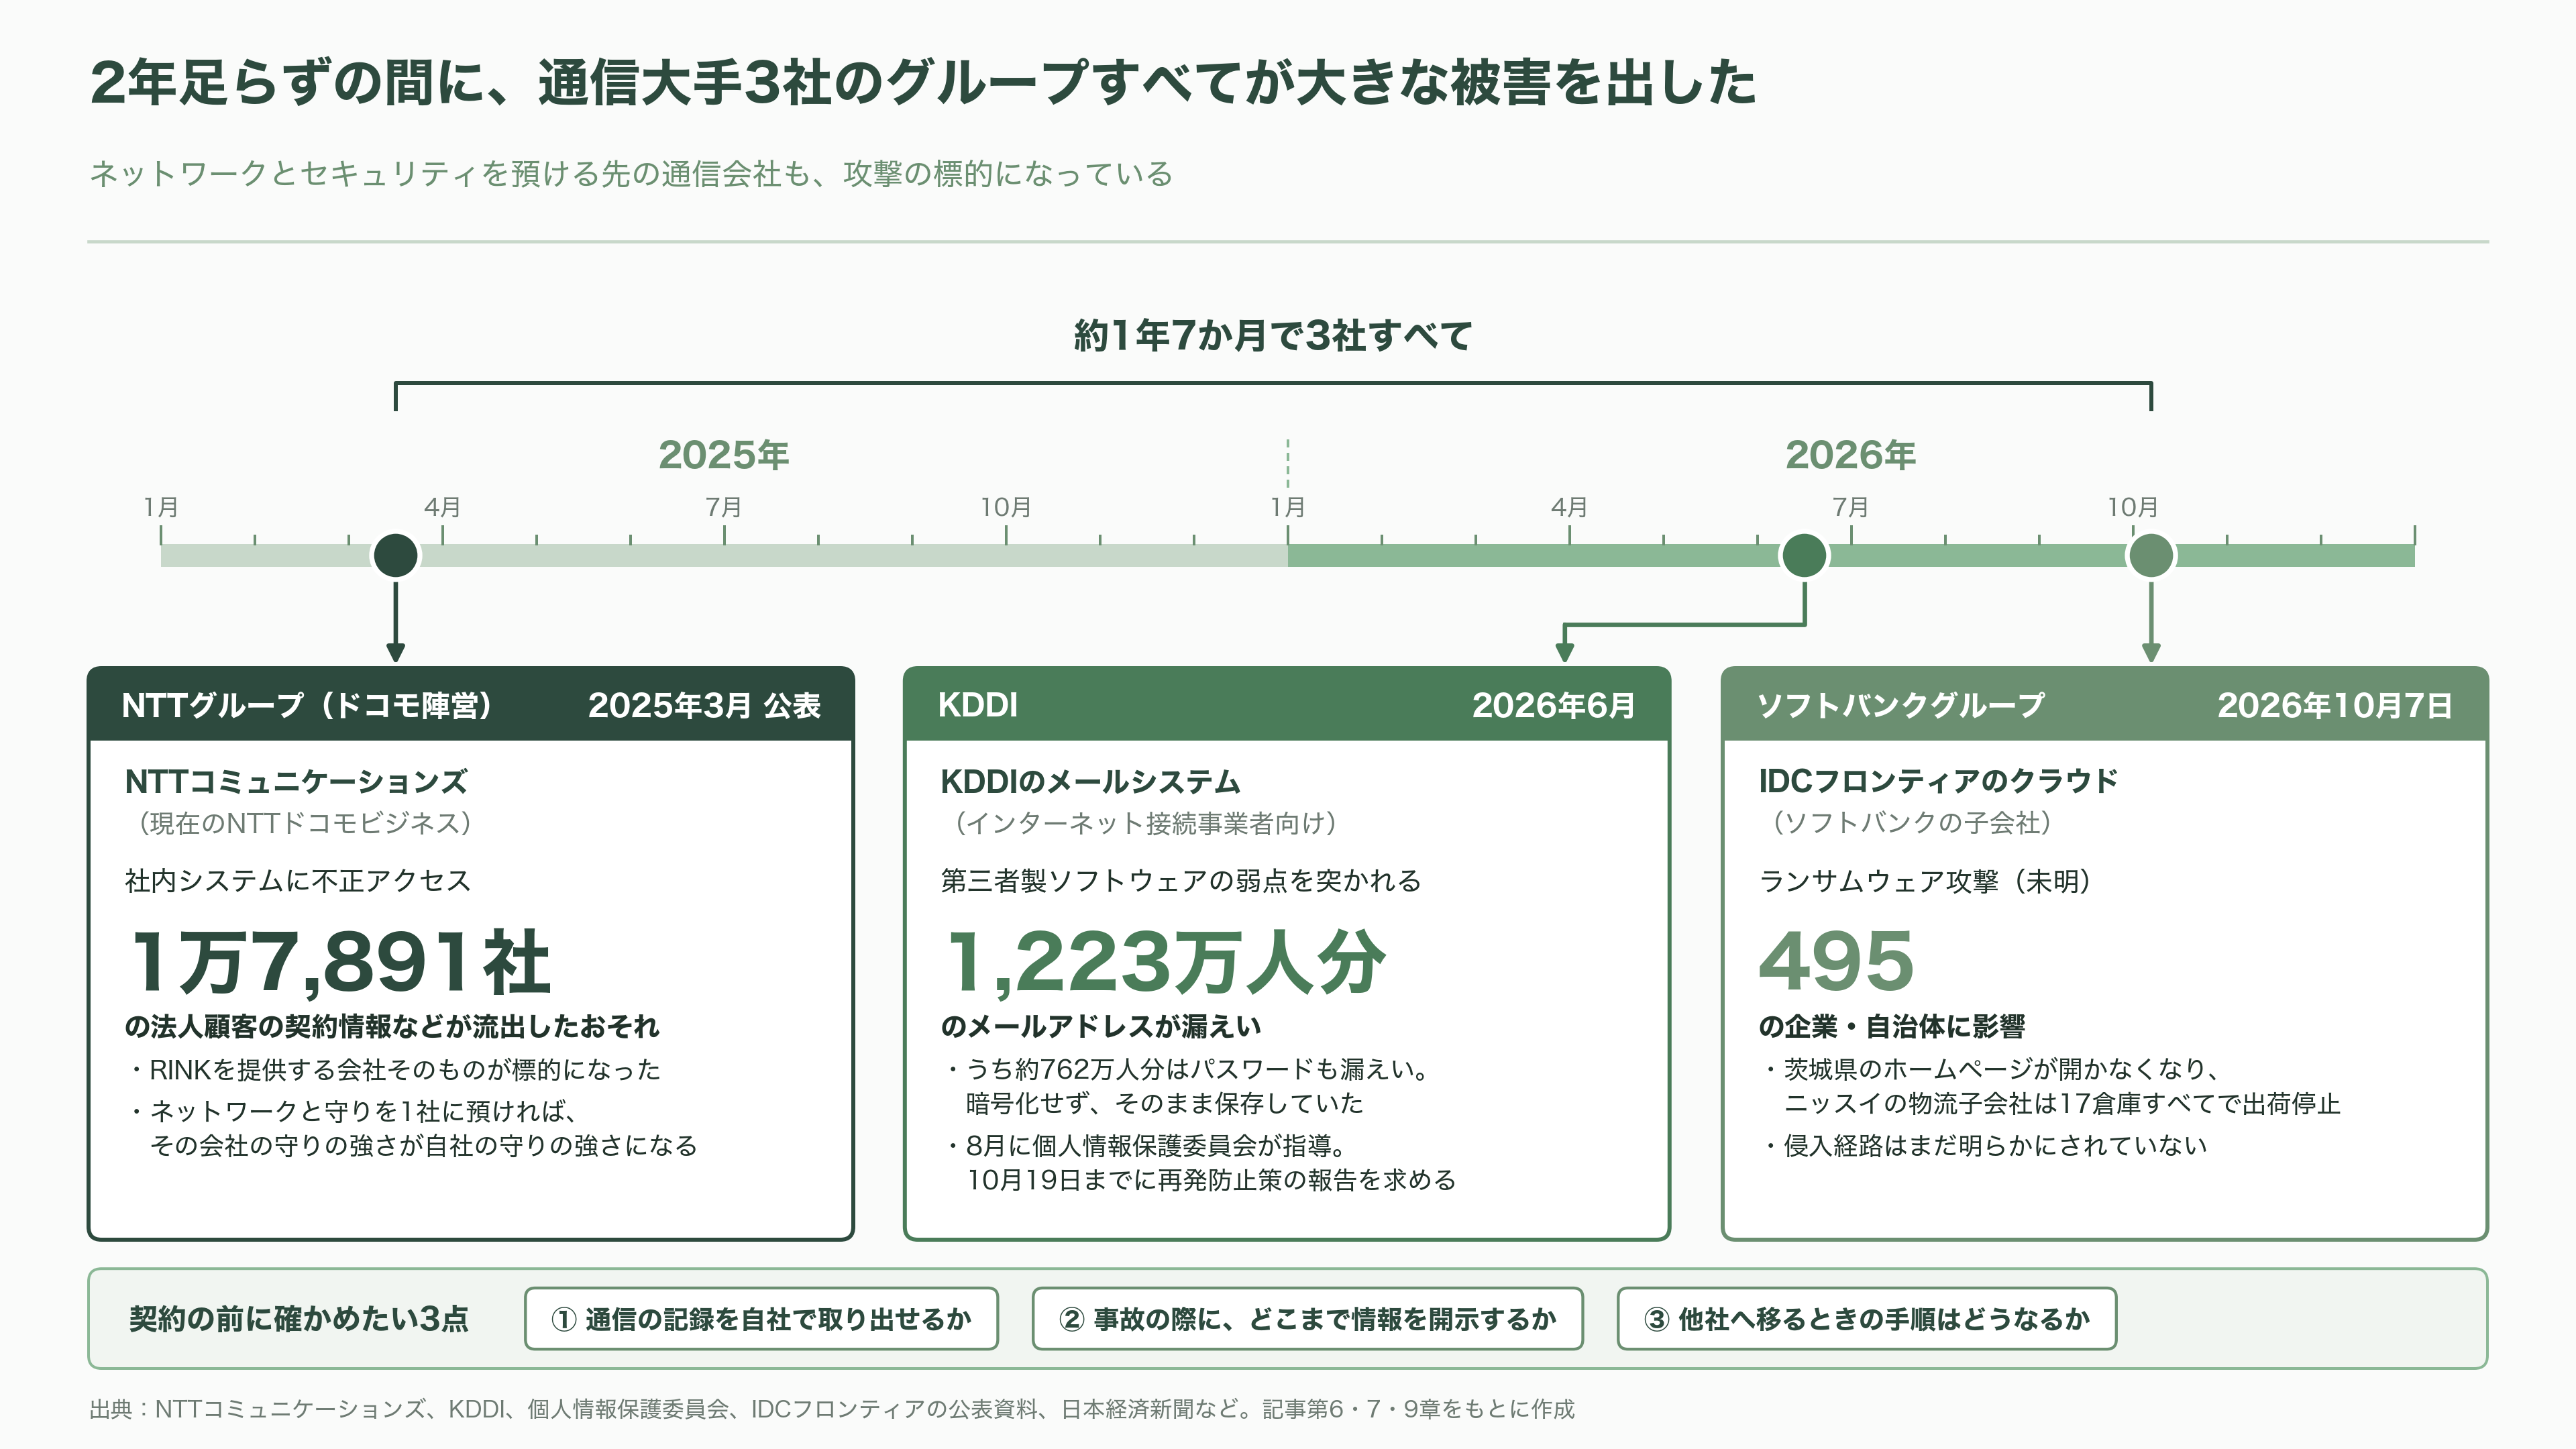
三つ目は、預け先への集中だ。ネットワークとセキュリティを1社にまとめれば、その会社の守りの強さが、そのまま自社の守りの強さになる。そして通信会社自身も狙われている。NTTコミュニケーションズは2025年3月、社内システムへの不正アクセスで、法人顧客1万7,891社の契約情報などが流出したおそれがあると公表した。KDDIのメールシステムの件、ソフトバンク子会社のクラウドの件と合わせ、この2年足らずで3社すべてのグループが大きな被害を出している。契約の前に、通信の記録を自社で取り出せるか、事故の際にどこまで情報を開示するか、他社へ移るときの手順はどうなるかを確かめておきたい。
海外の専門家の目は、さらに冷静だ。米ガートナーは、NaaSを「過度に期待された」技術と位置づけ、期待が冷めて落ち込む「幻滅期」に置いたと、米専門メディアのSDxCentralが8月に報じた。NaaSを名乗る商品の多くが正式な定義を満たしていない、という指摘も添えている。米調査会社テレジオグラフィーの調査では、企業ネットワークの担当者のうち、NaaSを実際に買って使っているのは2025年で17%にとどまった。
ただし、日本の3社のNaaSは、欧米で言うNaaSとは性格が少し違う。欧米では、帯域を時間や日単位で借りる使い方が話題の中心だ。日本の3社は、閉域網にセキュリティを組み込み、ランサムウェア対策として売っている。ネットワークの借り方の新しさより、扉を外す守りの仕組みとして評価すべき商品だ。
今後。10月から始まる「切断できる会社」への1年
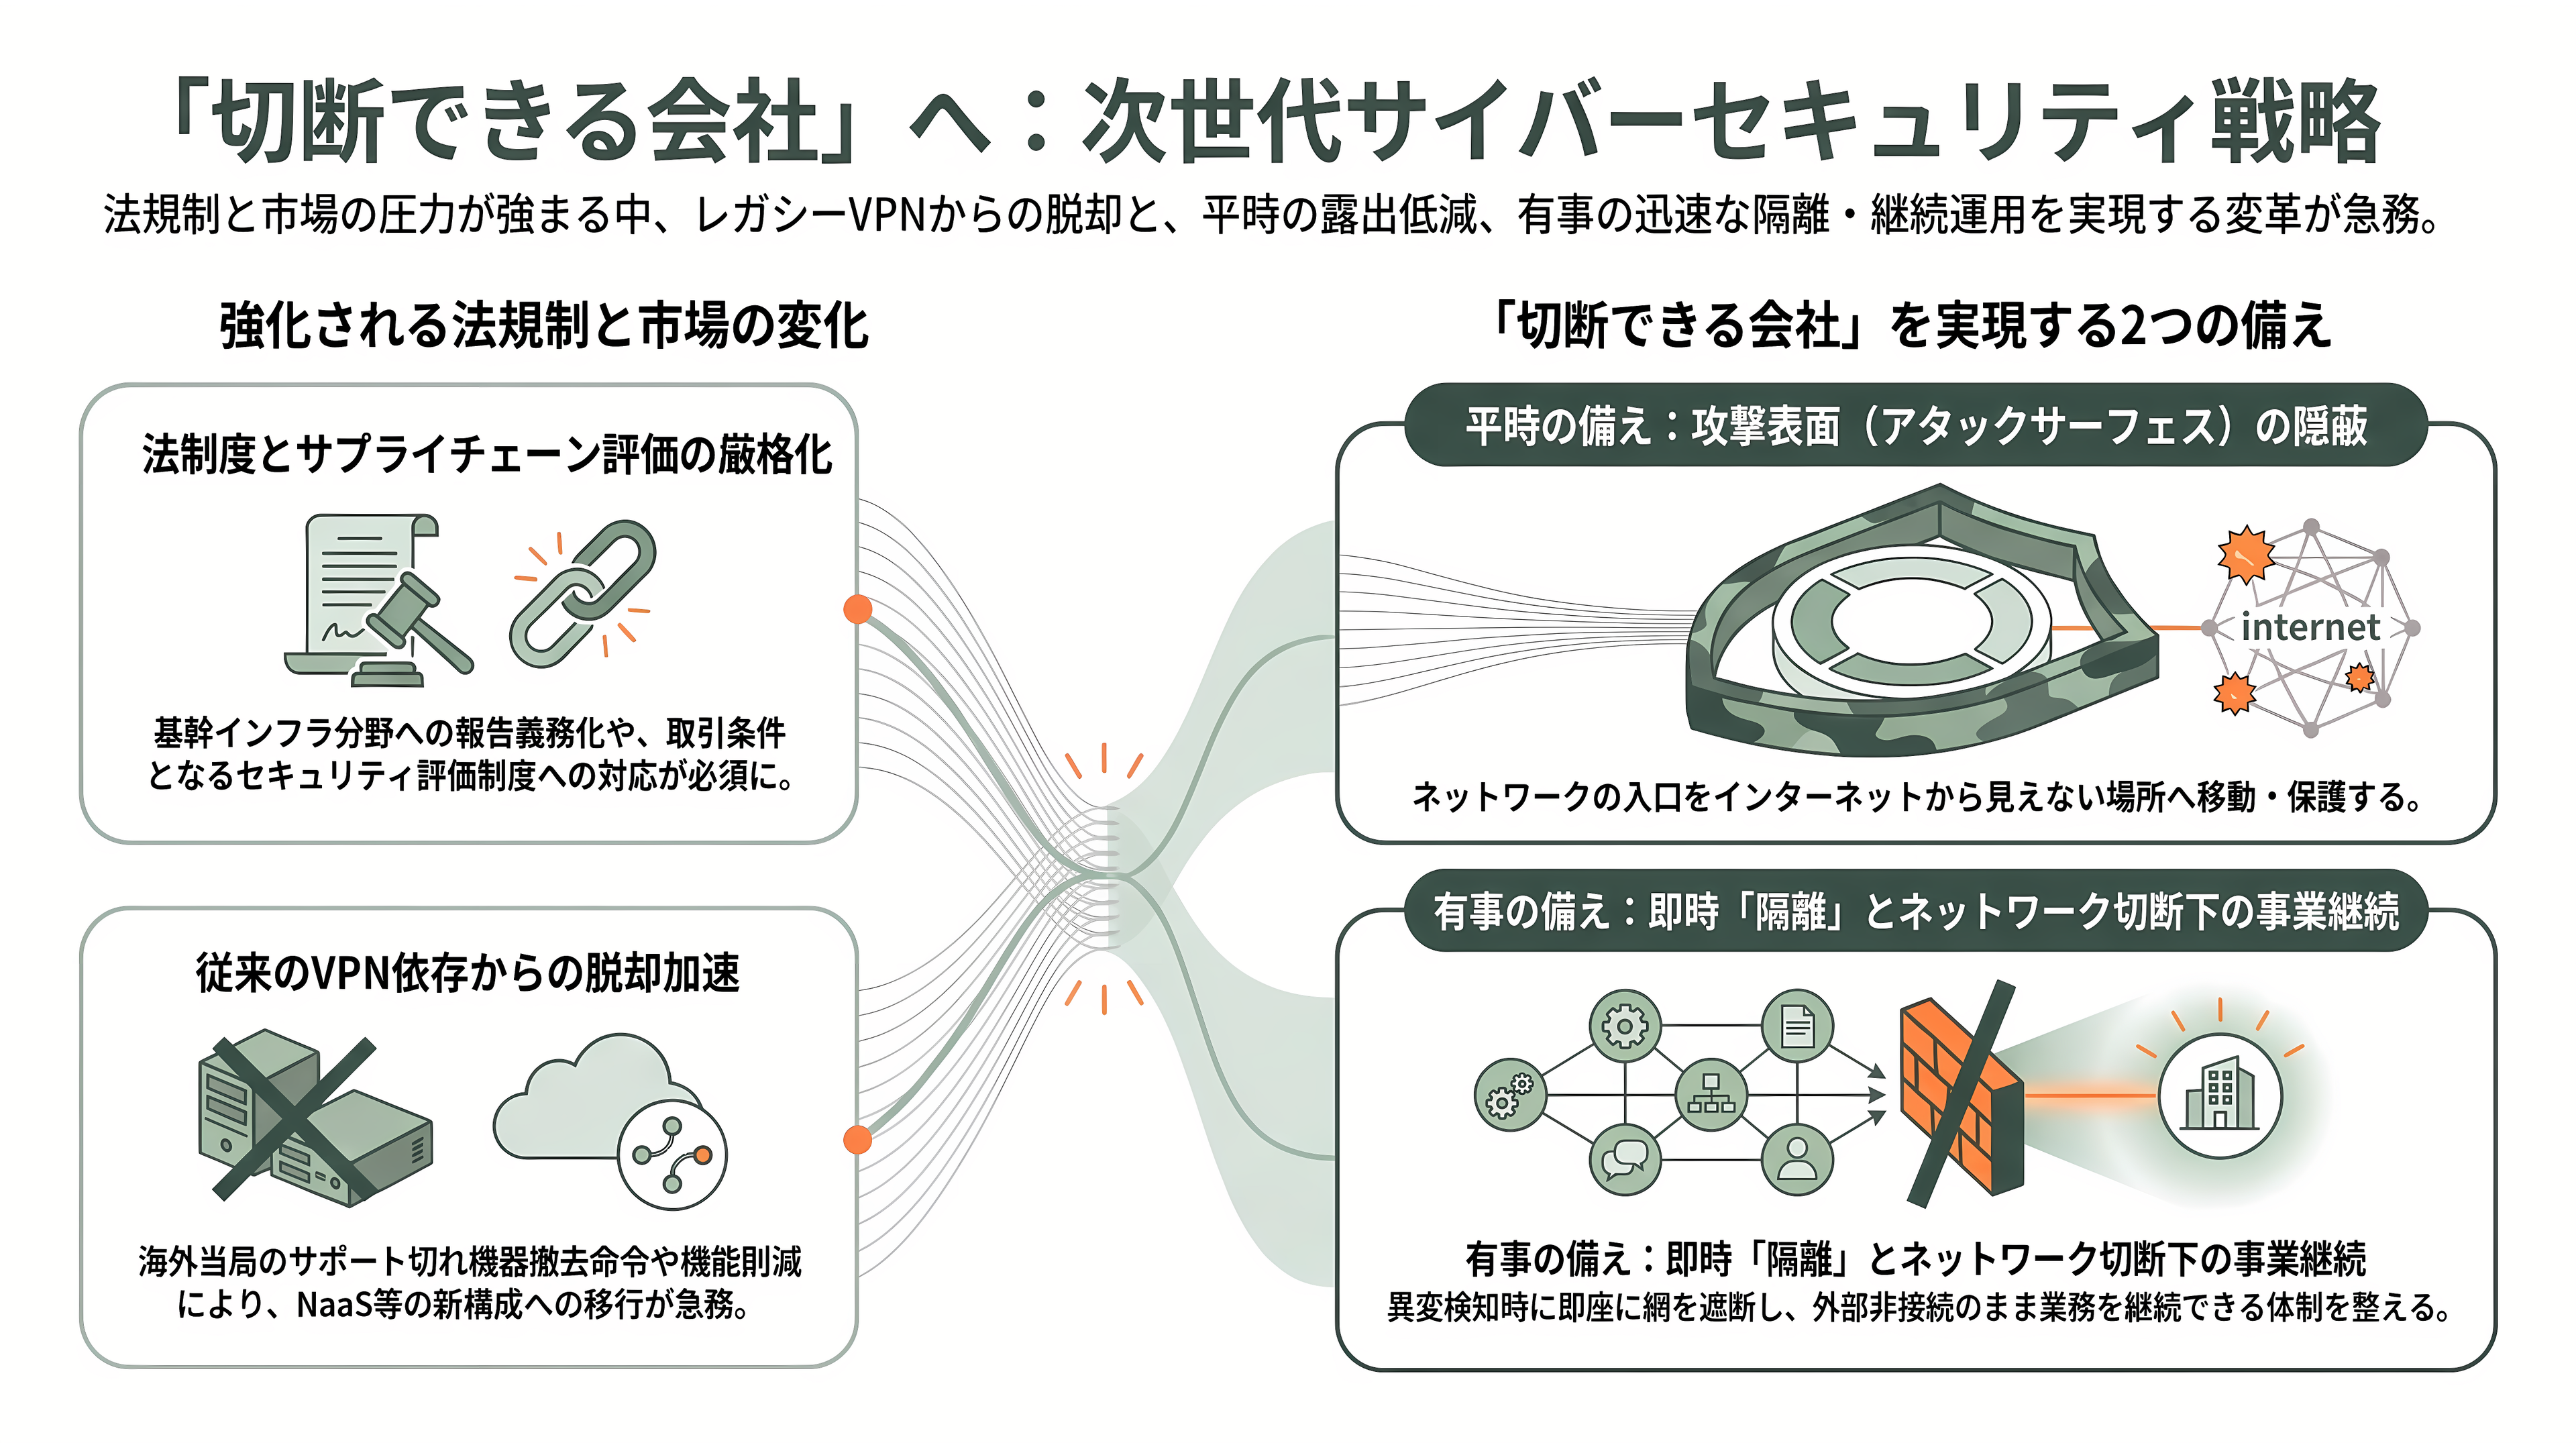
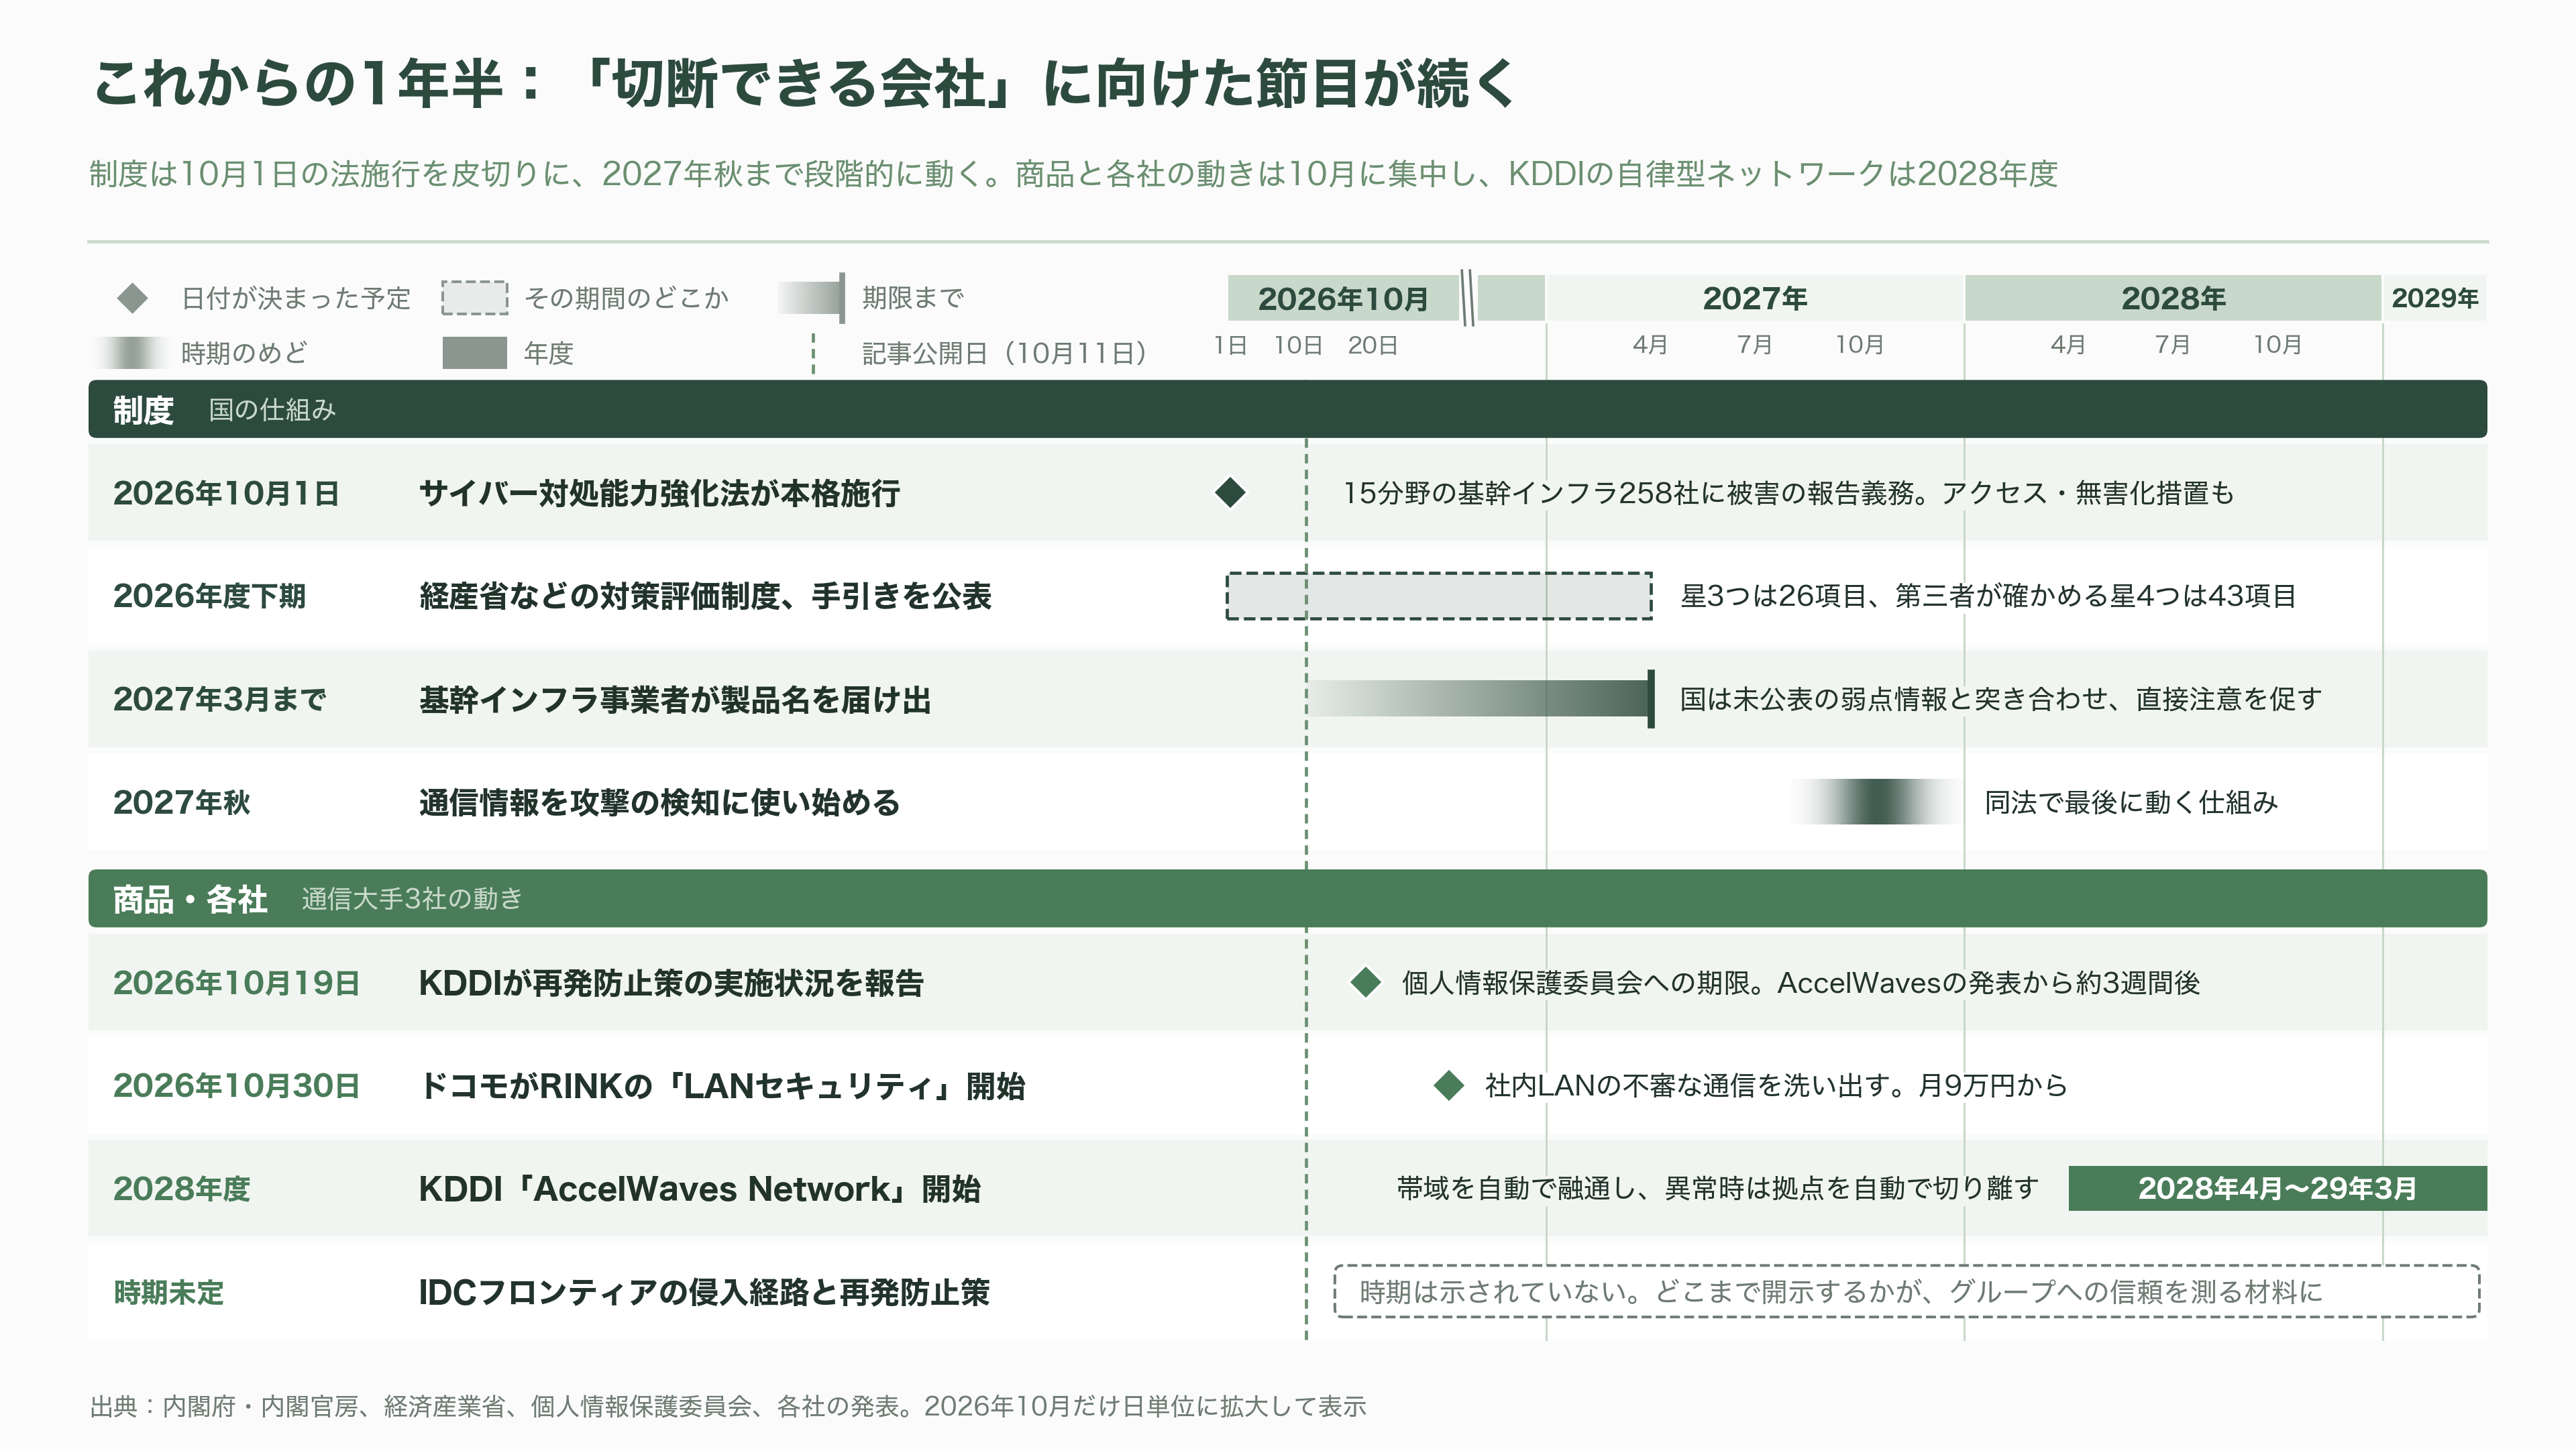
これからの1年は、制度と商品の両方で節目が続く。
10月1日には、いわゆる能動的サイバー防御を定めたサイバー対処能力強化法が本格的に動き出した。電力や金融、通信など15分野の基幹インフラ事業者258社には、サイバー攻撃の被害を国へ報告する義務が課された。警察と自衛隊が、攻撃に使われているサーバーに入り込んで無力化する「アクセス・無害化措置」も、この日から可能になった。基幹インフラ事業者は来年3月までに、使っている重要なシステムの製品名を国に届け出る。国はその情報を、まだ公表されていない弱点の情報と突き合わせ、該当する会社に直接注意を促す。通信の情報を攻撃の検知に使う仕組みは、2027年秋に始まる。
足元では、商品と事件の動きが続く。10月19日は、KDDIが個人情報保護委員会に再発防止策の実施状況を報告する期限だ。10月30日には、ドコモのRINKで社内LANを見張る「LANセキュリティ」が始まる。IDCフロンティアの侵入経路や再発防止策がどこまで明らかになるかも、ソフトバンクグループへの信頼を測る材料になる。
取引先から対策を求められる圧力も強まる。経済産業省などが準備する「サプライチェーン強化に向けたセキュリティ対策評価制度」は、企業の対策を星の数で示す仕組みだ。2026年度の下期に評価の手引きなどを公表し、その後に運用を始める予定で、基礎的な対策の「星3つ」は26項目、第三者が確かめる「星4つ」は43項目からなる。大企業が取引先に星の取得を求めるようになれば、専門の担当者がいない中小企業ほど、網の側で守りを肩代わりするNaaSが現実的な選択肢になる。ドコモがLANセキュリティの発表で、この評価制度への説明責任に役立つと明記したのも、その流れを映している。
海外では、VPN装置そのものを減らす動きが加速している。米国の重要インフラを守る当局CISAは2026年2月、連邦政府機関に対し、メーカーのサポートが切れたVPN装置やファイアウォールなどを、1年から1年半のうちに撤去するよう命じた。国内で広く使われるフォーティネットも、最新の基本ソフトからSSL-VPNの主要な機能を外した。古いVPN装置を使い続けている会社は、遅かれ早かれ乗り換えを迫られる。
CISAは5月、さらに踏み込んだ指針「CIフォーティファイ」も出した。有事には外部のネットワークとのつながりを自ら断ち、切り離した状態のまま数週間から数か月、必要なサービスを続けられるよう備えよ、という内容だ。日本政府の5月の注意喚起もこの指針を引き、外とのつながりを能動的に遮断したまま事業を続ける「隔離」と、そこからの「復旧」の重要性を説いた。
その先には、KDDIのAccelWaves Networkが始まる2028年度がある。ドコモは、高度化するフロンティアAIへの対策機能や、AIによるネットワーク運用の自律化をRINKに加えると予告している。ソフトバンクは、Patching as a Serviceに攻撃対策のオプションや、古いシステムを作り直すサービスを順次足していく計画だ。
「直ちにインターネットから切断せよ」。この言葉が意味するのは、二つの備えだ。平時には、会社の扉をインターネットから見えない場所へ移しておくこと。そして有事には、ためらわずに網を切り離し、切り離したままでも業務を続けられるようにしておくことだ。アサヒも、両毛システムズも、IDCフロンティアも、異変に気づいてすぐに踏み切ったのは、ネットワークの遮断だった。次の被害者にならないための準備を、いま始められるかどうかが問われている。